
Supposons qu’une application de prêt DeFi me propose un meilleur taux parce que mon portefeuille a déjà remboursé des prêts. Je demanderais : d’où vient cet historique, et l’application peut-elle prouver comment elle a effectué son calcul ?
C’est à cette lacune que s’attaque Space and Time. Les contrats intelligents appliquent des règles, mais ne peuvent pas facilement effectuer des recherches dans des années d’activité réparties sur différentes blockchains ou dans de grandes bases de données hors chaîne. Une API classique peut fournir une réponse, mais les utilisateurs doivent faire confiance à l’opérateur de la base de données et à son code.
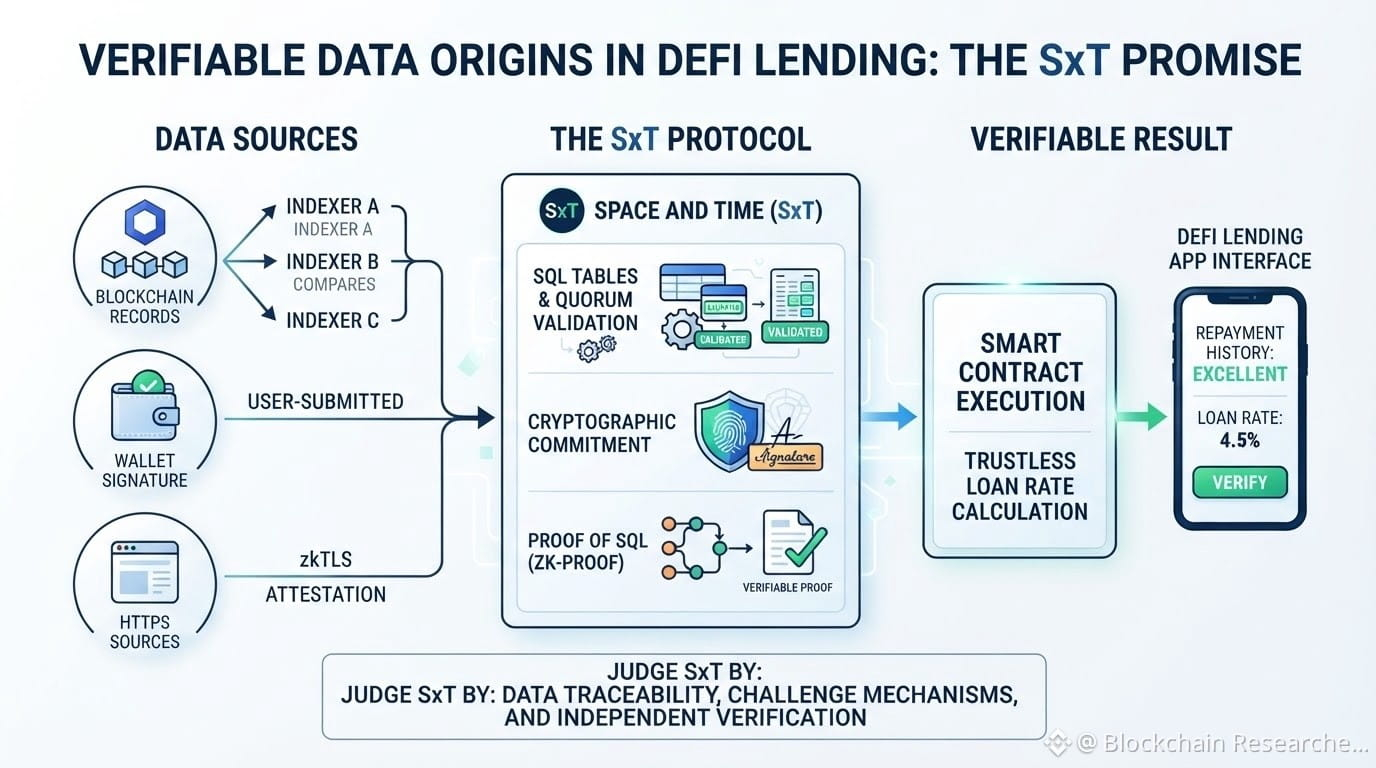
Comment SXT rend-il le résultat vérifiable ? Il n’existe pas de simple interrupteur « confiance ». Pour les données de la blockchain, plusieurs indexeurs collectent les transactions et les événements, les convertissent en tables SQL et les soumettent pour comparaison. Les validateurs peuvent accepter les soumissions concordantes d’un quorum (la documentation donne l’exemple d’un accord de 2 validateurs sur 3). Pour les données soumises par les utilisateurs, une signature de portefeuille identifie l’expéditeur. Pour certaines sources HTTPS, zkTLS peut attester que les informations proviennent d’un site web donné et que l’utilisateur a donné son consentement.
Ensuite, chaque table reçoit un engagement cryptographique — une empreinte numérique — signé par un quorum de validateurs. Lorsqu’un prouveur exécute une requête SQL, Proof of SQL génère une preuve à connaissance nulle attestant que le calcul a été correctement effectué à partir de cette table engagée. Un contrat intelligent peut la vérifier sans télécharger la base de données ni refaire le travail.
Cela pourrait aider les prêteurs à vérifier les garanties et l’historique des remboursements, les plateformes d’actifs tokenisés à rapprocher leurs données, et les systèmes d’IA à vérifier les chiffres à l’origine d’une réponse.
Mais voici la limite : une signature prouve qui a soumis les données, pas que l’affirmation est vraie. zkTLS peut prouver l’origine d’une réponse, pas que la source elle-même est correcte. Une source erronée ou obsolète peut tout de même produire une preuve parfaitement valide. L’indépendance des indexeurs est importante, et l’IA peut toujours mal interpréter des résultats corrects.
Je n’évaluerais donc pas SXT en me fiant uniquement aux mots « connaissance nulle », mais en vérifiant si les utilisateurs peuvent retracer l’origine des données, contester les entrées erronées et vérifier les résultats de manière indépendante. Voilà la promesse — et la
#sxt $SXT @SpaceandTime
C’est à cette lacune que s’attaque Space and Time. Les contrats intelligents appliquent des règles, mais ne peuvent pas facilement effectuer des recherches dans des années d’activité réparties sur différentes blockchains ou dans de grandes bases de données hors chaîne. Une API classique peut fournir une réponse, mais les utilisateurs doivent faire confiance à l’opérateur de la base de données et à son code.
Comment SXT rend-il le résultat vérifiable ? Il n’existe pas de simple interrupteur « confiance ». Pour les données de la blockchain, plusieurs indexeurs collectent les transactions et les événements, les convertissent en tables SQL et les soumettent pour comparaison. Les validateurs peuvent accepter les soumissions concordantes d’un quorum (la documentation donne l’exemple d’un accord de 2 validateurs sur 3). Pour les données soumises par les utilisateurs, une signature de portefeuille identifie l’expéditeur. Pour certaines sources HTTPS, zkTLS peut attester que les informations proviennent d’un site web donné et que l’utilisateur a donné son consentement.
Ensuite, chaque table reçoit un engagement cryptographique — une empreinte numérique — signé par un quorum de validateurs. Lorsqu’un prouveur exécute une requête SQL, Proof of SQL génère une preuve à connaissance nulle attestant que le calcul a été correctement effectué à partir de cette table engagée. Un contrat intelligent peut la vérifier sans télécharger la base de données ni refaire le travail.
Cela pourrait aider les prêteurs à vérifier les garanties et l’historique des remboursements, les plateformes d’actifs tokenisés à rapprocher leurs données, et les systèmes d’IA à vérifier les chiffres à l’origine d’une réponse.
Mais voici la limite : une signature prouve qui a soumis les données, pas que l’affirmation est vraie. zkTLS peut prouver l’origine d’une réponse, pas que la source elle-même est correcte. Une source erronée ou obsolète peut tout de même produire une preuve parfaitement valide. L’indépendance des indexeurs est importante, et l’IA peut toujours mal interpréter des résultats corrects.
Je n’évaluerais donc pas SXT en me fiant uniquement aux mots « connaissance nulle », mais en vérifiant si les utilisateurs peuvent retracer l’origine des données, contester les entrées erronées et vérifier les résultats de manière indépendante. Voilà la promesse — et la
#sxt $SXT @SpaceandTime