
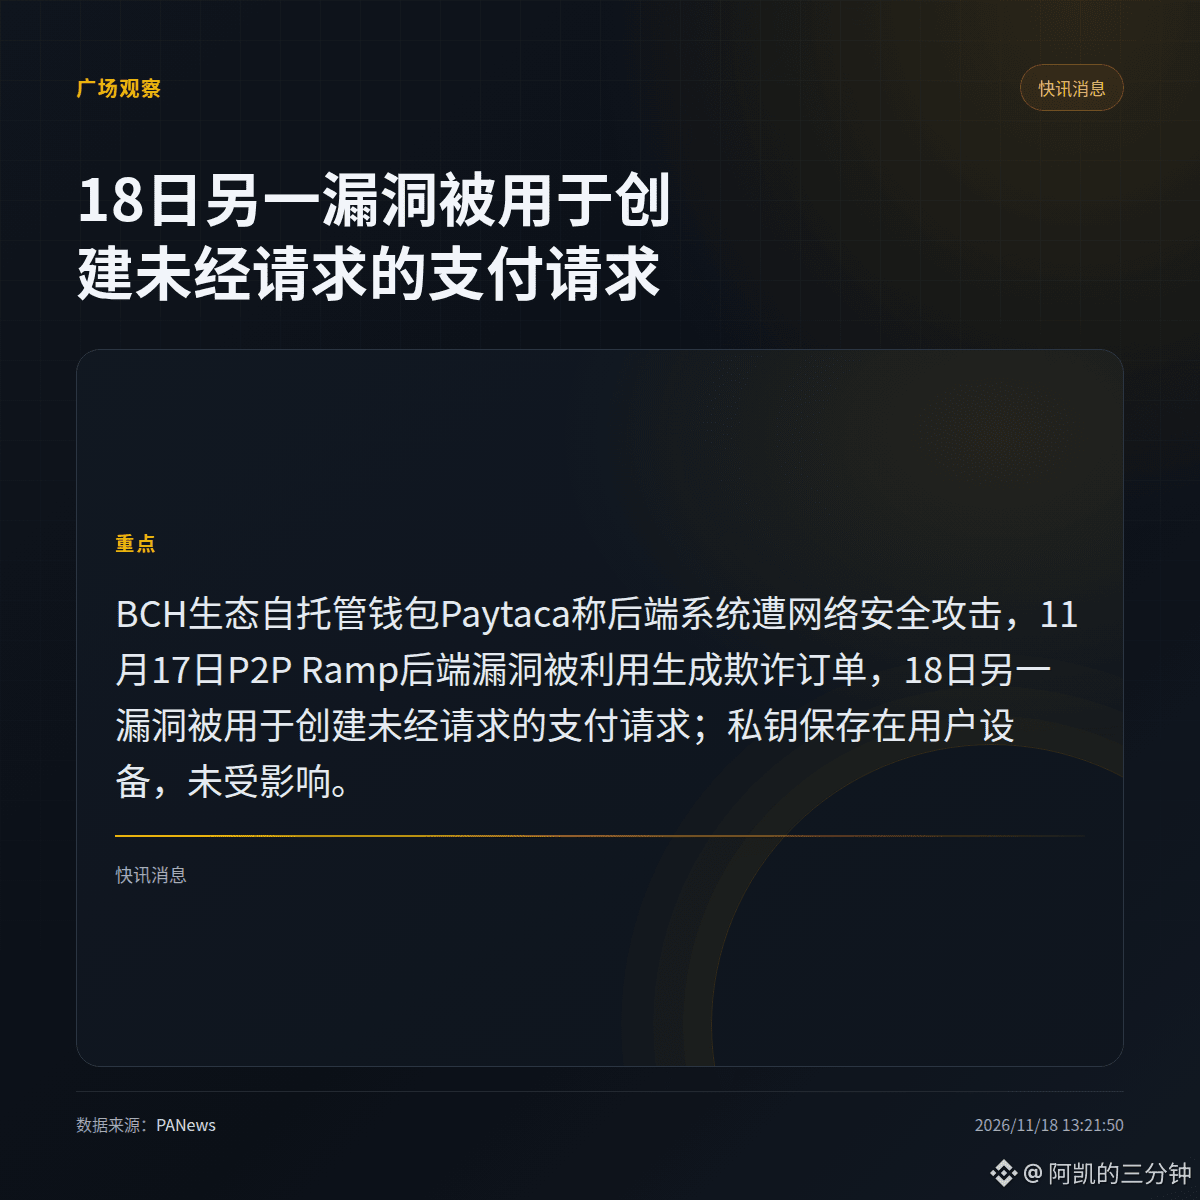
Cette fois, ce n’est pas le portefeuille Paytaca qui a été volé : c’est le backend qui a été compromis à deux reprises. Le 17 novembre, une faille du backend de P2P Ramp a été exploitée pour générer de fausses commandes. Le 18 novembre, une autre faille du backend a servi à créer des demandes de paiement non sollicitées. L’équipe indique qu’elle enquête, corrige les problèmes et renforce ses protections. Elle souligne que les attaques visaient l’infrastructure backend et que les clés privées contrôlant les fonds ne sont jamais stockées sur les serveurs de Paytaca : les transferts doivent être signés avec les clés privées sur l’appareil de l’utilisateur, ce qui limite les conséquences d’une compromission du backend sur les fonds. Cependant, le backend peut falsifier des commandes et des demandes de paiement, ce qui montre que les interactions restent un point faible. Ne cliquez pas sur les commandes suspectes. $BTC . Pour ma part, je commence par vérifier si le volume et le cours peuvent poursuivre leur évolution ; je ne me précipite pas pour suivre une information isolée.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone