
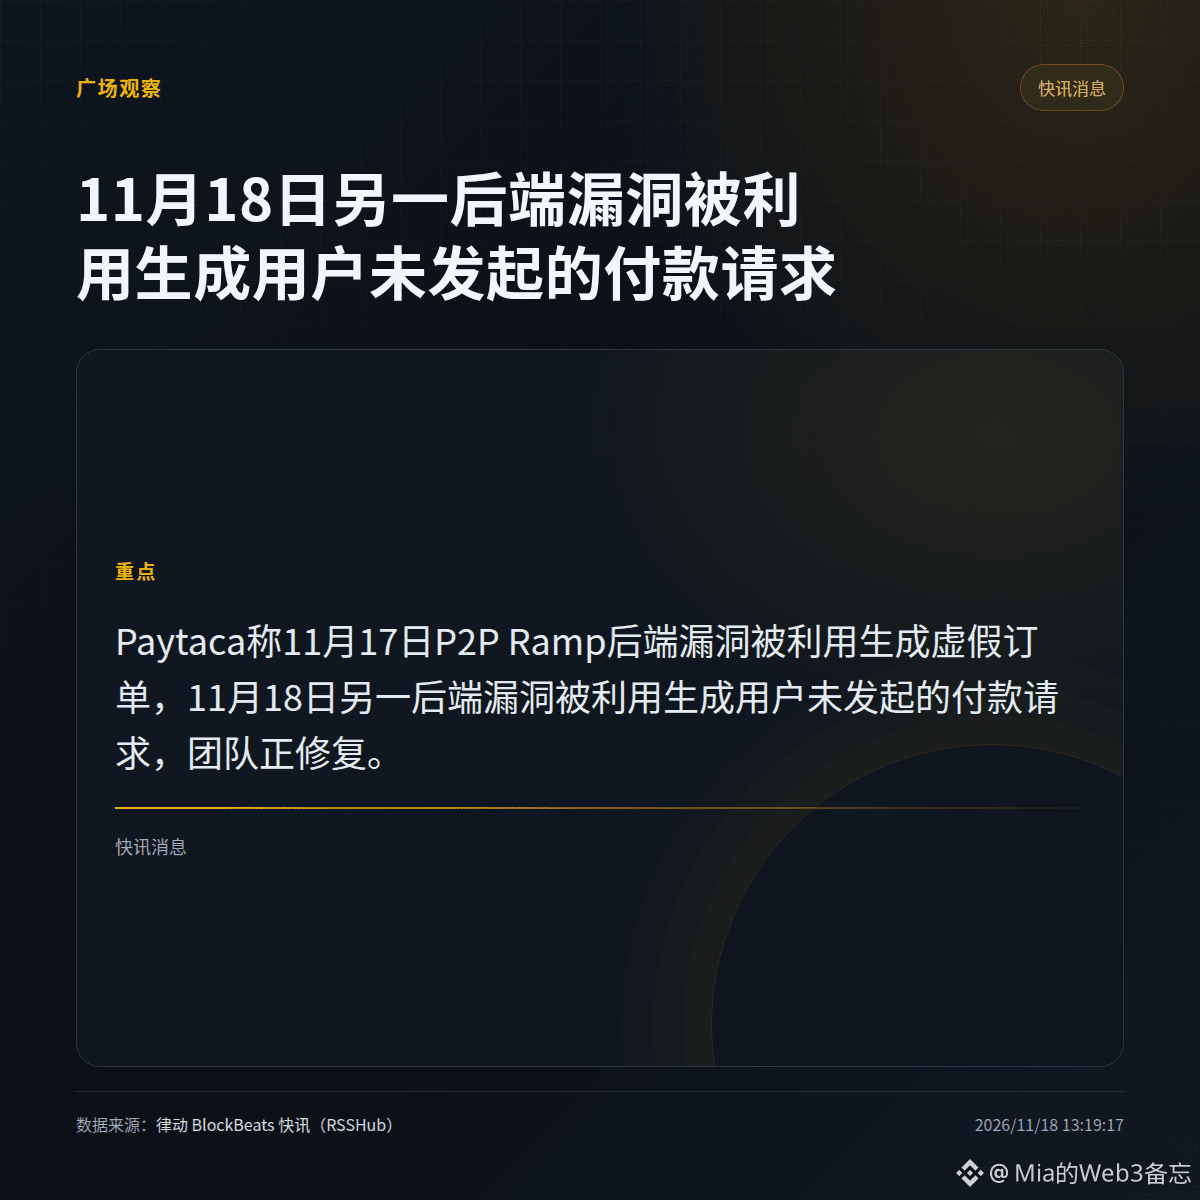
Paytaca a été attaqué deux fois en deux jours : le 17 novembre, une faille du backend de P2P Ramp a été exploitée pour générer de fausses commandes ; le 18 novembre, une autre faille du backend a été exploitée pour créer des demandes de paiement que les utilisateurs n’avaient pas initiées. Les deux attaques ont visé le backend. Les clés privées sont stockées localement sur l’appareil, et tout transfert nécessite toujours la signature de l’utilisateur. Dans cette affaire, les utilisateurs doivent se méfier non pas d’une fuite de clés privées, mais de fausses commandes et de fausses demandes de paiement conçues pour les inciter à confirmer. Les détenteurs du portefeuille $BCH utilisent un portefeuille en auto-garde : n’approuvez pas les commandes inconnues et ne signez pas les transactions inconnues. L’équipe affirme enquêter et corriger les failles, mais les informations disponibles ne précisent pas si elles ont toutes été corrigées. Pour ma part, je préfère d’abord vérifier si la dynamique des volumes et des cours peut se poursuivre, plutôt que de me précipiter pour réagir à une seule nouvelle.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone