Le sous-traitant a été piraté à deux reprises, et l’entreprise n’a prévenu les utilisateurs que 17 jours plus tard
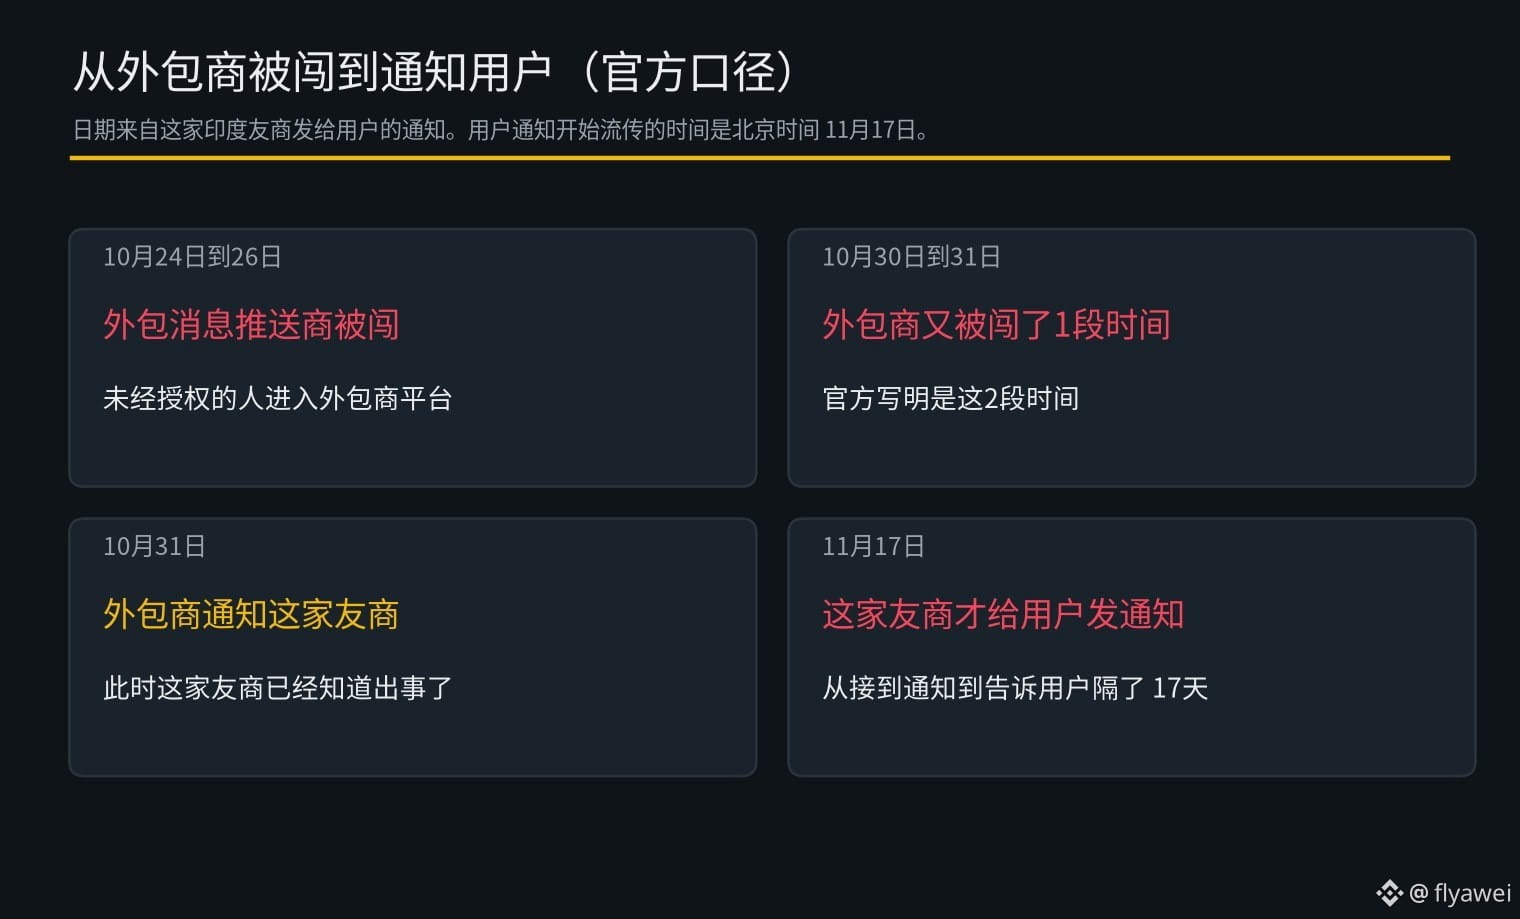
Le 17 novembre, heure de Pékin, une entreprise indienne du secteur a informé ses utilisateurs que Plotline, le sous-traitant chargé de l’envoi des messages intégrés à l’application et des notifications, avait été infiltré par des personnes non autorisées à deux reprises : du 24 au 26 octobre, puis du 30 au 31 octobre. Le sous-traitant n’a prévenu l’entreprise que le 31 octobre. Il s’est écoulé 17 jours entre la réception de cette notification et l’information des utilisateurs.
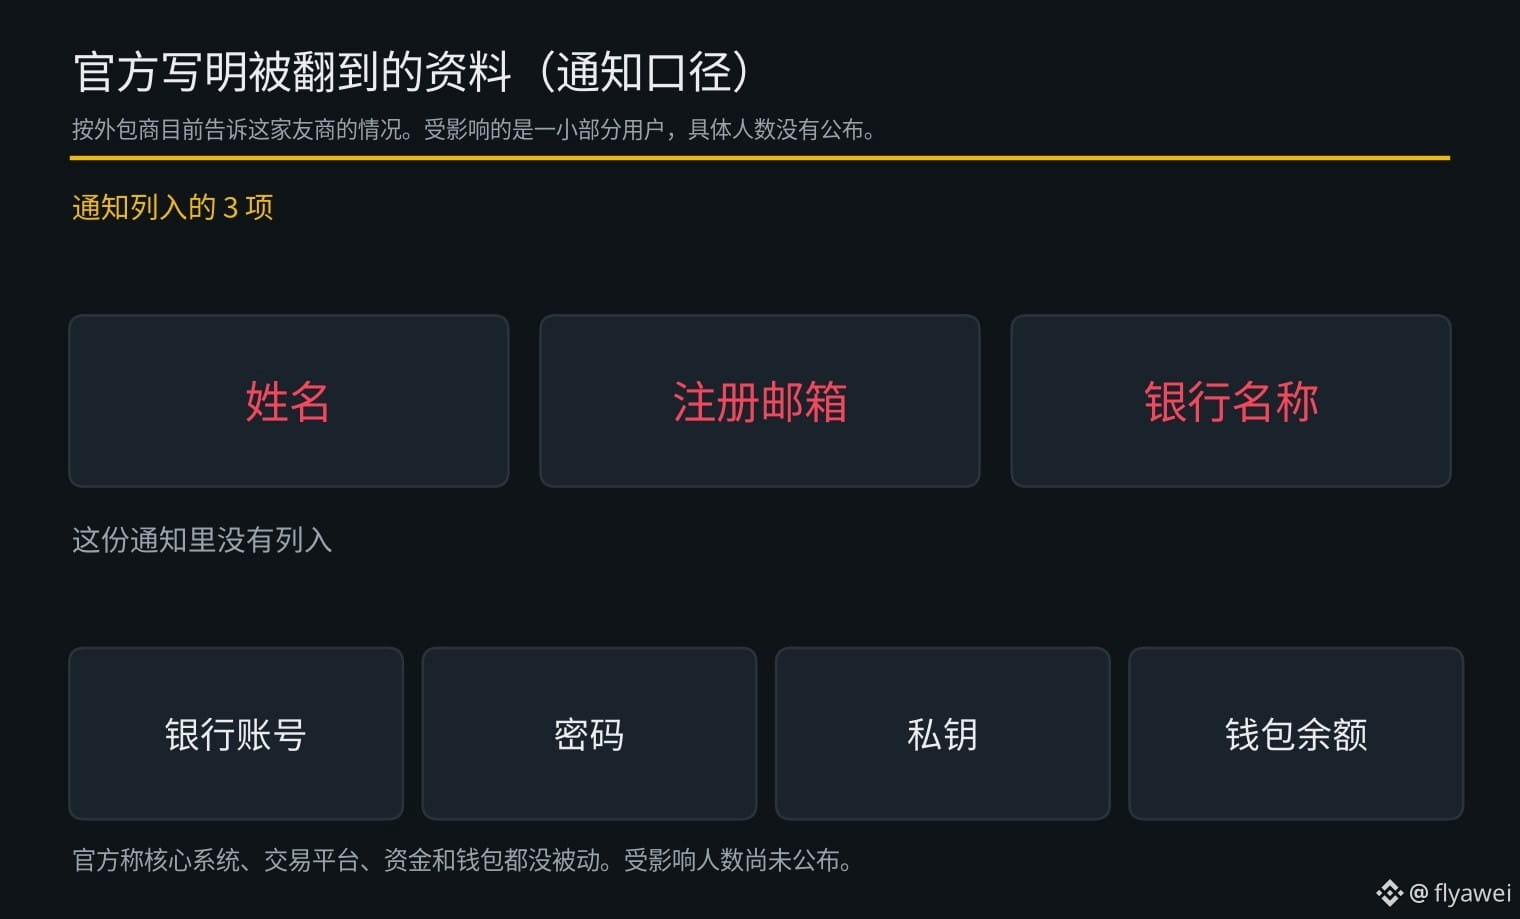
Selon les informations communiquées jusqu’à présent par le sous-traitant, les données consultées comprennent le nom des utilisateurs, leur adresse e-mail d’inscription ainsi que le nom de la banque associée à leur compte. Les numéros de compte bancaire, mots de passe, clés privées et soldes des portefeuilles ne figurent pas parmi les données concernées, d’après cette notification. Seule une petite partie des utilisateurs a été touchée ; leur nombre exact n’a pas été communiqué.
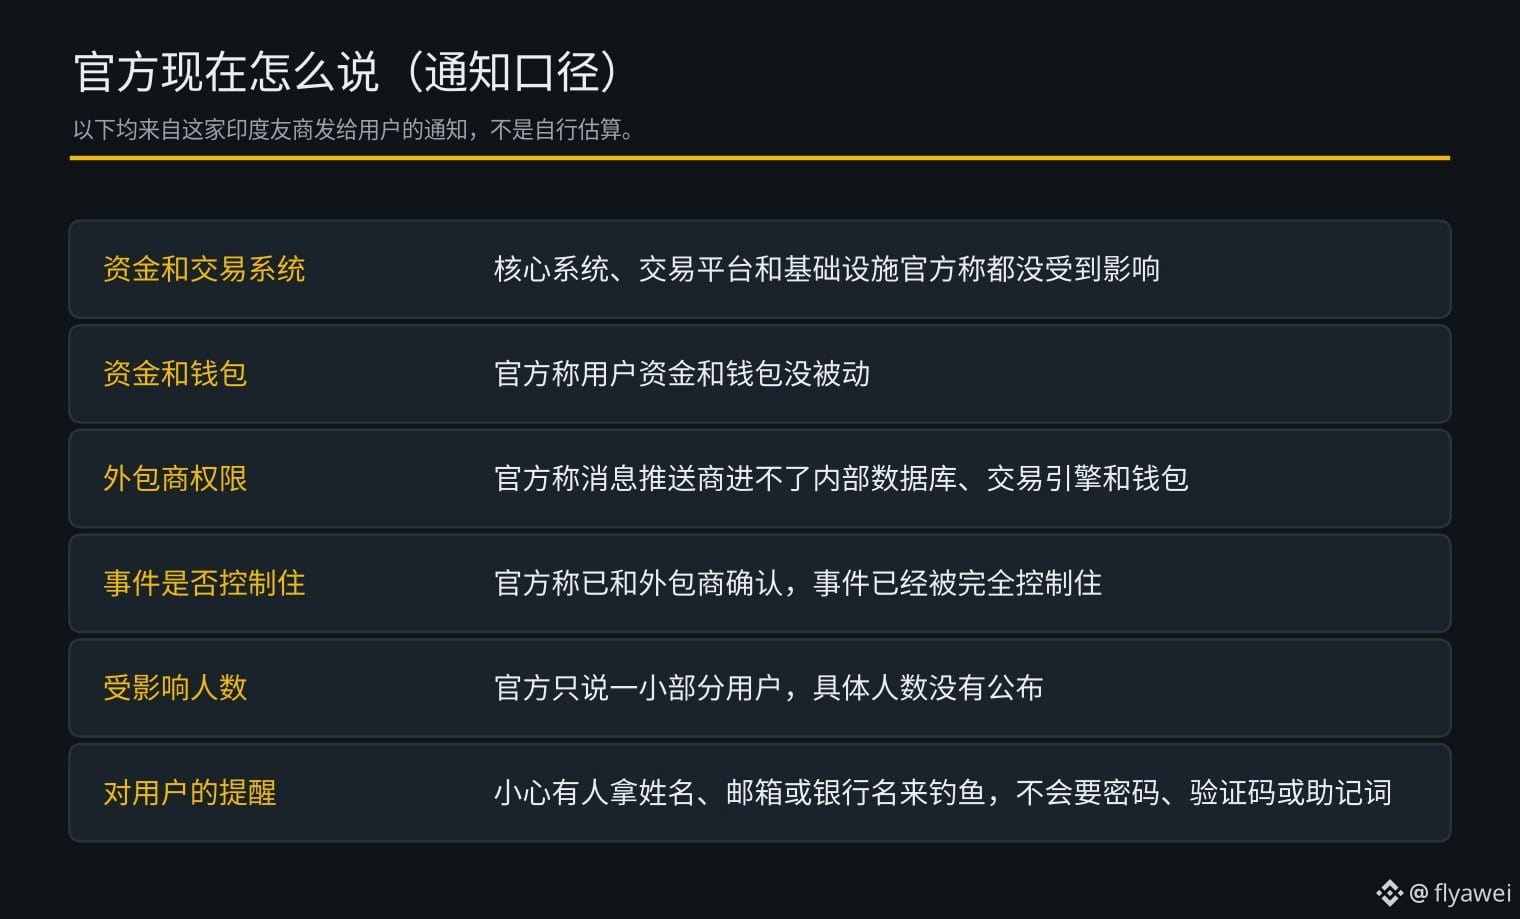
L’entreprise précise également que ses systèmes centraux, sa plateforme de trading et son infrastructure n’ont pas été affectés, et que les fonds et portefeuilles des utilisateurs n’ont pas été touchés. Plotline n’est qu’un outil externe et ne peut pas accéder aux bases de données internes, au moteur de trading ni aux portefeuilles des utilisateurs. L’entreprise affirme avoir confirmé avec le sous-traitant que l’incident est entièrement maîtrisé. Elle a également commencé à examiner les pratiques de sécurité du sous-traitant ainsi que sa propre gestion des risques liés aux fournisseurs.
L’entreprise rappelle par ailleurs qu’aucune démarche supplémentaire n’est nécessaire : l’application peut être utilisée normalement. Elle invite toutefois les utilisateurs à se méfier des tentatives d’hameçonnage utilisant leur nom, leur adresse e-mail ou le nom de leur banque. Elle affirme qu’elle ne leur demandera jamais leur mot de passe, leur code de vérification ou leur phrase de récupération.
À mon avis, l’entreprise affirme pour l’instant qu’aucun fonds n’a été perdu. Mais avec un nom, une adresse e-mail et le nom d’une banque, les tentatives d’hameçonnage ciblées pourraient paraître beaucoup plus crédibles. Le nombre de personnes concernées n’ayant pas encore été communiqué, mieux vaut considérer que le risque persiste.
Aux débutants : observez davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous du $BTC .
Le 17 novembre, heure de Pékin, une entreprise indienne du secteur a informé ses utilisateurs que Plotline, le sous-traitant chargé de l’envoi des messages intégrés à l’application et des notifications, avait été infiltré par des personnes non autorisées à deux reprises : du 24 au 26 octobre, puis du 30 au 31 octobre. Le sous-traitant n’a prévenu l’entreprise que le 31 octobre. Il s’est écoulé 17 jours entre la réception de cette notification et l’information des utilisateurs.
Selon les informations communiquées jusqu’à présent par le sous-traitant, les données consultées comprennent le nom des utilisateurs, leur adresse e-mail d’inscription ainsi que le nom de la banque associée à leur compte. Les numéros de compte bancaire, mots de passe, clés privées et soldes des portefeuilles ne figurent pas parmi les données concernées, d’après cette notification. Seule une petite partie des utilisateurs a été touchée ; leur nombre exact n’a pas été communiqué.
L’entreprise précise également que ses systèmes centraux, sa plateforme de trading et son infrastructure n’ont pas été affectés, et que les fonds et portefeuilles des utilisateurs n’ont pas été touchés. Plotline n’est qu’un outil externe et ne peut pas accéder aux bases de données internes, au moteur de trading ni aux portefeuilles des utilisateurs. L’entreprise affirme avoir confirmé avec le sous-traitant que l’incident est entièrement maîtrisé. Elle a également commencé à examiner les pratiques de sécurité du sous-traitant ainsi que sa propre gestion des risques liés aux fournisseurs.
L’entreprise rappelle par ailleurs qu’aucune démarche supplémentaire n’est nécessaire : l’application peut être utilisée normalement. Elle invite toutefois les utilisateurs à se méfier des tentatives d’hameçonnage utilisant leur nom, leur adresse e-mail ou le nom de leur banque. Elle affirme qu’elle ne leur demandera jamais leur mot de passe, leur code de vérification ou leur phrase de récupération.
À mon avis, l’entreprise affirme pour l’instant qu’aucun fonds n’a été perdu. Mais avec un nom, une adresse e-mail et le nom d’une banque, les tentatives d’hameçonnage ciblées pourraient paraître beaucoup plus crédibles. Le nombre de personnes concernées n’ayant pas encore été communiqué, mieux vaut considérer que le risque persiste.
Aux débutants : observez davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous du $BTC .