
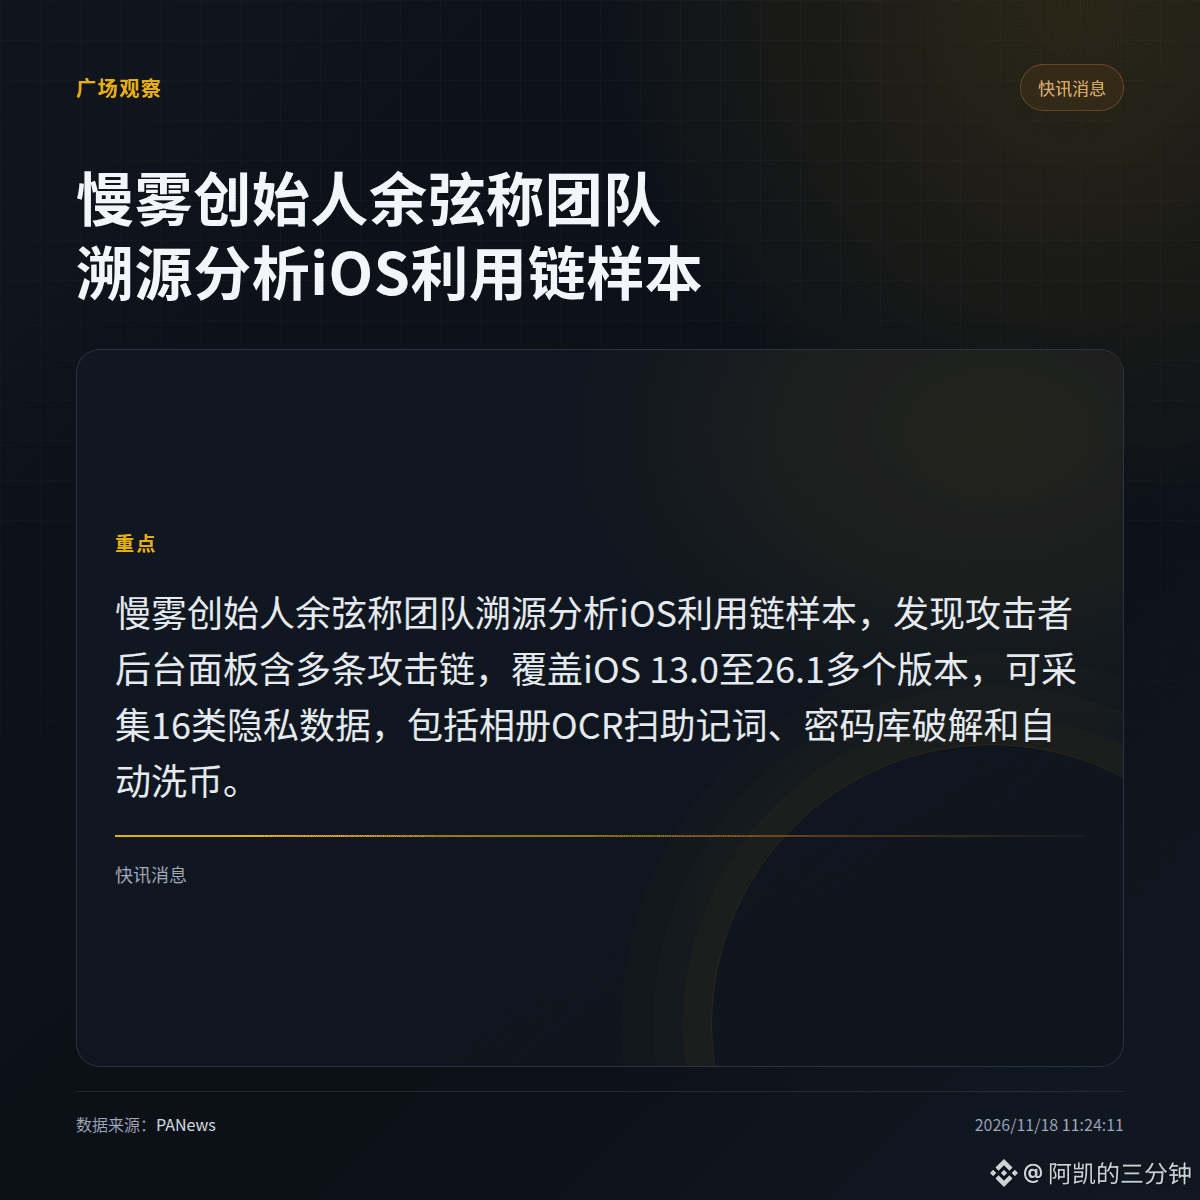
Le 18 novembre, Yu Xian, fondateur de SlowMist, a déclaré qu’après avoir retracé l’origine d’échantillons de chaînes d’exploitation visant iOS, son équipe avait découvert que le panneau d’administration des attaquants répertoriait plusieurs chaînes : une chaîne de hooks pour iOS 13.0 à 17.3, ainsi que des chaînes visant le noyau pour les versions 18.4 à 18.7.2 et 26.0 à 26.1, capables de collecter 16 catégories de données privées. On y trouvait notamment l’analyse OCR des photos originales de l’album pour y repérer des phrases mnémoniques, le piratage de coffres-forts de mots de passe et le blanchiment automatique de fonds entre plusieurs chaînes. La chaîne visant le noyau pour les versions 18.4 à 18.7.2 pouvait aussi extraire l’intégralité du trousseau Keychain et injecter du code dans SpringBoard. Pour ma part, je commence par voir si les volumes et les prix peuvent poursuivre leur évolution ; inutile de se précipiter pour réagir à une seule annonce.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone