La capture d’écran de votre phrase de récupération, dans la galerie de votre téléphone, est peut-être déjà dans le viseur d’un outil OCR.
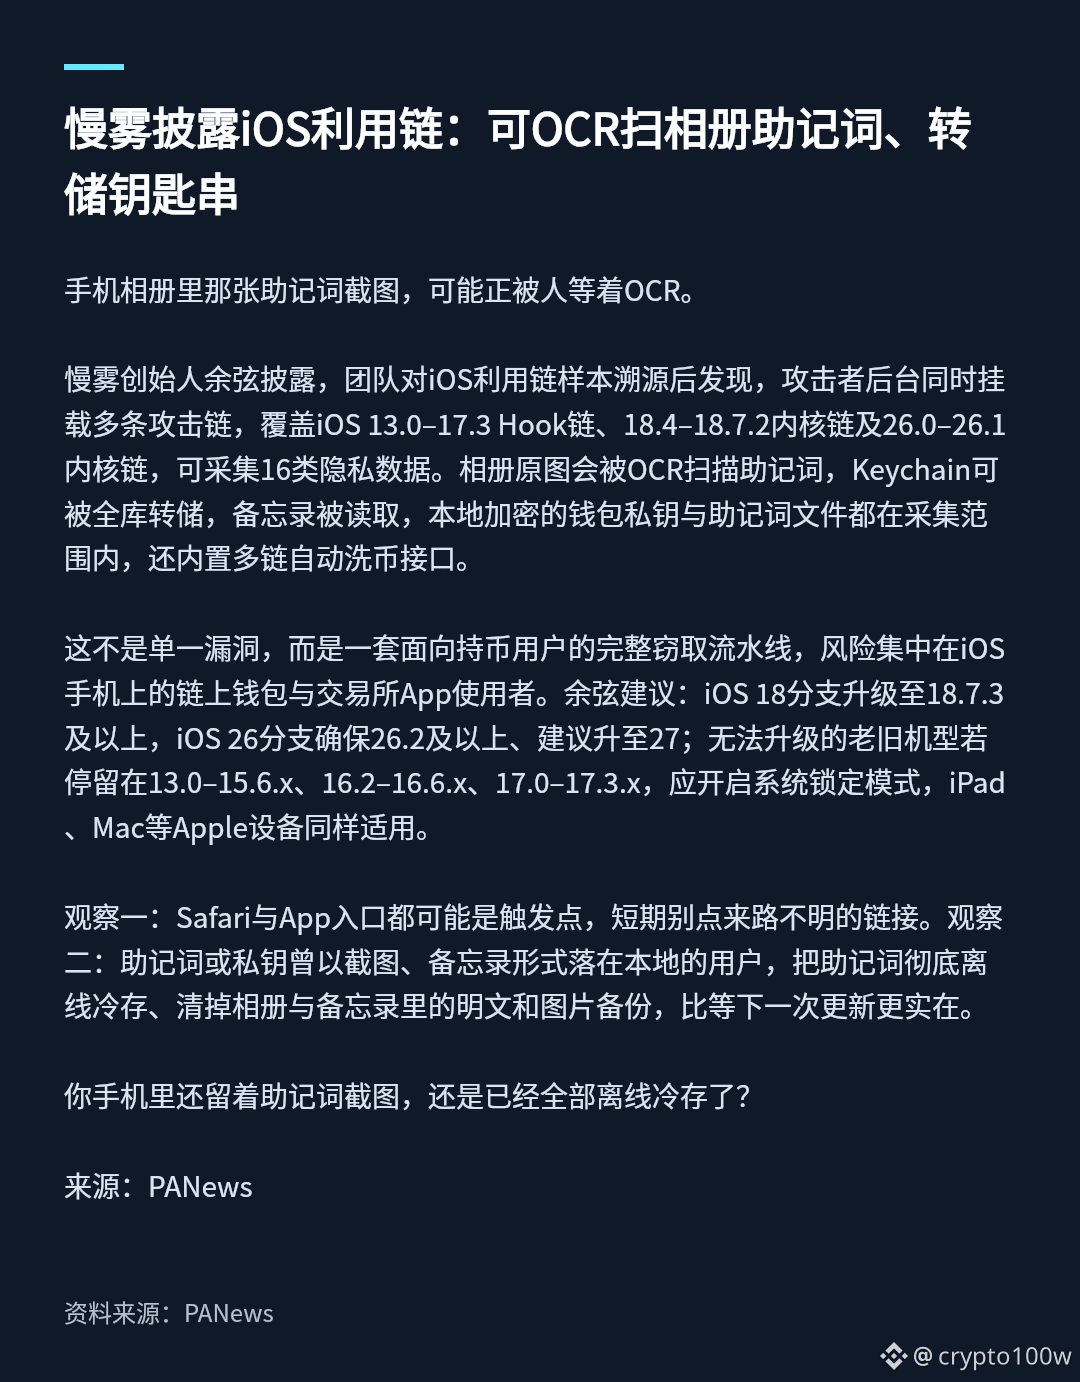
Yu Xian, fondateur de SlowMist, a révélé qu’après avoir remonté la piste d’échantillons de chaînes d’exploitation visant iOS, son équipe avait découvert que les attaquants déployaient simultanément plusieurs chaînes d’attaque en arrière-plan : une chaîne de hooks couvrant iOS 13.0–17.3, une chaîne visant le noyau pour iOS 18.4–18.7.2 et une autre pour iOS 26.0–26.1. Elles peuvent collecter 16 catégories de données privées. Les images originales de la galerie sont analysées par OCR à la recherche de phrases de récupération, le trousseau d’accès peut être intégralement extrait, les notes sont lues, et les clés privées de portefeuilles chiffrées localement ainsi que les fichiers de phrases de récupération font aussi partie des données collectées. Le dispositif intègre également des interfaces de blanchiment automatique de fonds sur plusieurs blockchains.
Il ne s’agit pas d’une simple vulnérabilité, mais d’une chaîne complète de vol ciblant les détenteurs de cryptomonnaies. Le risque concerne principalement les utilisateurs d’iPhone qui utilisent des portefeuilles crypto on-chain et des applications d’exchange. Yu Xian recommande de mettre à jour les appareils de la branche iOS 18 vers la version 18.7.3 ou ultérieure, et ceux de la branche iOS 26 vers la version 26.2 ou ultérieure, avec une mise à niveau recommandée vers la version 27. Pour les anciens modèles qui ne peuvent pas être mis à jour et qui restent sous iOS 13.0–15.6.x, 16.2–16.6.x ou 17.0–17.3.x, il convient d’activer le mode Isolement. La même recommandation s’applique aux iPad, Mac et autres appareils Apple.
Premier constat : Safari comme les applications peuvent servir de point d’entrée. À court terme, évitez de cliquer sur les liens dont la provenance est inconnue. Deuxième constat : si votre phrase de récupération ou votre clé privée a déjà été enregistrée localement sous forme de capture d’écran ou de note, mettez-la entièrement hors ligne, supprimez les textes en clair et les sauvegardes d’images de votre galerie et de vos notes. C’est plus efficace que d’attendre la prochaine mise à jour.
Avez-vous encore une capture d’écran de votre phrase de récupération sur votre téléphone, ou l’avez-vous déjà entièrement mise hors ligne ?
Source : PANews
Illustration 1 : SlowMist révèle une chaîne d’exploitation visant iOS : OCR des phrases de récupération dans la galerie et extraction du trousseau · Points clés de l’actualité
Source de l’image : https://www.panewslab.com/zh/articles/01a1ec8f-90b0-719a-a3a3-2a017d711e61
Yu Xian, fondateur de SlowMist, a révélé qu’après avoir remonté la piste d’échantillons de chaînes d’exploitation visant iOS, son équipe avait découvert que les attaquants déployaient simultanément plusieurs chaînes d’attaque en arrière-plan : une chaîne de hooks couvrant iOS 13.0–17.3, une chaîne visant le noyau pour iOS 18.4–18.7.2 et une autre pour iOS 26.0–26.1. Elles peuvent collecter 16 catégories de données privées. Les images originales de la galerie sont analysées par OCR à la recherche de phrases de récupération, le trousseau d’accès peut être intégralement extrait, les notes sont lues, et les clés privées de portefeuilles chiffrées localement ainsi que les fichiers de phrases de récupération font aussi partie des données collectées. Le dispositif intègre également des interfaces de blanchiment automatique de fonds sur plusieurs blockchains.
Il ne s’agit pas d’une simple vulnérabilité, mais d’une chaîne complète de vol ciblant les détenteurs de cryptomonnaies. Le risque concerne principalement les utilisateurs d’iPhone qui utilisent des portefeuilles crypto on-chain et des applications d’exchange. Yu Xian recommande de mettre à jour les appareils de la branche iOS 18 vers la version 18.7.3 ou ultérieure, et ceux de la branche iOS 26 vers la version 26.2 ou ultérieure, avec une mise à niveau recommandée vers la version 27. Pour les anciens modèles qui ne peuvent pas être mis à jour et qui restent sous iOS 13.0–15.6.x, 16.2–16.6.x ou 17.0–17.3.x, il convient d’activer le mode Isolement. La même recommandation s’applique aux iPad, Mac et autres appareils Apple.
Premier constat : Safari comme les applications peuvent servir de point d’entrée. À court terme, évitez de cliquer sur les liens dont la provenance est inconnue. Deuxième constat : si votre phrase de récupération ou votre clé privée a déjà été enregistrée localement sous forme de capture d’écran ou de note, mettez-la entièrement hors ligne, supprimez les textes en clair et les sauvegardes d’images de votre galerie et de vos notes. C’est plus efficace que d’attendre la prochaine mise à jour.
Avez-vous encore une capture d’écran de votre phrase de récupération sur votre téléphone, ou l’avez-vous déjà entièrement mise hors ligne ?
Source : PANews
Illustration 1 : SlowMist révèle une chaîne d’exploitation visant iOS : OCR des phrases de récupération dans la galerie et extraction du trousseau · Points clés de l’actualité
Source de l’image : https://www.panewslab.com/zh/articles/01a1ec8f-90b0-719a-a3a3-2a017d711e61