
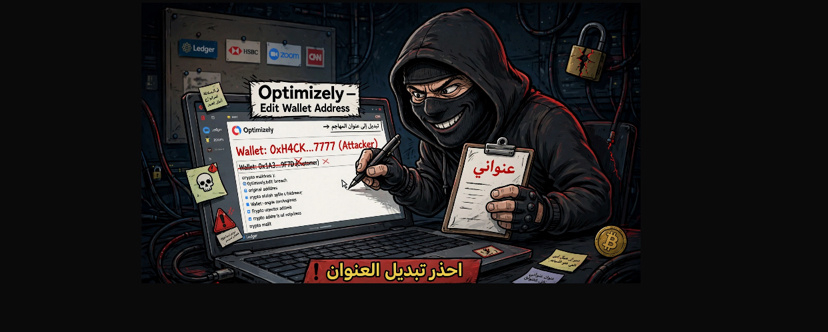
Le 16 novembre 2026, des attaquants ont exploité une faille dans le processus d’inscription de la plateforme Optimizely, spécialisée dans les tests de pages web, et sont parvenus à injecter des codes malveillants dans ses scripts.
Au total, 178 organisations dans le monde ont été touchées, parmi lesquelles Ledger, HSBC, Zoom, CNN, Salesforce et la BBC.
Comment l’attaque a-t-elle fonctionné ?
Le code malveillant remplaçait les adresses de portefeuilles copiées par des adresses appartenant aux attaquants. Il ciblait les réseaux Bitcoin, Ethereum, Solana, Tron et d’autres, et dérobait également les données des cartes de paiement saisies sur les sites touchés.
Volume des pertes :
Les montants confirmés ont atteint environ 7 000 dollars en cryptomonnaies en quelques heures, avant que l’attaque ne soit découverte et les codes malveillants supprimés.
Recommandation de sécurité :
Il est conseillé à toute personne ayant visité les sites touchés ce jour-là de vérifier ses transactions, de contrôler les adresses des portefeuilles avant l’envoi et de surveiller ses comptes bancaires.
#Binance #BinanceSquareFamily #BinanceHerYerde #Write2Earn #cryptouniverseofficial


