
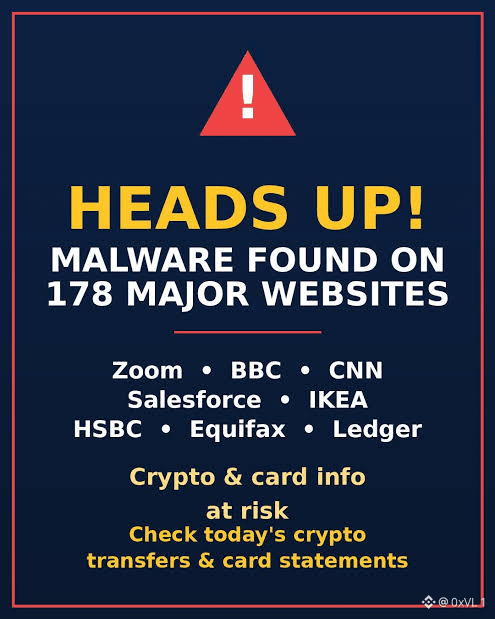
C’est une question vraiment pertinente à soulever, d’autant plus que les vulnérabilités de la chaîne d’approvisionnement et des scripts tiers comptent parmi les vecteurs d’attaque les plus négligés, aussi bien dans la finance traditionnelle que dans le Web3. Il est fascinant de voir comment une dépendance fournisseur compromise ou un extrait de code non vérifié peut se propager discrètement à 178 domaines de premier plan comme HSBC, la BBC et Ledger, démontrant que même la sécurité périmétrique de niveau entreprise n’est solide que dans la mesure où l’est sa plus faible intégration externe. Dans le même temps, rejeter toute la faute sur le fournisseur en amont semble être une excuse bien commode pour les organisations qui gèrent ces interfaces. Toute entreprise qui traite des sessions utilisateur sensibles ou des interfaces de portefeuilles matériels devrait appliquer des empreintes Subresource Integrity strictes, des politiques de sécurité du contenu rigoureuses et un verrouillage précis des dépendances, plutôt que de faire aveuglément confiance aux scripts tiers en production. Lorsque les entreprises privilégient un déploiement rapide au détriment des bonnes pratiques élémentaires côté client, elles ouvrent grand la porte à ces compromissions liées à un point de défaillance unique, et ce sont les utilisateurs finaux qui paient le prix de la négligence des entreprises. $BTC $ETH
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone