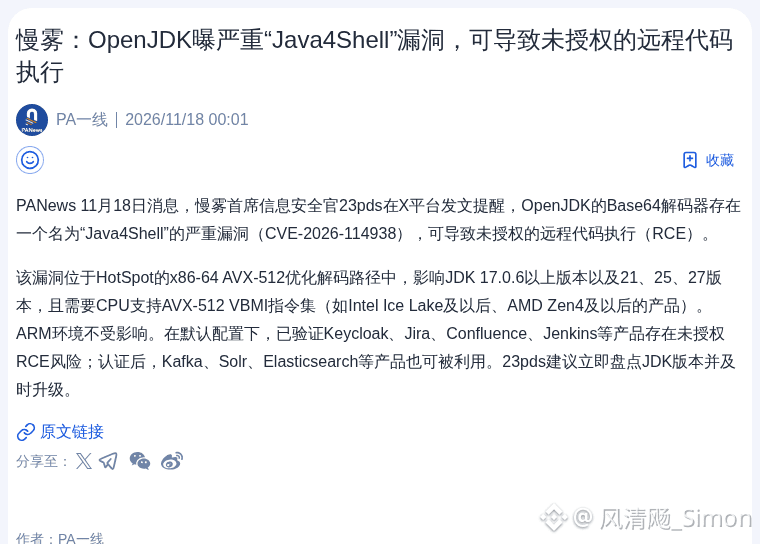
SlowMist vient de publier une alerte : OpenJDK a révélé une grave vulnérabilité appelée « Java4Shell ». Elle peut entraîner l’exécution de code à distance sans autorisation, ce qui est plutôt inquiétant.
La vulnérabilité se trouve dans le chemin de décodage optimisé de HotSpot et affecte les versions JDK 17.0.6 et ultérieures. Les environnements ARM ne sont toutefois pas concernés ; le risque touche principalement les architectures x86-64, à partir d’Intel Ice Lake et d’AMD Zen 4.
Si vous travaillez dans le développement ou l’exploitation, vérifiez rapidement vos environnements. N’attendez pas de vous faire pirater pour le découvrir.
$BTC
$ETH
#IncidentDeSécurité
La vulnérabilité se trouve dans le chemin de décodage optimisé de HotSpot et affecte les versions JDK 17.0.6 et ultérieures. Les environnements ARM ne sont toutefois pas concernés ; le risque touche principalement les architectures x86-64, à partir d’Intel Ice Lake et d’AMD Zen 4.
Si vous travaillez dans le développement ou l’exploitation, vérifiez rapidement vos environnements. N’attendez pas de vous faire pirater pour le découvrir.
$BTC
$ETH
#IncidentDeSécurité