Cet outil de piratage basé sur l’IA montre à quelle vitesse les menaces évoluent. Nous devons rester vigilants.
Google révèle un outil d’IA qui automatise les cyberattaques à partir de correctifs de sécurité
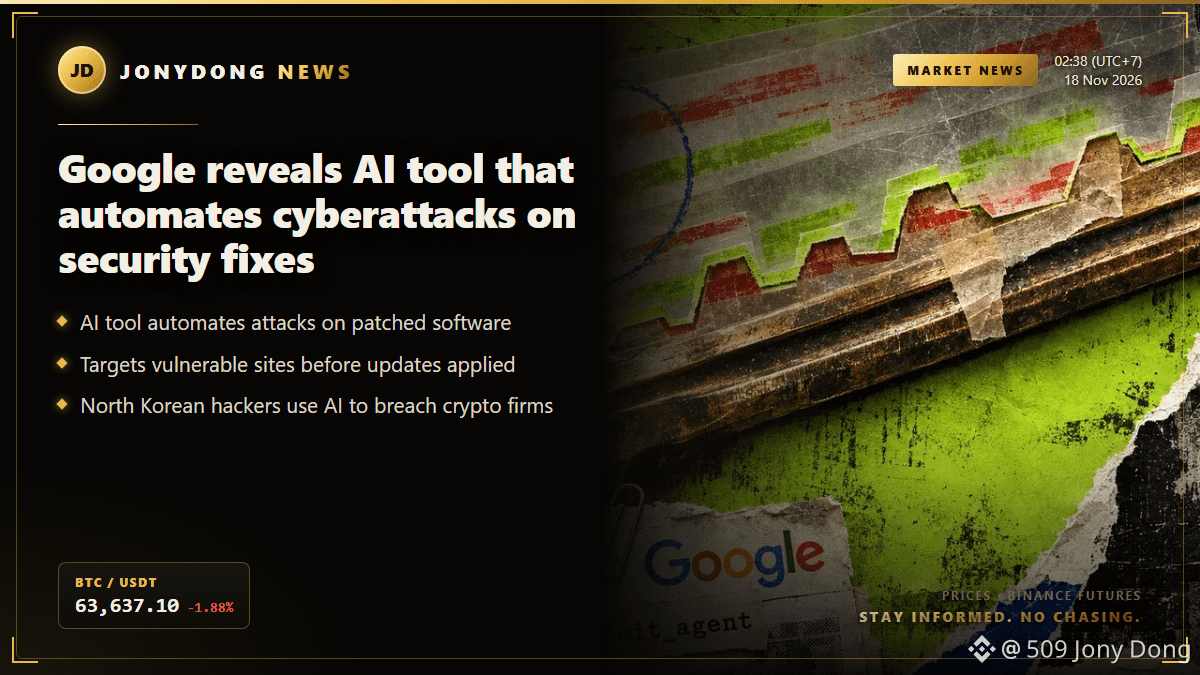
Le groupe Threat Intelligence de Google et Mandiant ont découvert un nouvel outil de piratage basé sur l’IA, capable de transformer des correctifs de sécurité logicielle en attaques automatisées. Cet outil, appelé exploit_agent, est conçu pour surveiller les mises à jour logicielles et exploiter les vulnérabilités récemment corrigées par les développeurs. En comparant le code mis à jour aux versions antérieures, il peut générer et exécuter du code d’attaque avec peu, voire aucune intervention humaine.
Les conséquences sont préoccupantes, car cette méthode permet aux attaquants de se concentrer sur des vulnérabilités connues, sans avoir besoin d’en découvrir de nouvelles. L’enquête a également révélé que l’opérateur de cet outil s’intéressait aux sites web français liés aux médias et à l’éducation, ce qui indique un domaine de ciblage précis pour ces attaques automatisées.
En plus de cette découverte, Google a signalé que des pirates présumés nord-coréens avaient utilisé des outils de développement d’IA pour infiltrer des organisations du secteur des cryptomonnaies en Amérique du Nord et en Europe. Ils ont créé de faux profils de recruteurs à l’aide d’images générées par l’IA afin d’inciter leurs victimes à exécuter des scripts malveillants.
Cette évolution illustre la menace croissante que représentent les cadres d’exploitation autonomes, susceptibles d’accélérer les attaques contre les organisations qui utilisent des logiciels obsolètes. À mesure que ces outils gagnent en sophistication, les exploitants de sites web pourraient disposer de délais plus courts pour appliquer les mises à jour de sécurité nécessaires, ce qui accroît les enjeux de la cybersécurité dans tous les secteurs.
$BTC
#Security #CryptoNews
Google révèle un outil d’IA qui automatise les cyberattaques à partir de correctifs de sécurité
Le groupe Threat Intelligence de Google et Mandiant ont découvert un nouvel outil de piratage basé sur l’IA, capable de transformer des correctifs de sécurité logicielle en attaques automatisées. Cet outil, appelé exploit_agent, est conçu pour surveiller les mises à jour logicielles et exploiter les vulnérabilités récemment corrigées par les développeurs. En comparant le code mis à jour aux versions antérieures, il peut générer et exécuter du code d’attaque avec peu, voire aucune intervention humaine.
Les conséquences sont préoccupantes, car cette méthode permet aux attaquants de se concentrer sur des vulnérabilités connues, sans avoir besoin d’en découvrir de nouvelles. L’enquête a également révélé que l’opérateur de cet outil s’intéressait aux sites web français liés aux médias et à l’éducation, ce qui indique un domaine de ciblage précis pour ces attaques automatisées.
En plus de cette découverte, Google a signalé que des pirates présumés nord-coréens avaient utilisé des outils de développement d’IA pour infiltrer des organisations du secteur des cryptomonnaies en Amérique du Nord et en Europe. Ils ont créé de faux profils de recruteurs à l’aide d’images générées par l’IA afin d’inciter leurs victimes à exécuter des scripts malveillants.
Cette évolution illustre la menace croissante que représentent les cadres d’exploitation autonomes, susceptibles d’accélérer les attaques contre les organisations qui utilisent des logiciels obsolètes. À mesure que ces outils gagnent en sophistication, les exploitants de sites web pourraient disposer de délais plus courts pour appliquer les mises à jour de sécurité nécessaires, ce qui accroît les enjeux de la cybersécurité dans tous les secteurs.
$BTC
#Security #CryptoNews