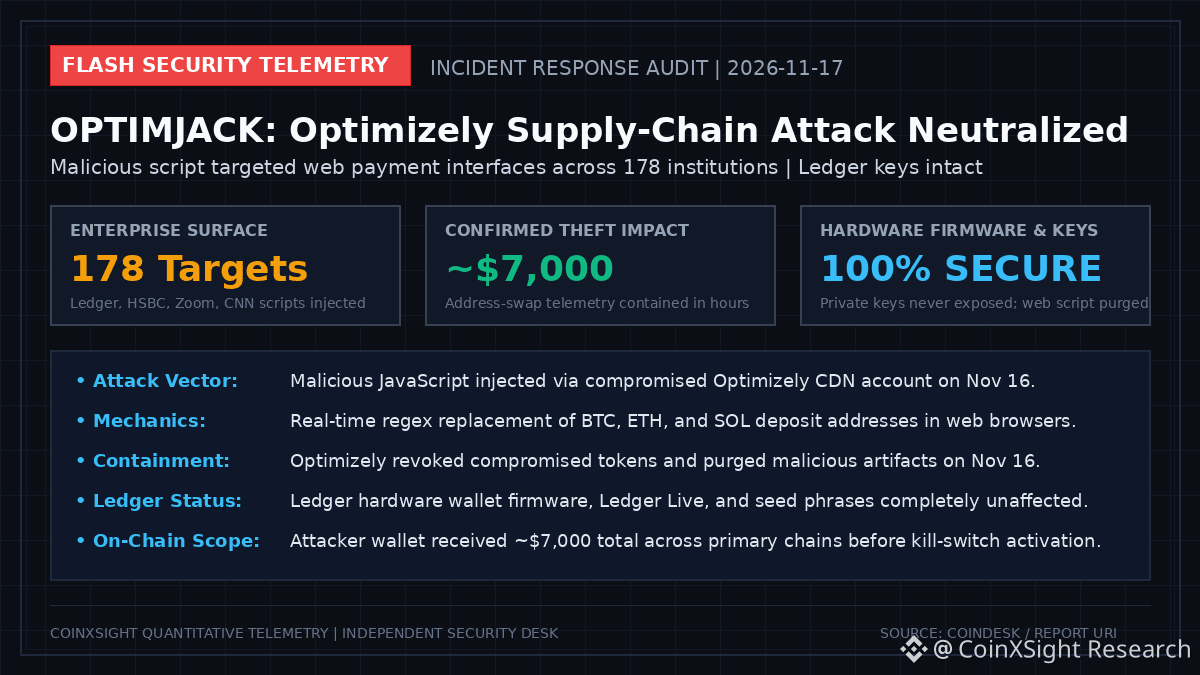
🚨 ALERTE TÉLÉMÉTRIE DE SÉCURITÉ : l’attaque de la chaîne d’approvisionnement OPTIMJACK a infiltré 178 sites d’entreprise — les clés matérielles Ledger ne sont absolument pas touchées
Une faille sophistiquée dans la chaîne d’approvisionnement logicielle, visant la plateforme d’expérimentation web Optimizely, a été détectée et neutralisée le 16 novembre 2026.
Principales données télémétriques et analyse forensique de l’incident :
• Vecteur d’attaque : injection de JavaScript malveillant via un compte Optimizely CDN compromis, ciblant les interfaces web de 178 institutions à travers le monde, notamment Ledger, HSBC, Zoom et CNN.
• Mécanisme : remplacement automatisé par expressions régulières visant à substituer les adresses de dépôt de cryptomonnaies affichées dans le navigateur (Bitcoin, Ethereum, Solana).
• Confinement et neutralisation : Optimizely a révoqué les jetons d’accès compromis et supprimé tous les scripts web malveillants dans les heures suivant leur découverte, le 16 novembre.
• Impact sur la chaîne : le portefeuille de l’attaquant a intercepté environ ~,000 au total sur différentes chaînes avant le confinement.
• État de la sécurité matérielle : Ledger a confirmé qu’aucun appareil matériel, micrologiciel, application Ledger Live ni phrase de récupération privée n’avait été compromis.
À retenir pour les institutions : le détournement de scripts web côté client demeure une vulnérabilité d’entreprise, ce qui renforce la nécessité d’une validation matérielle hors ligne pour les transferts de cryptomonnaies de grande valeur.
#BTC #BinanceSquare
(Avertissement : les données quantitatives de marché et de sécurité sont publiées à titre strictement informatif. Ceci ne constitue pas un conseil financier.)
Une faille sophistiquée dans la chaîne d’approvisionnement logicielle, visant la plateforme d’expérimentation web Optimizely, a été détectée et neutralisée le 16 novembre 2026.
Principales données télémétriques et analyse forensique de l’incident :
• Vecteur d’attaque : injection de JavaScript malveillant via un compte Optimizely CDN compromis, ciblant les interfaces web de 178 institutions à travers le monde, notamment Ledger, HSBC, Zoom et CNN.
• Mécanisme : remplacement automatisé par expressions régulières visant à substituer les adresses de dépôt de cryptomonnaies affichées dans le navigateur (Bitcoin, Ethereum, Solana).
• Confinement et neutralisation : Optimizely a révoqué les jetons d’accès compromis et supprimé tous les scripts web malveillants dans les heures suivant leur découverte, le 16 novembre.
• Impact sur la chaîne : le portefeuille de l’attaquant a intercepté environ ~,000 au total sur différentes chaînes avant le confinement.
• État de la sécurité matérielle : Ledger a confirmé qu’aucun appareil matériel, micrologiciel, application Ledger Live ni phrase de récupération privée n’avait été compromis.
À retenir pour les institutions : le détournement de scripts web côté client demeure une vulnérabilité d’entreprise, ce qui renforce la nécessité d’une validation matérielle hors ligne pour les transferts de cryptomonnaies de grande valeur.
#BTC #BinanceSquare
(Avertissement : les données quantitatives de marché et de sécurité sont publiées à titre strictement informatif. Ceci ne constitue pas un conseil financier.)