
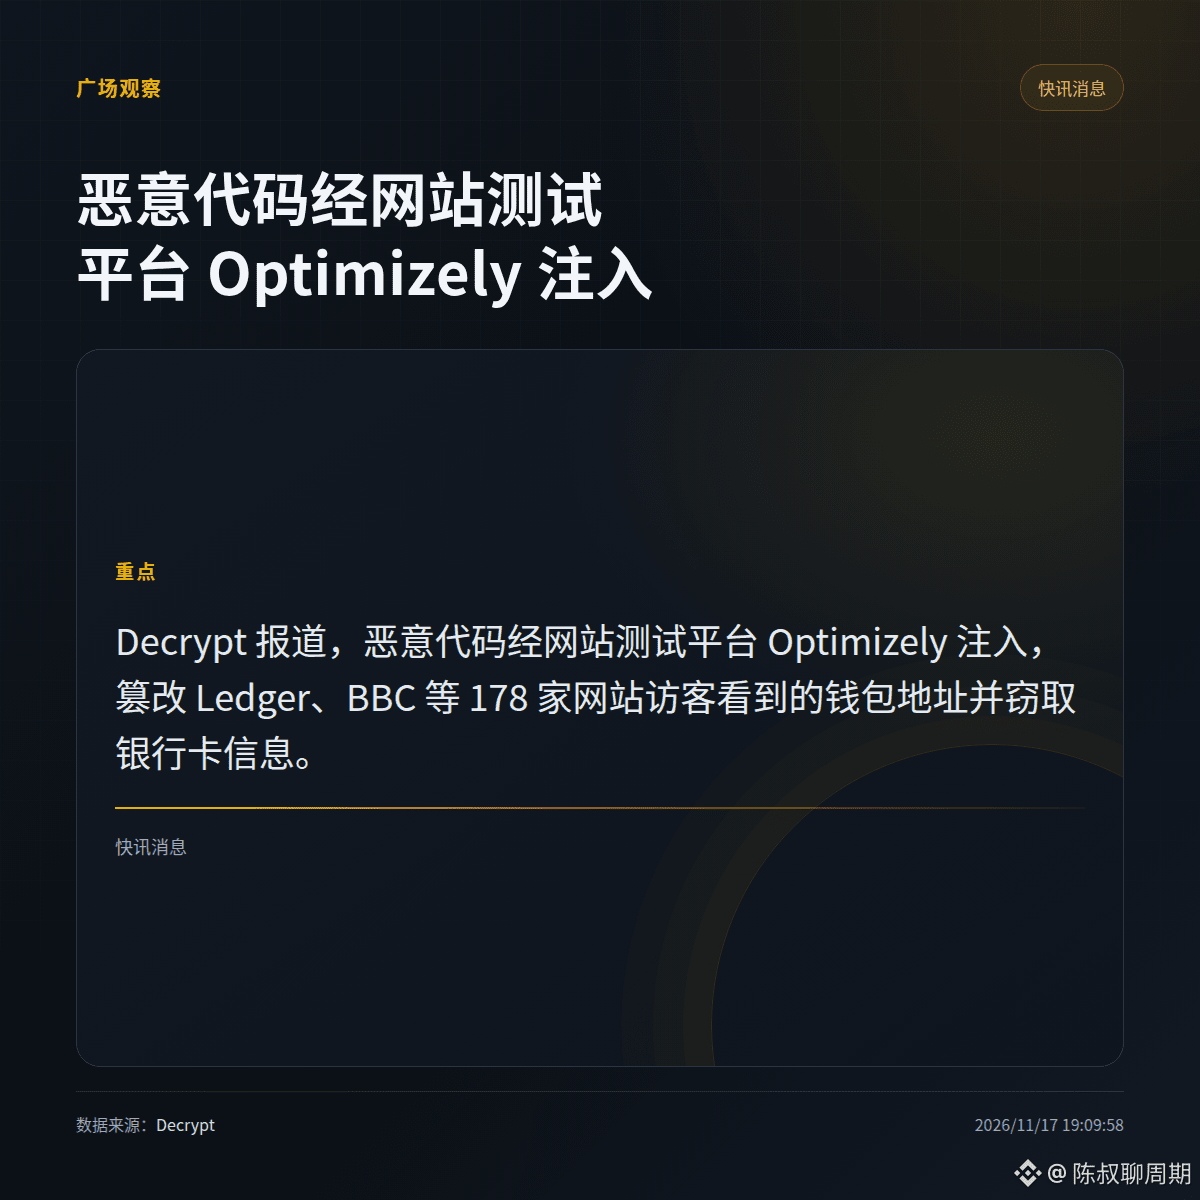
Selon Decrypt, des attaquants ont injecté un code malveillant via la plateforme de test de sites web Optimizely. Celui-ci remplaçait par leurs propres adresses les adresses de portefeuille copiées par les visiteurs de 178 sites, dont Ledger et BBC, et dérobait également des informations bancaires. Cet incident rappelle que le copier-coller d’une adresse de paiement sur une page web peut lui aussi être détourné. Toutefois, les informations disponibles ne précisent ni le nombre de victimes ni le montant des pertes. Elles ne permettent pas non plus de déterminer si les actifs tels que $BTC ont connu des mouvements inhabituels sur la blockchain. La seule certitude est donc que le copier-coller d’adresses présente un risque. Voyons d’abord si le marché réagit favorablement, sans se précipiter après avoir lu le titre.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone