La plateforme de tests de sites web a été compromise : même le site officiel d’un portefeuille matériel pourrait devenir un piège de phishing.
Selon Decrypt, Optimizely a été victime d’une attaque par empoisonnement de la chaîne d’approvisionnement. Un code malveillant a été injecté dans les pages de 178 sites, dont Ledger et la BBC. À l’insu des visiteurs, il remplaçait les adresses de portefeuille destinataires par celles des attaquants et tentait de dérober des informations bancaires.
Cela signifie que la surface d’attaque ne se limite plus aux systèmes internes des plateformes d’échange : elle s’étend désormais aux composants tiers utilisés en façade. Si un service SaaS de tests, d’A/B testing ou d’analyse est compromis, le site officiel lui-même devient un point de vulnérabilité. Pour les détenteurs, vérifier une adresse en la copiant-collant ne suffit plus. Avant tout transfert, il faut vérifier les premiers et derniers caractères de l’adresse sur l’écran du portefeuille matériel ou auprès du destinataire par un second canal. Cette précaution s’applique au $BTC , à l’$ETH et à tous les actifs on-chain.
Deux points à suivre : premièrement, l’avancement des correctifs d’Optimizely et l’éventuelle extension de la liste des sites touchés ; deuxièmement, l’apparition éventuelle de nouveaux cas de vol de portefeuilles.
Qu’est-ce qui vous inquiète le plus : les risques liés à la chaîne d’approvisionnement des composants tiers ou vos propres habitudes de vérification des adresses lors des transferts ?
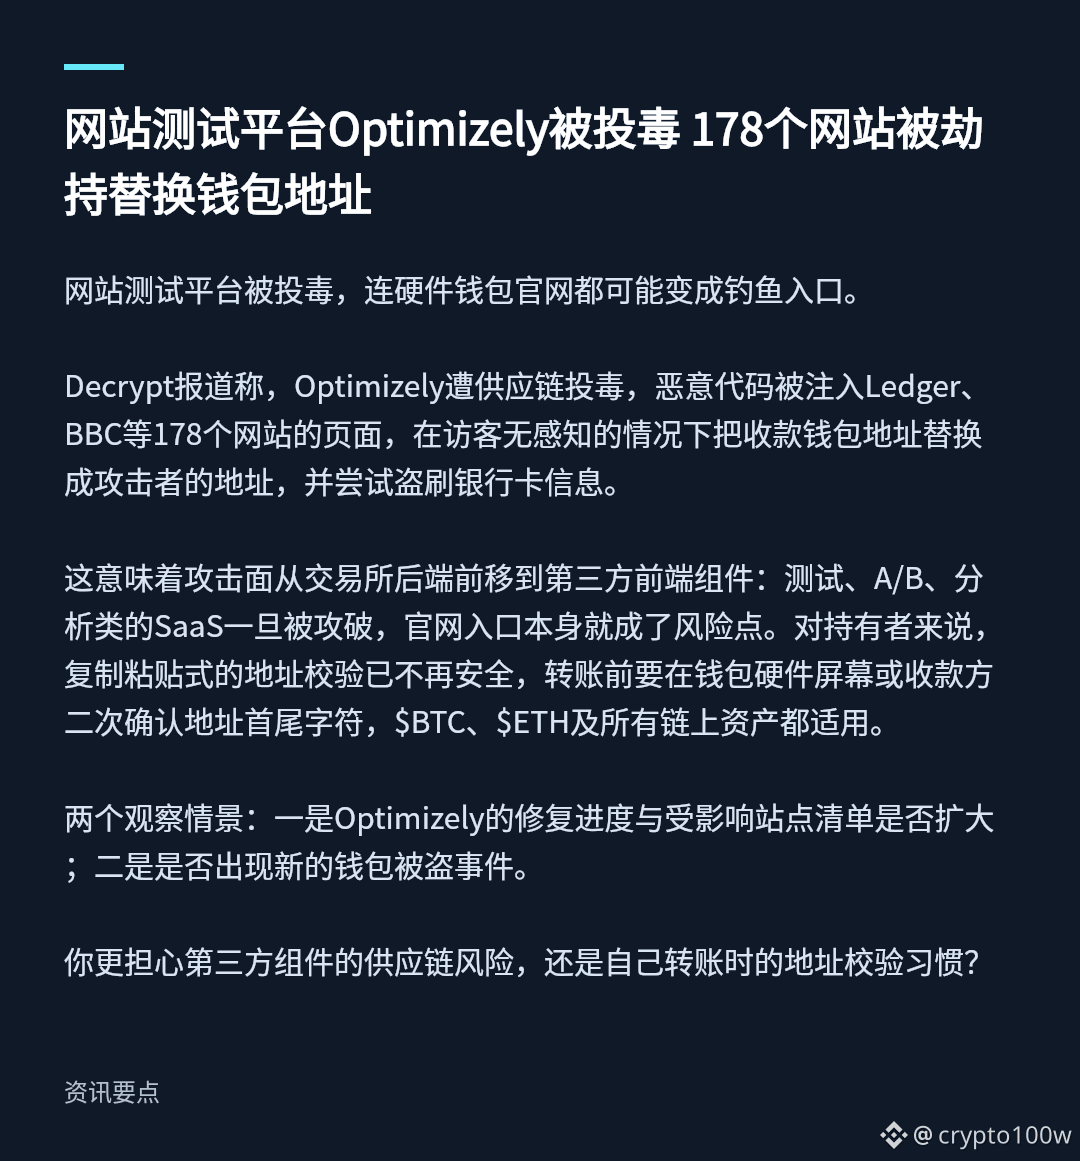
Illustration 1 : la plateforme de tests de sites web Optimizely compromise ; les adresses de portefeuilles ont été remplacées sur 178 sites · À retenir
Source de l’image : https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses
Selon Decrypt, Optimizely a été victime d’une attaque par empoisonnement de la chaîne d’approvisionnement. Un code malveillant a été injecté dans les pages de 178 sites, dont Ledger et la BBC. À l’insu des visiteurs, il remplaçait les adresses de portefeuille destinataires par celles des attaquants et tentait de dérober des informations bancaires.
Cela signifie que la surface d’attaque ne se limite plus aux systèmes internes des plateformes d’échange : elle s’étend désormais aux composants tiers utilisés en façade. Si un service SaaS de tests, d’A/B testing ou d’analyse est compromis, le site officiel lui-même devient un point de vulnérabilité. Pour les détenteurs, vérifier une adresse en la copiant-collant ne suffit plus. Avant tout transfert, il faut vérifier les premiers et derniers caractères de l’adresse sur l’écran du portefeuille matériel ou auprès du destinataire par un second canal. Cette précaution s’applique au $BTC , à l’$ETH et à tous les actifs on-chain.
Deux points à suivre : premièrement, l’avancement des correctifs d’Optimizely et l’éventuelle extension de la liste des sites touchés ; deuxièmement, l’apparition éventuelle de nouveaux cas de vol de portefeuilles.
Qu’est-ce qui vous inquiète le plus : les risques liés à la chaîne d’approvisionnement des composants tiers ou vos propres habitudes de vérification des adresses lors des transferts ?
Illustration 1 : la plateforme de tests de sites web Optimizely compromise ; les adresses de portefeuilles ont été remplacées sur 178 sites · À retenir
Source de l’image : https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses