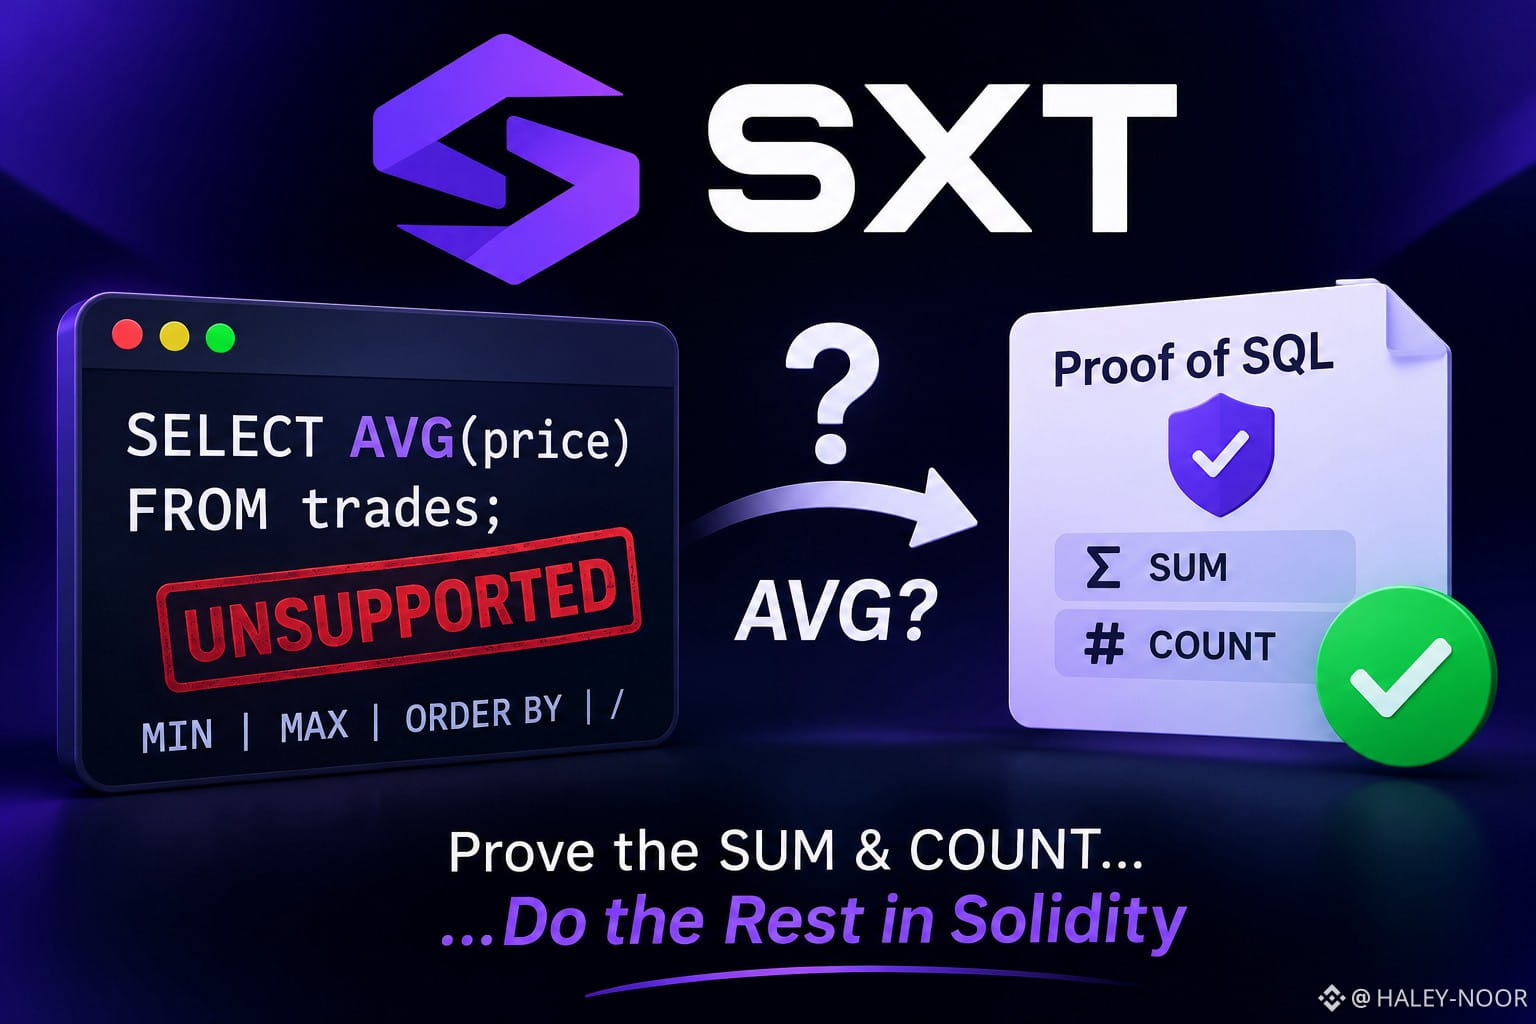

En parcourant la référence de syntaxe SQL de SXT, une ligne a retenu mon attention : AVG est indiqué comme non pris en charge.
Cela a changé ma façon de lire Proof of SQL. La référence indique également que MIN, MAX, ORDER BY et la division ne sont pas pris en charge, et précise que le vérificateur EVM ne valide qu’une seule clé de jointure par égalité. Pourtant, les moyennes, comme les prix pondérés par le volume, sont précisément ce que demanderaient des contrats pilotés par les données. Mon interprétation, et non une affirmation de l’équipe : le contrat demande une SUM et un COUNT prouvés, puis effectue lui-même la dernière étape. Une partie du calcul se situe donc en dehors de la preuve.
Hypothèse : un contrat de prêt veut calculer le remboursement moyen d’un emprunteur. Il reçoit une somme et un décompte prouvés, puis effectue la division en Solidity. La preuve est vérifiée. Si le filtre ou l’arrondi était erroné, elle le serait quand même.
Le lancement entreprise du 9 novembre montre la même limite. La documentation indique que le système prouve que le calcul était correct, mais ne garantit pas l’authenticité des données sources. De plus, le produit destiné aux entreprises peut fonctionner dans l’environnement propre à une société : il ne crée donc pas automatiquement une demande de jetons SXT.
Je ne considère pas cela comme une faille. Tout vérificateur a ses limites. Mais j’aimerais savoir qui audite l’étape où l’intention devient du SQL vérifiable. La documentation de SXT décrit également le planificateur de preuves comme centralisé, et j’aimerais que cela soit expliqué.
Une cryptographie solide, avec des limites plus étroites que ne le laissent entendre les gros titres. Je continue de suivre SXT.
#sxt $SXT @SpaceandTime
Cela a changé ma façon de lire Proof of SQL. La référence indique également que MIN, MAX, ORDER BY et la division ne sont pas pris en charge, et précise que le vérificateur EVM ne valide qu’une seule clé de jointure par égalité. Pourtant, les moyennes, comme les prix pondérés par le volume, sont précisément ce que demanderaient des contrats pilotés par les données. Mon interprétation, et non une affirmation de l’équipe : le contrat demande une SUM et un COUNT prouvés, puis effectue lui-même la dernière étape. Une partie du calcul se situe donc en dehors de la preuve.
Hypothèse : un contrat de prêt veut calculer le remboursement moyen d’un emprunteur. Il reçoit une somme et un décompte prouvés, puis effectue la division en Solidity. La preuve est vérifiée. Si le filtre ou l’arrondi était erroné, elle le serait quand même.
Le lancement entreprise du 9 novembre montre la même limite. La documentation indique que le système prouve que le calcul était correct, mais ne garantit pas l’authenticité des données sources. De plus, le produit destiné aux entreprises peut fonctionner dans l’environnement propre à une société : il ne crée donc pas automatiquement une demande de jetons SXT.
Je ne considère pas cela comme une faille. Tout vérificateur a ses limites. Mais j’aimerais savoir qui audite l’étape où l’intention devient du SQL vérifiable. La documentation de SXT décrit également le planificateur de preuves comme centralisé, et j’aimerais que cela soit expliqué.
Une cryptographie solide, avec des limites plus étroites que ne le laissent entendre les gros titres. Je continue de suivre SXT.
#sxt $SXT @SpaceandTime