


Le 13 novembre, le FBI a mis en garde contre des pirates informatiques utilisant ARTEX. ARTEX est un framework open source conçu pour les tests d’intrusion assistés par l’IA. Les principales cibles des pirates sont les banques, les entreprises technologiques et leurs fournisseurs.
Dans certains cas, les assaillants ont obtenu un accès privilégié moins de trois heures après avoir choisi une cible. Des organismes gouvernementaux et des organisations des secteurs de la santé, de l’énergie et des semi-conducteurs figuraient également parmi les cibles.
Le problème ne vient pas de l’apparition de nouveaux logiciels malveillants, mais de l’automatisation des attaques. ARTEX aide à détecter très rapidement diverses vulnérabilités. Les équipes de cybersécurité n’ont ainsi pas suffisamment de temps pour réagir aux attaques.
Comment les agents enchaînent une intrusion
ARTEX a été développé avec le langage de programmation Go. Il utilise des modèles d’IA externes (p. ex., Claude, GPT et DeepSeek) pour guider des agents de piratage automatisés. Un opérateur humain définit l’objectif.
Un agent « planificateur » décide de la prochaine étape. Les agents « exécutants », quant à eux, recherchent des failles de sécurité, collectent des identifiants et tentent d’accéder à d’autres systèmes. Les agents partagent leurs découvertes sur une carte commune, comme l’a expliqué Barracuda. Les opérateurs humains peuvent toujours intervenir à des moments clés.
Les développeurs d’ARTEX ont supprimé le projet d’origine de GitHub le 8 octobre, après avoir entendu des signalements indiquant qu’il était détourné de son usage. Cependant, des copies d’ARTEX avaient déjà été partagées sur d’autres plateformes.
Outre la version originale, des versions modifiées d’ARTEX ont également été diffusées en ligne. Début novembre, on dénombrait plus de 1 600 panneaux de contrôle ARTEX en ligne. Cela ne signifie toutefois pas nécessairement qu’ils étaient tous utilisés pour mener des cyberattaques.
Une brèche dans la chaîne d’approvisionnement qui a touché 2 250 clients
Un incident concernait ConnectWise Cloud Backup. Microsoft a attribué la compromission à Storm-0940, un groupe de pirates informatiques lié à l’État chinois. Depuis septembre, le groupe utilisait ARTEX pour accélérer ses attaques contre des organisations du monde entier.
Les attaquants ont exploité des applications déjà approuvées pour accéder à des environnements Microsoft 365 sans passer par les procédures d’authentification. Une fois à l’intérieur, ils ont tenté de modifier les identifiants de connexion et d’étendre leur accès.
Le FBI a indiqué que cette brèche avait permis d’accéder aux systèmes de plus de 2 250 clients en aval. Toutefois, cela ne signifie pas que toutes les organisations susmentionnées ont subi un incident de sécurité ou une quelconque perte de données.
Des banques de Séoul à une clé cloud prêtée
ARTEX a également été impliqué dans des cyberattaques visant des institutions financières sud-coréennes entre fin septembre et début octobre. CrowdStrike a découvert des fichiers ARTEX et des journaux de sessions d’IA sur les serveurs de l’attaquant.
L’entreprise de cybersécurité estime que l’attaquant était motivé par l’appât du gain et parlait probablement chinois, bien que son degré de certitude soit modéré. Le FBI a signalé le vol d’informations personnelles appartenant à quelque 67 000 personnes.
Barracuda a subi une intrusion différente. L’entreprise avait fourni une clé d’accès au cloud à un prestataire en IA, mais ne l’a jamais révoquée. Des pirates ont ensuite découvert cette clé après avoir compromis le système du prestataire.
Entre le 1er et le 2 novembre, les attaquants ont accédé à une dizaine de comptes cloud pendant 44 heures. Ils ont recherché des identifiants et des portefeuilles de cryptomonnaies, mais Barracuda n’a trouvé aucune donnée de portefeuille.
Les incidents relevaient d’opérations distinctes et reflètent l’usage abusif plus général d’ARTEX, évoqué dans un précédent article de Cryptopolitan.
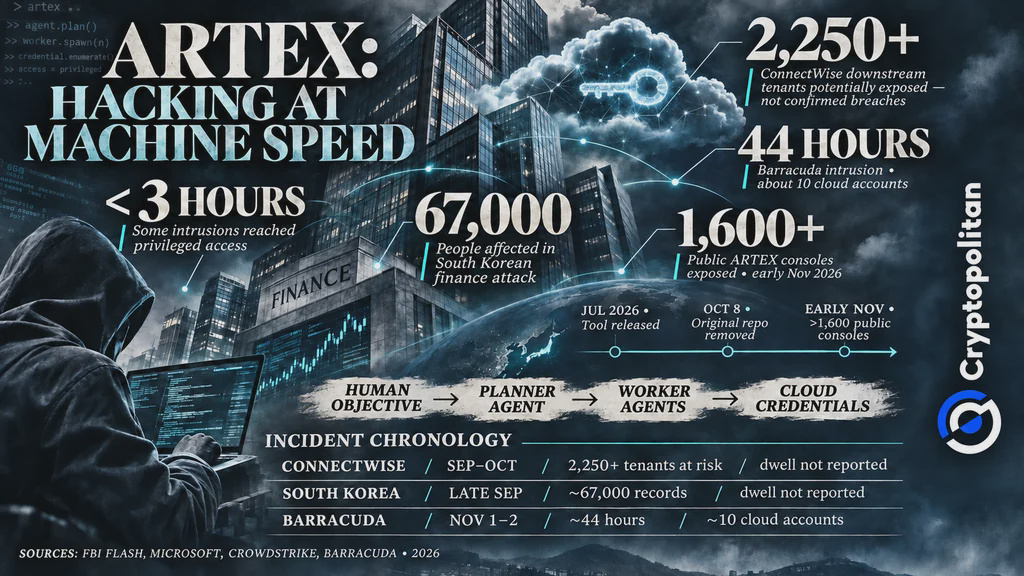 Le FBI met en garde contre ARTEX, un outil de piratage par IA qui accélère les attaques contre les banques et les chaînes d’approvisionnement
Le coût de l’automatisation croissante pour les défenseurs
La compromission d’un seul fournisseur peut mettre en danger de nombreux clients. L’OCDE avertit que les prestataires technologiques partagés peuvent propager des perturbations sur les marchés financiers.
Le rapport 2026 de Verizon attribue 61 % des brèches aux intrusions dans les systèmes. Parallèlement, PwC a constaté que 84 % des responsables de la sécurité et des finances s’attendent à une hausse des budgets consacrés à la cybersécurité, bien que seuls 22 % des responsables interrogés autoriseraient des défenses par IA entièrement autonomes. Google fait également état d’attaques plus rapides et de plus en plus automatisées.
Pourquoi les attaques par IA peuvent aussi se retourner contre leurs auteurs
La vitesse ne garantit pas la compétence. Lors de la conférence IRISSCON de Dublin, le 11 novembre, la chercheuse de Proofpoint Selena Larson a déclaré que les logiciels malveillants générés par l’IA échouaient parfois, tandis que les courriels d’hameçonnage pouvaient comporter des erreurs flagrantes.
Elle a cité la chaîne d’exploitation bruyante du navigateur BlueMoon, a rapporté Infosecurity Magazine. Son message était clair : l’IA peut faciliter le lancement d’attaques sans les rendre plus sophistiquées.
Ne vous contentez pas de lire l’actualité crypto. Comprenez-la. Abonnez-vous à notre newsletter. C’est gratuit.