
#OPTIMJACKAttackInfectsAtLeast186Websites
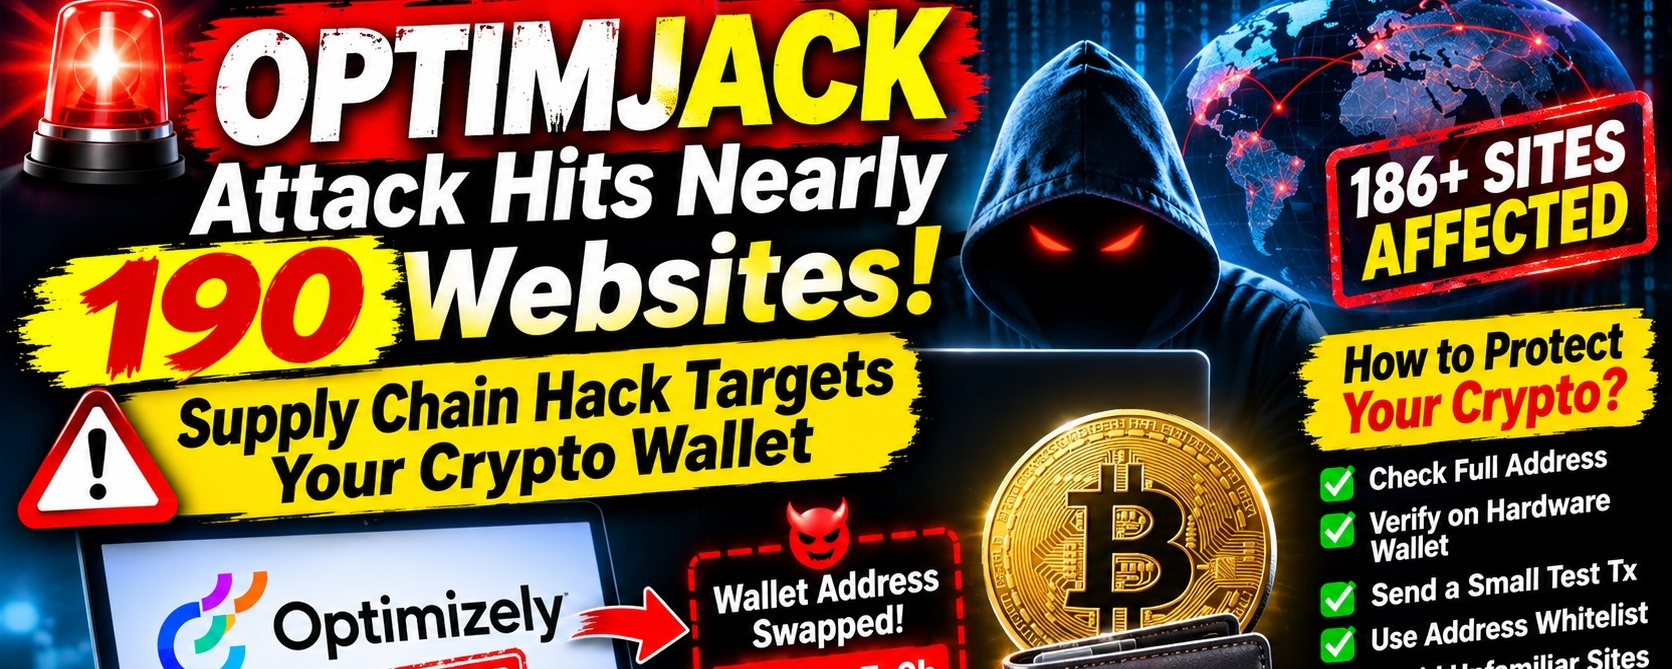
L’un des plus grands incidents de cybersécurité de l’année est toujours en cours. 😱 Une attaque de la chaîne d’approvisionnement baptisée **OPTIMJACK** aurait compromis **Optimizely**, une plateforme de tests A/B utilisée par de nombreux grands sites web. Les attaquants ont injecté du JavaScript malveillant capable de remplacer les adresses de portefeuilles crypto et de dérober des données de cartes bancaires. 🧨 Voici ce que nous savons, ce qui reste incertain et comment vous protéger. 🛡️
## 🧩 Que s’est-il passé ?
Selon les informations disponibles, des attaquants ont injecté du code malveillant dans des scripts diffusés via Optimizely. 🌐 Le chercheur en sécurité Scott Helme a signalé **au moins 186 sites web infectés** et averti que l’attaque était toujours en cours. D’autres outils de suivi indiquent des chiffres légèrement différents, entre **178 et 188 sites** environ. Il faut donc considérer le nombre exact comme susceptible d’évoluer. 📊
- 🕓 La campagne aurait commencé vers **4 h 21 UTC, le lundi 16 novembre 2026**.
- 🏢 Parmi les sites concernés figureraient **CNN, Zoom, Fox News, BBC, Salesforce, GitLab, American Eagle et Hootsuite**. Des sites financiers et liés aux cryptomonnaies, tels que Ledger, OANDA et IG, ont également été cités dans certains rapports.
- 🕵️ Le chercheur indépendant Amirul Iman a baptisé cette opération « OPTIMJACK ».
## 💀 Que fait le code malveillant ?
Selon les chercheurs, la charge utile a été conçue pour voler des données. 🎯
1. 📋 **Détournement d’adresses crypto :** lorsque vous copiez une adresse de portefeuille, le script peut la remplacer discrètement par l’adresse de l’attaquant. Si vous la collez sans la vérifier, vos fonds seront envoyés à un escroc. 💸
2. 💳 **Écrémage des cartes :** il peut capturer les informations de carte bancaire saisies dans les formulaires du site.
3. 🍪 **Collecte de données :** certaines analyses font état de captures d’écran et de cookies volés.
4. 📱 **Chargeurs mobiles :** selon un rapport, le code comprenait également des chargeurs ciblant les appareils Apple.
Le code comprendrait des vérifications telles que le contrôle de somme et l’algorithme de Luhn, qui l’aident à reconnaître les véritables adresses de portefeuille et numéros de carte. 🧠
## 🔎 Comment cela a-t-il pu se produire ?
De nombreux sites Web chargent des scripts fournis par des tiers pour l’analyse, les tests ou la publicité. 🧱 Ces scripts disposent des mêmes pouvoirs que le code du site lui-même. Si le script d’un fournisseur est compromis, tous les sites qui le chargent risquent de diffuser le logiciel malveillant à leurs visiteurs. C’est pourquoi on parle d’**attaque de la chaîne d’approvisionnement**. 🔗
Selon les rapports, le JavaScript malveillant aurait été inséré dans des fichiers de projet Optimizely, et un rapport affirme qu’un tiers non autorisé a exploité une faille dans le processus de création de compte. 🕳️ Ces détails font toujours l’objet d’une enquête : considérez-les donc comme préliminaires. 🔬
## 🧪 Pourquoi tant de sites ont-ils été exposés ?
Les tests de sécurité menés après l’attaque ont montré qu’une **politique de sécurité du contenu (CSP)** stricte peut bloquer ce type de charge utile. 🛑 Mais, sur les 256 hôtes testés, **68 n’avaient aucune CSP, 50 en avaient une qui laissait tout de même passer l’attaque, et seulement 24 l’ont bloquée**. Cela montre à quel point cette mesure de protection est rarement configurée correctement. ⚠️
## 🛡️ Comment protéger vos crypto-actifs
La publication devenue virale donne quelques bons conseils de départ, mais vous pouvez aller plus loin. 💪
1. 👀 **Vérifiez l’adresse entière, pas seulement ses premiers et derniers caractères.** Les attaquants créent souvent des adresses similaires qui correspondent au début et à la fin. Comparez chaque caractère ou utilisez une copie de l’adresse que vous avez enregistrée auparavant en lieu sûr.
2. 🔐 **Vérifiez l’adresse sur l’écran de votre portefeuille matériel.** Un portefeuille matériel ne vous protège que si vous confirmez l’adresse de destination affichée *sur l’appareil lui-même*, et non sur le site Web.
3. 🧪 **Effectuez d’abord une petite transaction test** pour les transferts importants. 💵
4. 📒 **Utilisez un carnet d’adresses ou une liste blanche** sur les plateformes d’échange et les portefeuilles pour enregistrer les adresses de confiance.
5. 🚫 **Évitez les transactions crypto sur des sites ou des navigateurs inconnus** tant que la campagne est en cours.
6. 🌐 **Utilisez un profil de navigateur vierge.** Désactivez les extensions inutiles et envisagez d’utiliser un navigateur réservé aux cryptomonnaies.
7. 💳 **Surveillez vos cartes.** Consultez vos relevés bancaires et contactez votre banque si vous avez saisi les informations de votre carte sur un site concerné.
8. 🧹 **Videz le cache et mettez à jour votre navigateur et votre système d’exploitation.**
## 🏢 Conseils aux propriétaires de sites Web
- 🧱 Mettez en place une **politique de sécurité du contenu stricte** et vérifiez qu’elle bloque réellement les scripts non autorisés.
- 🔏 Utilisez **l’intégrité des sous-ressources (SRI)** lorsque c’est possible.
- 📋 Auditez chaque script tiers et supprimez ceux dont vous n’avez pas besoin.
- 🔑 Sécurisez les comptes de vos fournisseurs avec une authentification forte et limitez les personnes autorisées à modifier les scripts.
- 🕵️ Surveillez toute modification inattendue du code tiers.
## 🌍 Pourquoi cela concerne aussi d’autres secteurs que la crypto
OPTIMJACK nous rappelle qu’**un seul fournisseur compromis peut toucher des centaines de marques de confiance à la fois**. 🏗️ Même les utilisateurs prudents peuvent être exposés lorsqu’un site Web connu et habituellement fiable diffuse un script piégé. Les utilisateurs de crypto sont particulièrement à risque, car les transferts sur la blockchain sont **irréversibles**. Une fois l’argent envoyé à la mauvaise adresse, il est presque impossible de le récupérer. ⛓️
## 🎯 En conclusion
L’enquête est toujours en cours, et les chiffres ainsi que les détails techniques pourraient évoluer à mesure que les chercheurs en apprennent davantage. 🔄 Tant que la situation n’est pas clarifiée, méfiez-vous de toute adresse de portefeuille copiée et vérifiez-la attentivement avant d’envoyer des fonds. Quelques secondes de vérification supplémentaires peuvent vous éviter de perdre tout votre solde. ⏱️💰 Restez vigilant, gardez votre esprit critique et appliquez rigoureusement vos bonnes pratiques de sécurité. 🧠🔐
*⚠️
**** #OPTIMJACK #CryptoSecurity #SupplyChainAttack #WalletSecurity #Web3Safety
#A Packed Week of Earnings and Data Tests Markets #AnthropicIPOTestsInvestorAppetiteForAI #NvidiaBoardNotConsideringHuang’sReturnasCEO #WhatInvestmentSignalsDo13FFilingsReveal?