Aucun signataire n’a signé la transaction, mais 6,43 millions de dollars ont tout de même été transférés
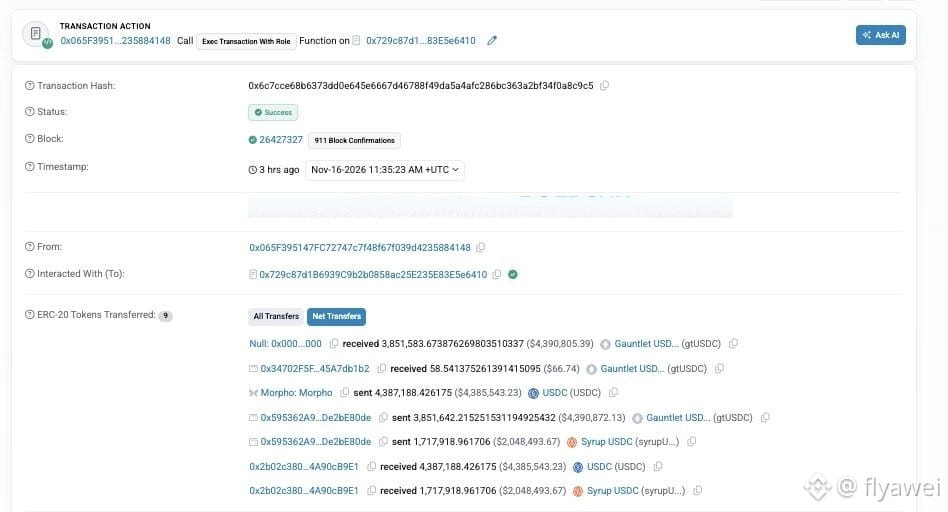
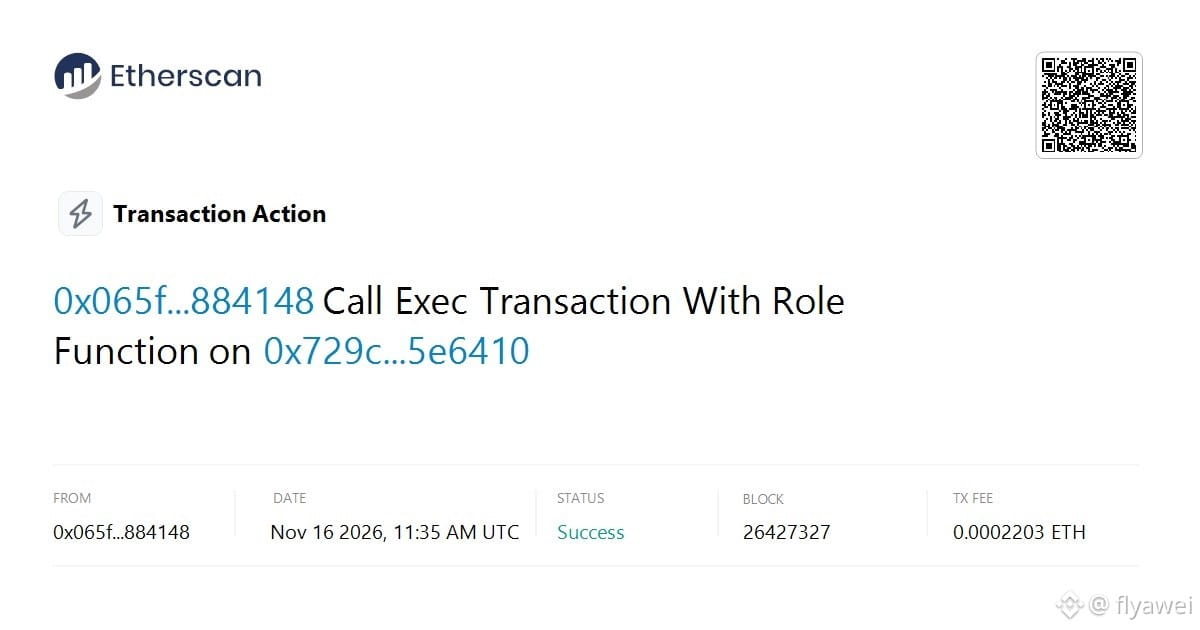
Un portefeuille multisignature créé avec Safe (0x5953…) a été vidé lors d’une transaction le 16 novembre à 19 h 35, heure de Pékin : 4 387 188,43 USDC et 1 717 918,96 syrupUSDC ont été transférés, soit environ 6,434 millions de dollars selon les cours publics du moment.
Aucun des signataires du portefeuille multisignature n’a signé cette transaction. Les fonds ont été transférés via un module d’autorisations tiers ajouté à ce portefeuille. La clé d’un membre ayant un rôle dans ce module a probablement été compromise. La transaction effectuée avec cette clé a été autorisée par les permissions que le portefeuille avait configurées à l’avance. Au cours de la même transaction, le portefeuille a d’abord retiré une position d’un coffre-fort USDC, puis l’a transférée, avec les 1,7179 million de syrupUSDC, vers une autre adresse (0x2b02…).
Les responsables ont ensuite précisé que seul ce portefeuille multisignature avait été touché et que ni les contrats de Safe ni son portefeuille officiel n’avaient été affectés. L’équipe à l’origine du module d’autorisations a également déclaré n’avoir détecté aucune faille dans les contrats : il s’agirait d’une fuite de clé, combinée à des permissions trop étendues. L’identité du propriétaire du portefeuille multisignature n’a toujours pas été rendue publique.
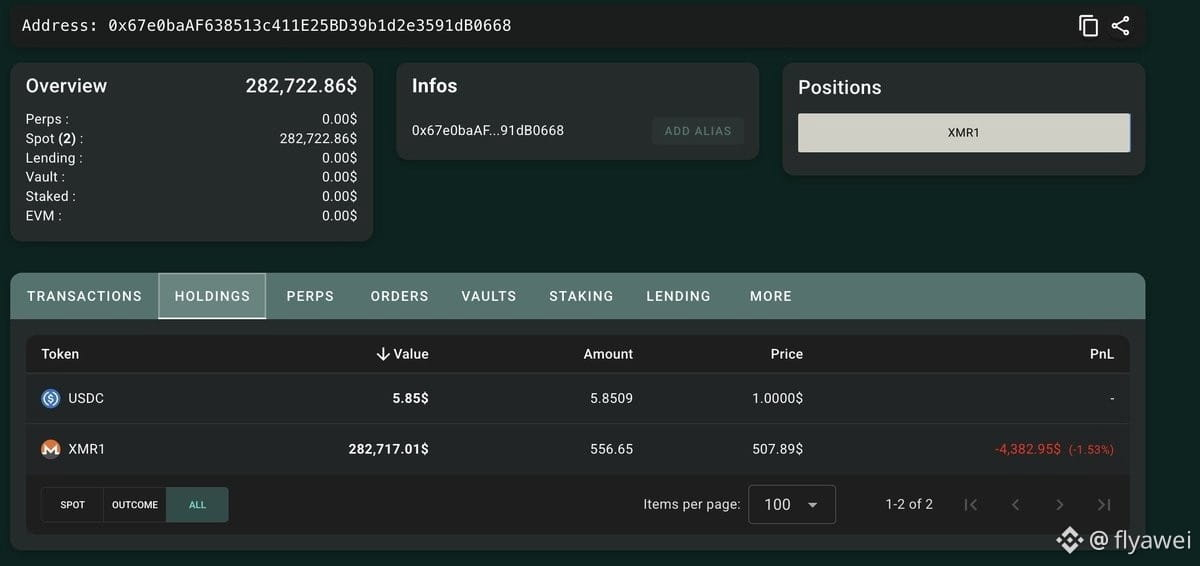
Des sociétés de sécurité ont ensuite constaté que les adresses liées à l’attaque avaient dépensé environ 813 000 dollars pour acheter du monero. Au moment de la publication, rien n’indiquait que ces fonds avaient été récupérés.
À mon avis, le problème vient des autorisations supplémentaires activées en dehors du portefeuille multisignature. La multisignature ne contrôle que les transactions nécessitant une signature. Si la clé du module est compromise, les fonds couverts par ses permissions peuvent être transférés sans signature. Si vous utilisez ce type de module, prenez vraiment le temps de vérifier les permissions que vous avez activées.
Aux débutants, je conseille de beaucoup lire et de peu agir. Pour acheter des cryptos, contentez-vous du $BTC
Un portefeuille multisignature créé avec Safe (0x5953…) a été vidé lors d’une transaction le 16 novembre à 19 h 35, heure de Pékin : 4 387 188,43 USDC et 1 717 918,96 syrupUSDC ont été transférés, soit environ 6,434 millions de dollars selon les cours publics du moment.
Aucun des signataires du portefeuille multisignature n’a signé cette transaction. Les fonds ont été transférés via un module d’autorisations tiers ajouté à ce portefeuille. La clé d’un membre ayant un rôle dans ce module a probablement été compromise. La transaction effectuée avec cette clé a été autorisée par les permissions que le portefeuille avait configurées à l’avance. Au cours de la même transaction, le portefeuille a d’abord retiré une position d’un coffre-fort USDC, puis l’a transférée, avec les 1,7179 million de syrupUSDC, vers une autre adresse (0x2b02…).
Les responsables ont ensuite précisé que seul ce portefeuille multisignature avait été touché et que ni les contrats de Safe ni son portefeuille officiel n’avaient été affectés. L’équipe à l’origine du module d’autorisations a également déclaré n’avoir détecté aucune faille dans les contrats : il s’agirait d’une fuite de clé, combinée à des permissions trop étendues. L’identité du propriétaire du portefeuille multisignature n’a toujours pas été rendue publique.
Des sociétés de sécurité ont ensuite constaté que les adresses liées à l’attaque avaient dépensé environ 813 000 dollars pour acheter du monero. Au moment de la publication, rien n’indiquait que ces fonds avaient été récupérés.
À mon avis, le problème vient des autorisations supplémentaires activées en dehors du portefeuille multisignature. La multisignature ne contrôle que les transactions nécessitant une signature. Si la clé du module est compromise, les fonds couverts par ses permissions peuvent être transférés sans signature. Si vous utilisez ce type de module, prenez vraiment le temps de vérifier les permissions que vous avez activées.
Aux débutants, je conseille de beaucoup lire et de peu agir. Pour acheter des cryptos, contentez-vous du $BTC