🚨 Multisig piraté ? 6,45 M$ dérobés dans un portefeuille Safe, et ce n’est pas à cause d’une erreur de code 💸
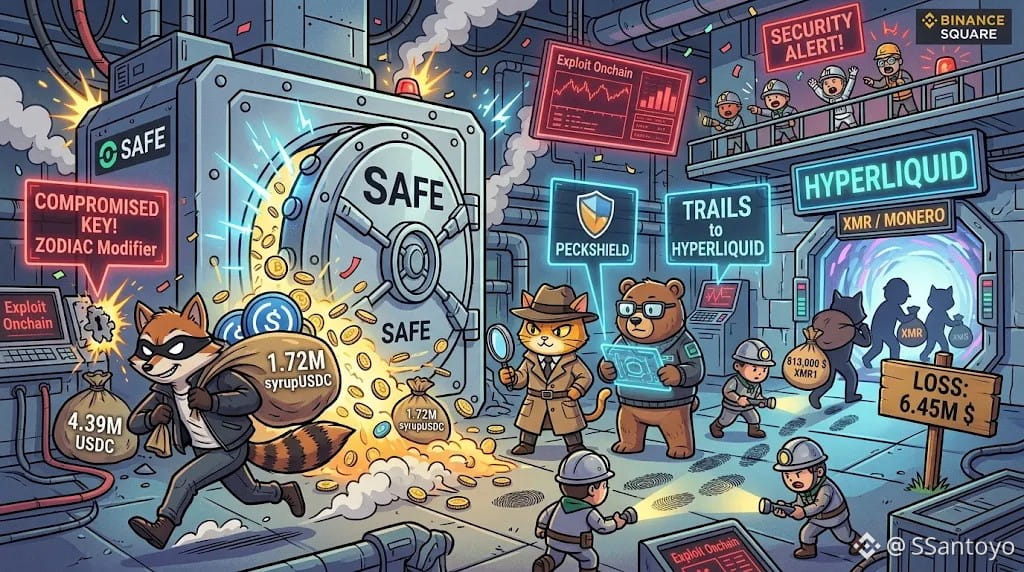
Ce lundi, environ 6,45 millions de dollars ont été dérobés dans un portefeuille Safe. Mais attention : il ne s’agissait pas d’un « exploit » ni d’une faille dans le contrat intelligent, mais bien du facteur humain habituel.
Comment s’y sont-ils pris ? L’attaquant aurait compromis la clé privée d’un ancien membre qui avait des autorisations dans « Zodiac Roles » (le module qui détermine qui peut faire quoi dans le portefeuille).
Avec cet accès, l’intrus a simplement autorisé une transaction pour transférer en une seule fois 4,39 millions d’USDC et 1,72 million de syrupUSDC. Le code n’a pas été piraté : les contrats ont parfaitement fonctionné, mais le pirate a utilisé une clé valide dotée d’autorisations qui ont facilité le retrait des fonds sans éveiller les soupçons.
🕵️♂️ La piste des fonds : PeckShield et Bitquery ont suivi les fonds directement jusqu’à Hyperliquid, où le pirate a utilisé environ 813 000 $ pour acheter des jetons Monero ($XMR) et tenter d’effacer ses traces.
Cela nous rappelle que même le meilleur portefeuille multisig au monde n’est pas infaillible si l’on néglige la gestion de ses clés et que l’on laisse d’anciennes autorisations actives. Le maillon le plus faible reste toujours le détenteur de la clé.
Comment gérez-vous vos autorisations et votre sécurité sur le Web3 ? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Ce lundi, environ 6,45 millions de dollars ont été dérobés dans un portefeuille Safe. Mais attention : il ne s’agissait pas d’un « exploit » ni d’une faille dans le contrat intelligent, mais bien du facteur humain habituel.
Comment s’y sont-ils pris ? L’attaquant aurait compromis la clé privée d’un ancien membre qui avait des autorisations dans « Zodiac Roles » (le module qui détermine qui peut faire quoi dans le portefeuille).
Avec cet accès, l’intrus a simplement autorisé une transaction pour transférer en une seule fois 4,39 millions d’USDC et 1,72 million de syrupUSDC. Le code n’a pas été piraté : les contrats ont parfaitement fonctionné, mais le pirate a utilisé une clé valide dotée d’autorisations qui ont facilité le retrait des fonds sans éveiller les soupçons.
🕵️♂️ La piste des fonds : PeckShield et Bitquery ont suivi les fonds directement jusqu’à Hyperliquid, où le pirate a utilisé environ 813 000 $ pour acheter des jetons Monero ($XMR) et tenter d’effacer ses traces.
Cela nous rappelle que même le meilleur portefeuille multisig au monde n’est pas infaillible si l’on néglige la gestion de ses clés et que l’on laisse d’anciennes autorisations actives. Le maillon le plus faible reste toujours le détenteur de la clé.
Comment gérez-vous vos autorisations et votre sécurité sur le Web3 ? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP