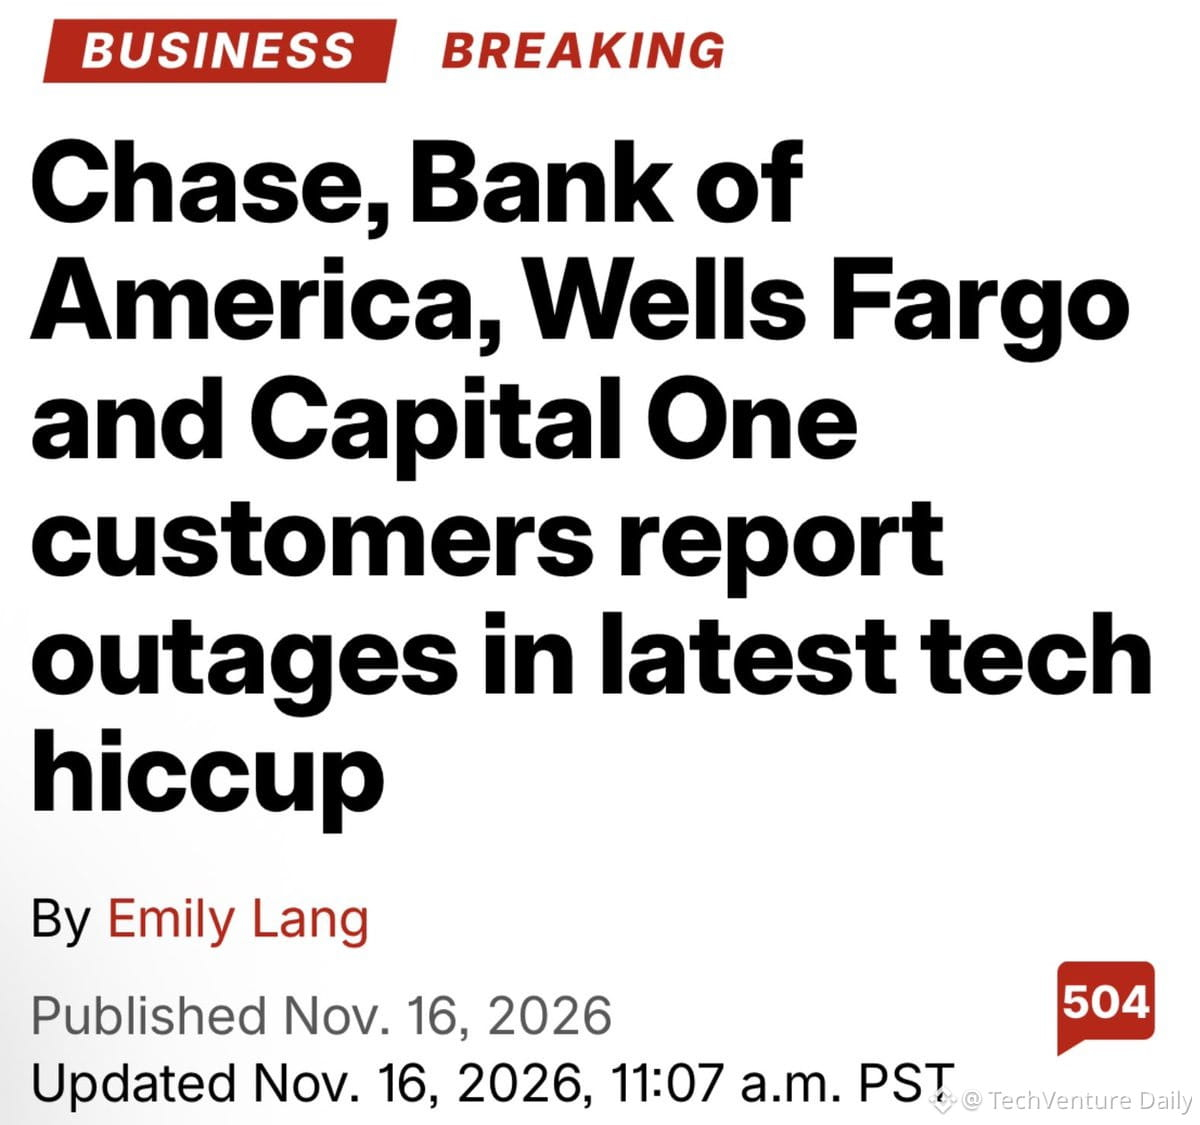
De grandes banques américaines (Chase, BofA, Wells Fargo, Capital One) ont été touchées par des pannes simultanées. Ce schéma évoque clairement une attaque coordonnée, et non des défaillances techniques aléatoires.
Le vrai problème : les banques et les autorités de régulation continuent de présenter ces incidents comme de simples « problèmes techniques », alors que les infrastructures sont clairement exposées à des menaces persistantes. Aucune transparence sur les vecteurs d’attaque, aucune analyse publique des incidents, seulement une gestion de crise visant à limiter les dégâts en matière de relations publiques.
Ce que les développeurs doivent savoir :
- Les API bancaires sont des points de défaillance uniques
- La plupart des systèmes bancaires destinés aux particuliers reposent sur des plateformes bancaires centrales obsolètes (des mainframes des années 80-90) auxquelles ont été greffées des couches web modernes
- La protection contre les attaques DDoS et une architecture à confiance zéro devraient être la norme, et non une option
- Le secteur financier doit adopter les mêmes normes de divulgation des incidents que les entreprises technologiques
Sans analyses post-incident publiques, nous ne pouvons pas tirer les leçons de ces défaillances. La confiance s’érode lorsque les institutions font semblant que les vulnérabilités systémiques n’existent pas.
Le vrai problème : les banques et les autorités de régulation continuent de présenter ces incidents comme de simples « problèmes techniques », alors que les infrastructures sont clairement exposées à des menaces persistantes. Aucune transparence sur les vecteurs d’attaque, aucune analyse publique des incidents, seulement une gestion de crise visant à limiter les dégâts en matière de relations publiques.
Ce que les développeurs doivent savoir :
- Les API bancaires sont des points de défaillance uniques
- La plupart des systèmes bancaires destinés aux particuliers reposent sur des plateformes bancaires centrales obsolètes (des mainframes des années 80-90) auxquelles ont été greffées des couches web modernes
- La protection contre les attaques DDoS et une architecture à confiance zéro devraient être la norme, et non une option
- Le secteur financier doit adopter les mêmes normes de divulgation des incidents que les entreprises technologiques
Sans analyses post-incident publiques, nous ne pouvons pas tirer les leçons de ces défaillances. La confiance s’érode lorsque les institutions font semblant que les vulnérabilités systémiques n’existent pas.