Les données de livraison des portefeuilles matériels ont fuité avant les portefeuilles eux-mêmes : les informations d’environ 27 000 commandes Trezor ont été dérobées
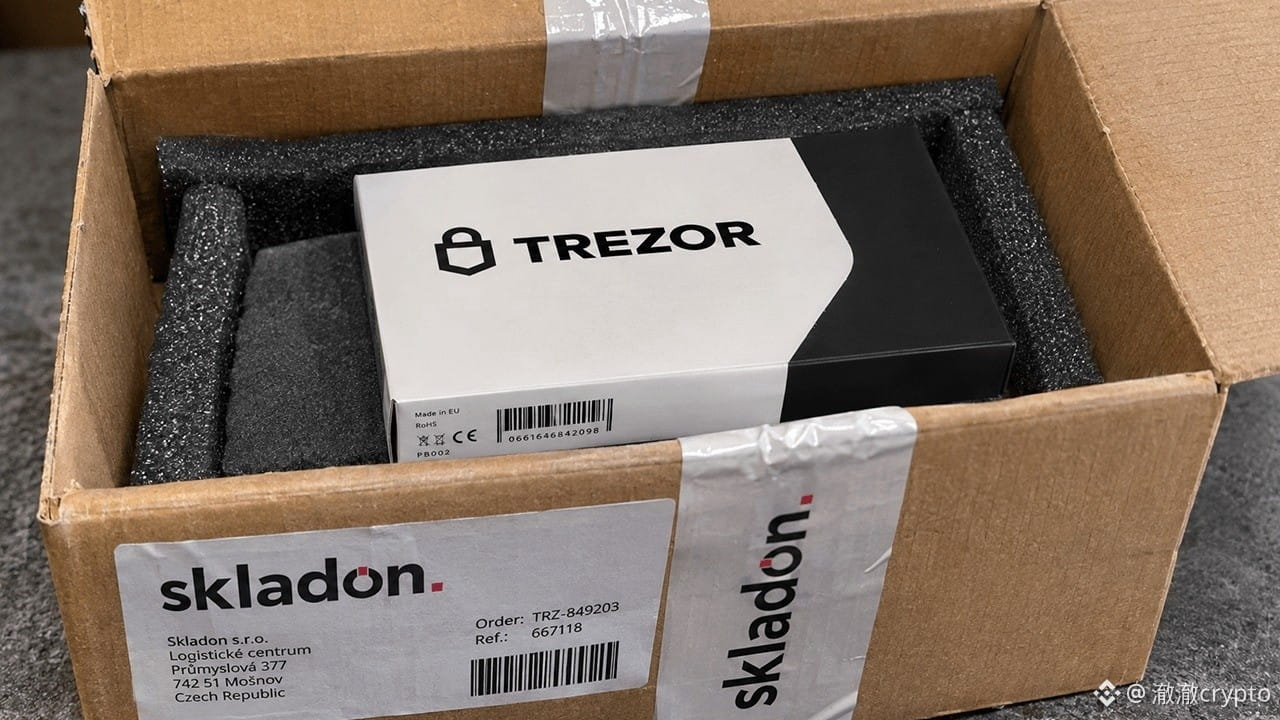
Trezor a annoncé le 16 novembre que son prestataire logistique Skladon avait été piraté le 7 novembre et ne l’en avait informé que le 15 novembre.
Les données d’environ 27 000 commandes passées entre le 9 août et le 7 novembre ont été exportées : noms, numéros de téléphone, adresses personnelles, e-mails, modèles et prix. Les utilisateurs américains ne sont pas concernés.
Certains utilisateurs ont déjà reçu des appels frauduleux de personnes se faisant passer pour le service client. Les escrocs peuvent citer d’emblée les véritables informations de votre commande.
Les appareils, phrases de récupération et codes PIN sont en sécurité : vous ne risquez pas de perdre votre argent. Mais vos adresses ont fuité, ce qui rend la vigilance face aux appels frauduleux particulièrement difficile.
C’est aussi la troisième fuite chez un prestataire tiers pour Trezor cette année : environ 14 000 commandes chez ShipMonk en août, puis 347 000 contacts chez Brevo, son prestataire d’e-mailing, en septembre.
Si vous avez passé commande entre le 9 août et le 7 novembre, considérez comme frauduleux tout appel, SMS ou e-mail vous demandant des informations sur votre commande. Contactez le service client uniquement via le site officiel.
Il n’y a qu’un seul élément qui permettrait de remettre ce jugement en cause : que Trezor change de version et affirme que les données n’ont pas été divulguées. Sinon, considérez qu’il s’agit d’une fuite.
Pensez-vous que les fabricants de portefeuilles matériels devraient être tenus responsables des fuites chez leurs prestataires logistiques, ou est-ce entièrement la faute des sous-traitants ?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Trezor a annoncé le 16 novembre que son prestataire logistique Skladon avait été piraté le 7 novembre et ne l’en avait informé que le 15 novembre.
Les données d’environ 27 000 commandes passées entre le 9 août et le 7 novembre ont été exportées : noms, numéros de téléphone, adresses personnelles, e-mails, modèles et prix. Les utilisateurs américains ne sont pas concernés.
Certains utilisateurs ont déjà reçu des appels frauduleux de personnes se faisant passer pour le service client. Les escrocs peuvent citer d’emblée les véritables informations de votre commande.
Les appareils, phrases de récupération et codes PIN sont en sécurité : vous ne risquez pas de perdre votre argent. Mais vos adresses ont fuité, ce qui rend la vigilance face aux appels frauduleux particulièrement difficile.
C’est aussi la troisième fuite chez un prestataire tiers pour Trezor cette année : environ 14 000 commandes chez ShipMonk en août, puis 347 000 contacts chez Brevo, son prestataire d’e-mailing, en septembre.
Si vous avez passé commande entre le 9 août et le 7 novembre, considérez comme frauduleux tout appel, SMS ou e-mail vous demandant des informations sur votre commande. Contactez le service client uniquement via le site officiel.
Il n’y a qu’un seul élément qui permettrait de remettre ce jugement en cause : que Trezor change de version et affirme que les données n’ont pas été divulguées. Sinon, considérez qu’il s’agit d’une fuite.
Pensez-vous que les fabricants de portefeuilles matériels devraient être tenus responsables des fuites chez leurs prestataires logistiques, ou est-ce entièrement la faute des sous-traitants ?
$BTC $ETH $SOL
#硬件钱包 #Trezor