
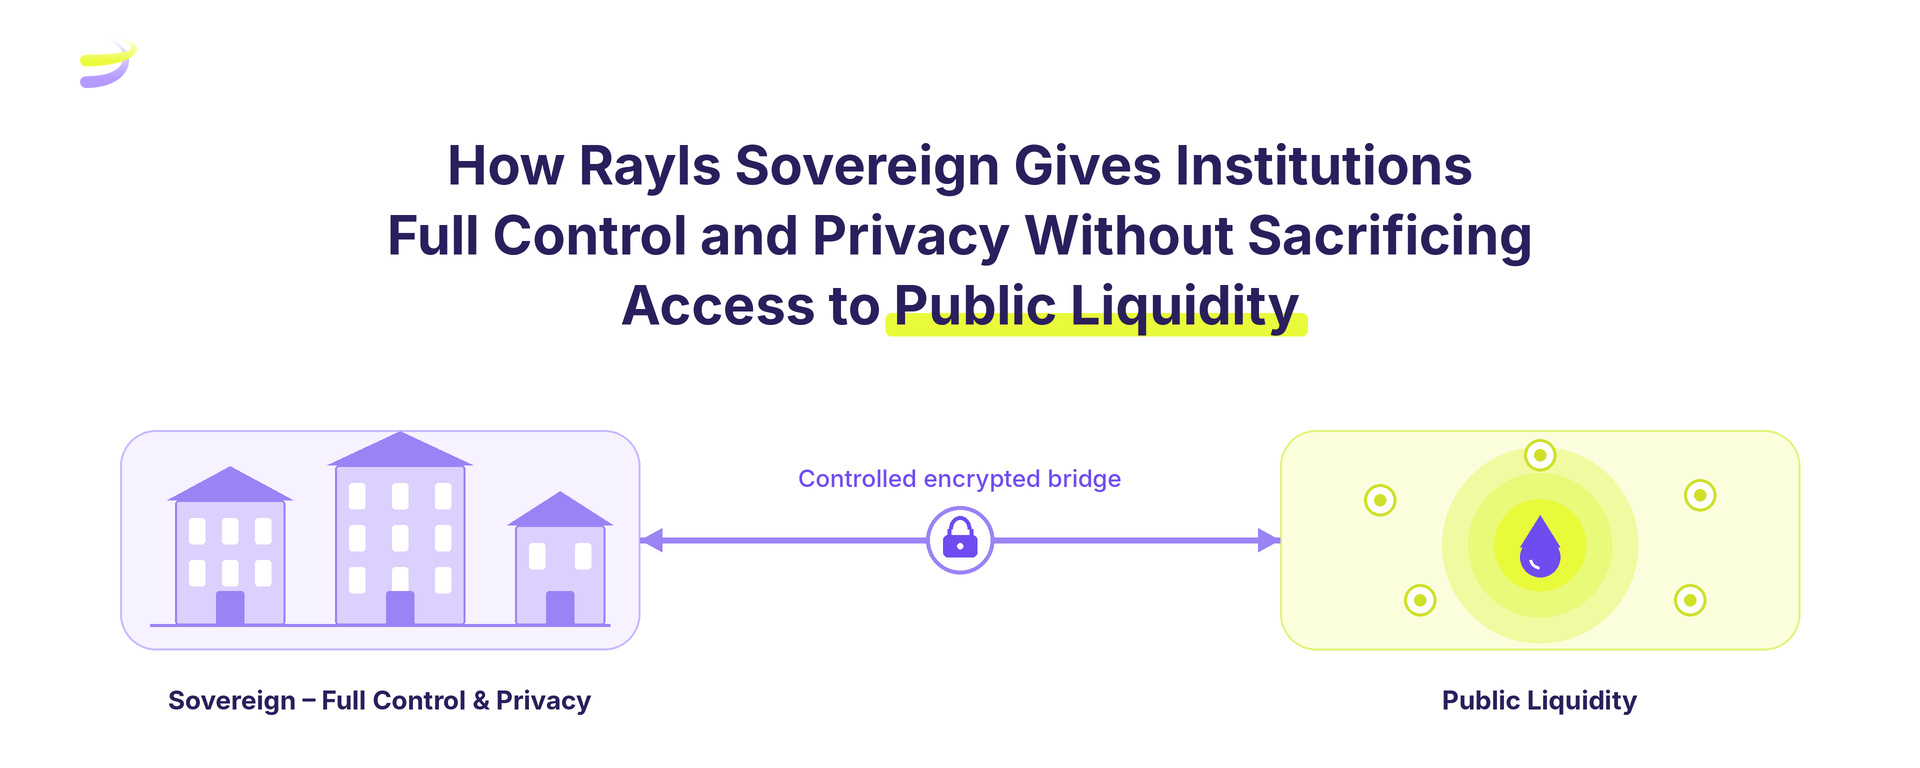
Comment Rayls Sovereign donne aux institutions un contrôle total et garantit la confidentialité sans les priver de l’accès aux liquidités publiques
J’ai remarqué un problème qui revient sans cesse lorsque je parle à des personnes issues de la finance traditionnelle : elles comprennent les avantages de la blockchain, mais finissent presque toujours par poser la même question.
« Si j’utilise une blockchain, les données de mes clients et leurs activités internes deviendront-elles publiques ? »
C’est une question légitime. Sur les blockchains publiques, tout est visible. Pour les banques et les institutions soumises à une réglementation stricte, il n’est pas envisageable de divulguer les soldes des clients ou les positions de leurs contreparties. En même temps, la création d’une chaîne entièrement privée aboutit souvent à une « île » isolée, coupée des liquidités et des autres institutions.
Rayls Sovereign est conçu pour répondre à ce dilemme.
Qu’est-ce que Rayls Sovereign ?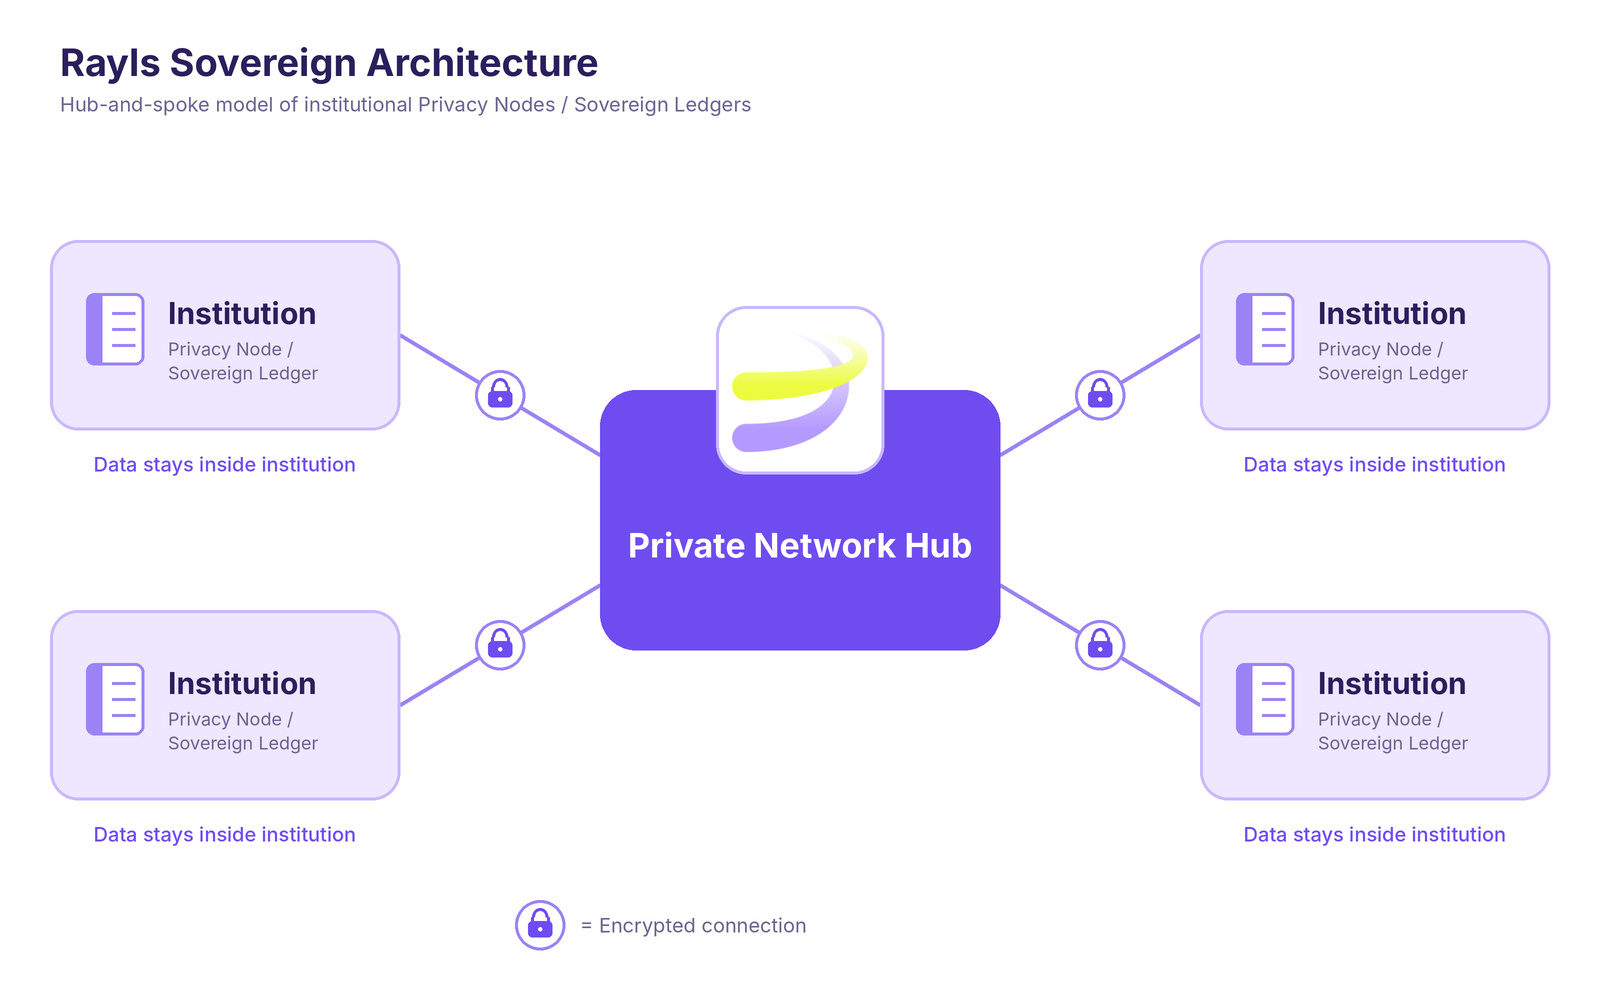
Selon la documentation officielle de Rayls, Sovereign est une blockchain privée compatible avec l’EVM, installée et exploitée par l’institution elle-même, dans son propre environnement (sur site ou dans un cloud privé). Les données, les clés et la gouvernance restent sous le contrôle de l’institution. Aucun tiers ne peut accéder à son registre interne.
En termes simples, c’est comme un système bancaire central tokenisé qui reste dans le périmètre de l’institution.
L’architecture suit un modèle en étoile. Chaque institution exploite son propre Sovereign (auparavant appelé Privacy Node) et se connecte à un hub de réseau privé. Seuls des messages chiffrés quittent l’institution.
Que peuvent faire les institutions avec cette solution ?
D’après la documentation officielle, les institutions peuvent réaliser plusieurs opérations concrètes au sein de Sovereign :
- Émettre des jetons (ERC-20, ERC-721 ou ERC-1155) de manière privée.
- Gérer les soldes et les transferts internes entre divisions ou clients.
- Exécuter des contrats intelligents pour appliquer des règles métier, par exemple geler des actifs ou bloquer des fonds.
Toutes ces activités internes restent invisibles de l’extérieur. Les institutions peuvent également intégrer Sovereign à leurs systèmes existants (système bancaire central, ERP, etc.) au moyen d’API.
Comment restent-ils connectés au monde extérieur ?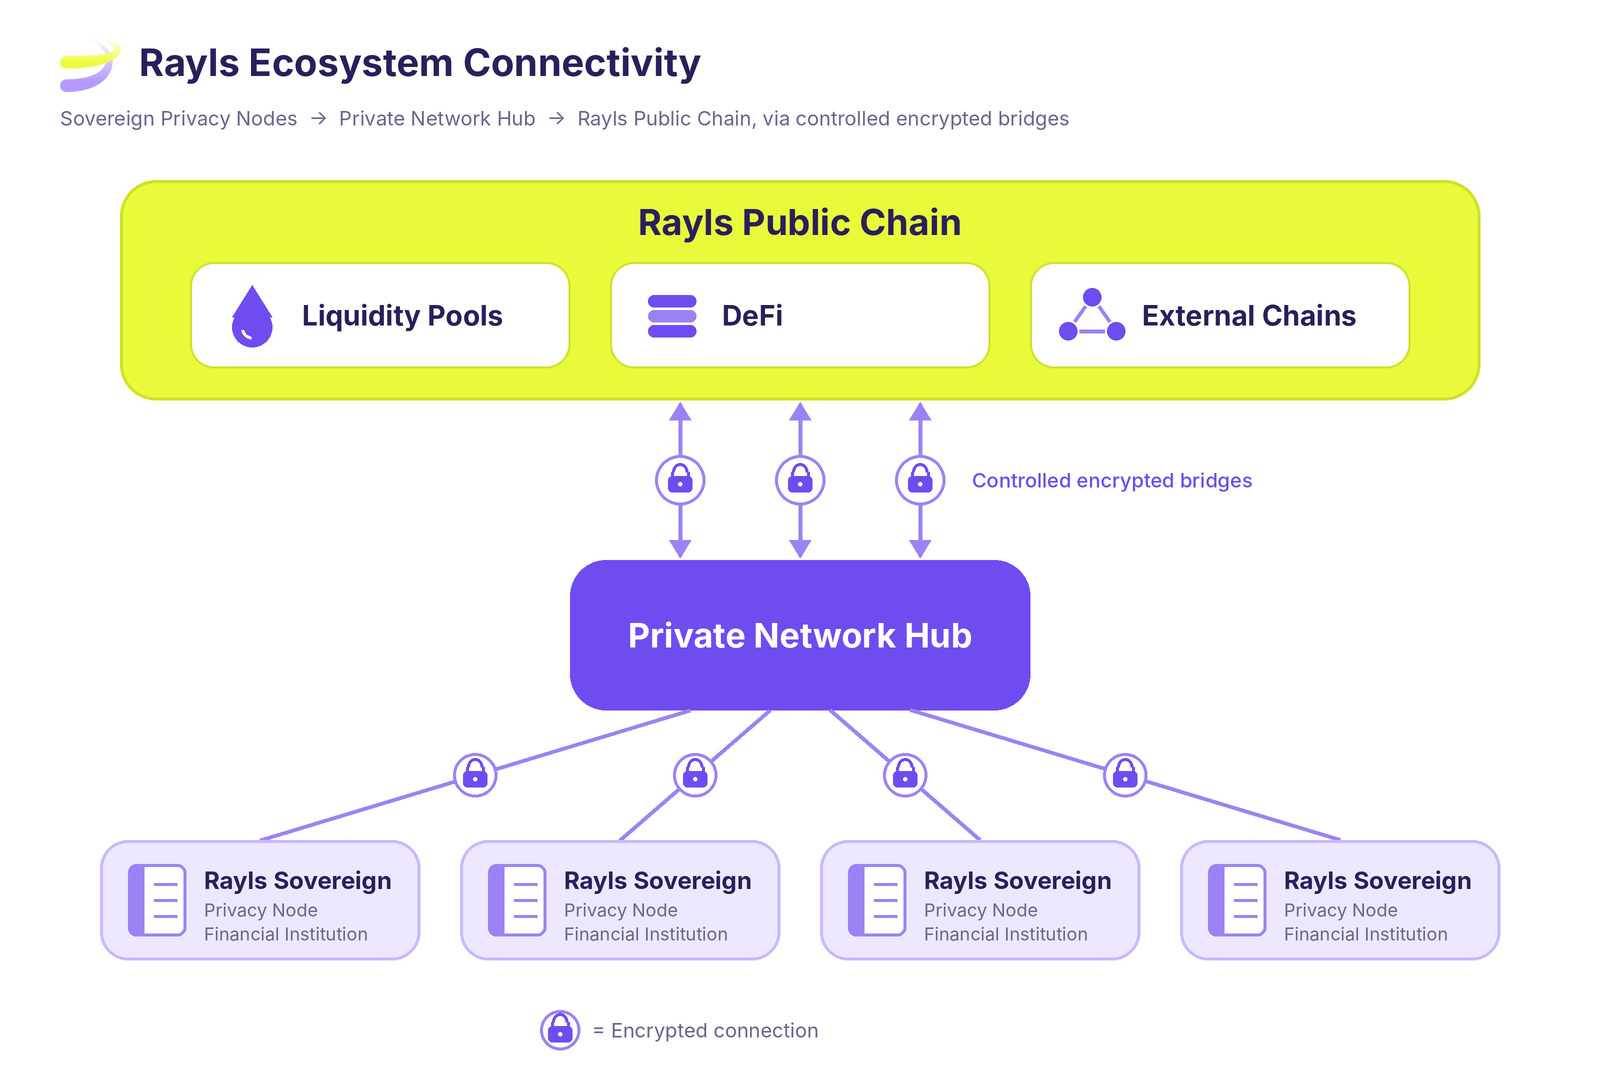
C’est ce que je trouve le plus important. Les institutions n’ont pas à choisir entre être complètement fermées ou complètement ouvertes. Il existe deux voies contrôlées :
1. Vers d’autres institutions, via les réseaux privés Rayls.
Plusieurs Sovereigns peuvent se connecter par l’intermédiaire d’un hub de réseau privé. Les messages sont chiffrés. Le hub se contente d’acheminer les messages et de vérifier les preuves ; il ne peut pas voir le contenu des transactions.
2. Vers la liquidité publique, via la chaîne publique Rayls.
Les institutions peuvent ouvrir une connexion lorsqu’elles ont besoin de liquidité ou souhaitent interagir avec un marché plus large. Seules les données strictement nécessaires quittent le Sovereign.
L’institution décide quand ouvrir la porte et ce qui peut en sortir.
Est-ce déjà en production ?
Selon le blog et le site officiels de Rayls, Sovereign (auparavant connu sous le nom de Privacy Node) est utilisé par plus de 30 institutions financières depuis 2024. Voici quelques exemples qu’ils mettent en avant :
- Núclea (l’une des plus grandes infrastructures de paiement du Brésil) tokenise des créances commerciales à hauteur d’environ 40 000 actifs par mois.
- XP émet le stablecoin USDXP sur Sovereign.
- La Banque centrale du Brésil utilise cette infrastructure dans le cadre du projet pilote de CBDC Drex, auquel ont participé 16 grandes banques.
- Des essais menés par Kinexys (J.P. Morgan) et une participation au Hub d’innovation de la Banque d’Angleterre et de la BRI.
Je ne considère pas ces éléments comme une preuve définitive que toutes les affirmations sont parfaitement exactes, mais ils montrent que l’approche a dépassé le stade de la pure expérimentation et est désormais mise en œuvre dans de véritables environnements institutionnels.
Conclusion
Ce que je retiens de la documentation et de la façon dont Rayls présente Sovereign, c’est qu’il s’agit de donner aux institutions deux choses qu’il est généralement difficile de concilier : un contrôle total sur leurs propres données et systèmes, et la possibilité de rester connectées à d’autres institutions et à la liquidité publique, selon leurs propres conditions.
Pour quelqu’un qui découvre la blockchain, l’idée est simple. Les institutions n’ont pas à placer l’ensemble de leurs activités dans une pièce aux murs de verre, visible de tous. Elles peuvent conserver un espace privé qui leur appartient et n’ouvrir la porte qu’en cas de besoin.
---
Sources
1. Documentation Rayls – Une introduction à Rayls Sovereign
https://docs.rayls.com/docs/a-warm-introduction-rayls-sovereign
2. Documentation Rayls – Architecture et composants de Rayls Sovereign
https://docs.rayls.com/docs/rayls-sovereign-architecture
3. Blog Rayls – Présentation de Rayls Sovereign
https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
4. Rayls – Qu’est-ce que Rayls ?
https://www.rayls.com/what-is-rayls
5. Rayls – Page du produit Sovereign
https://www.rayls.com/products/sovereign
6. Blog Rayls – XP lance USDXP
https://www.rayls.com/blog/xp-launches-usdxp-stablecoin-on-rayls-infrastructure