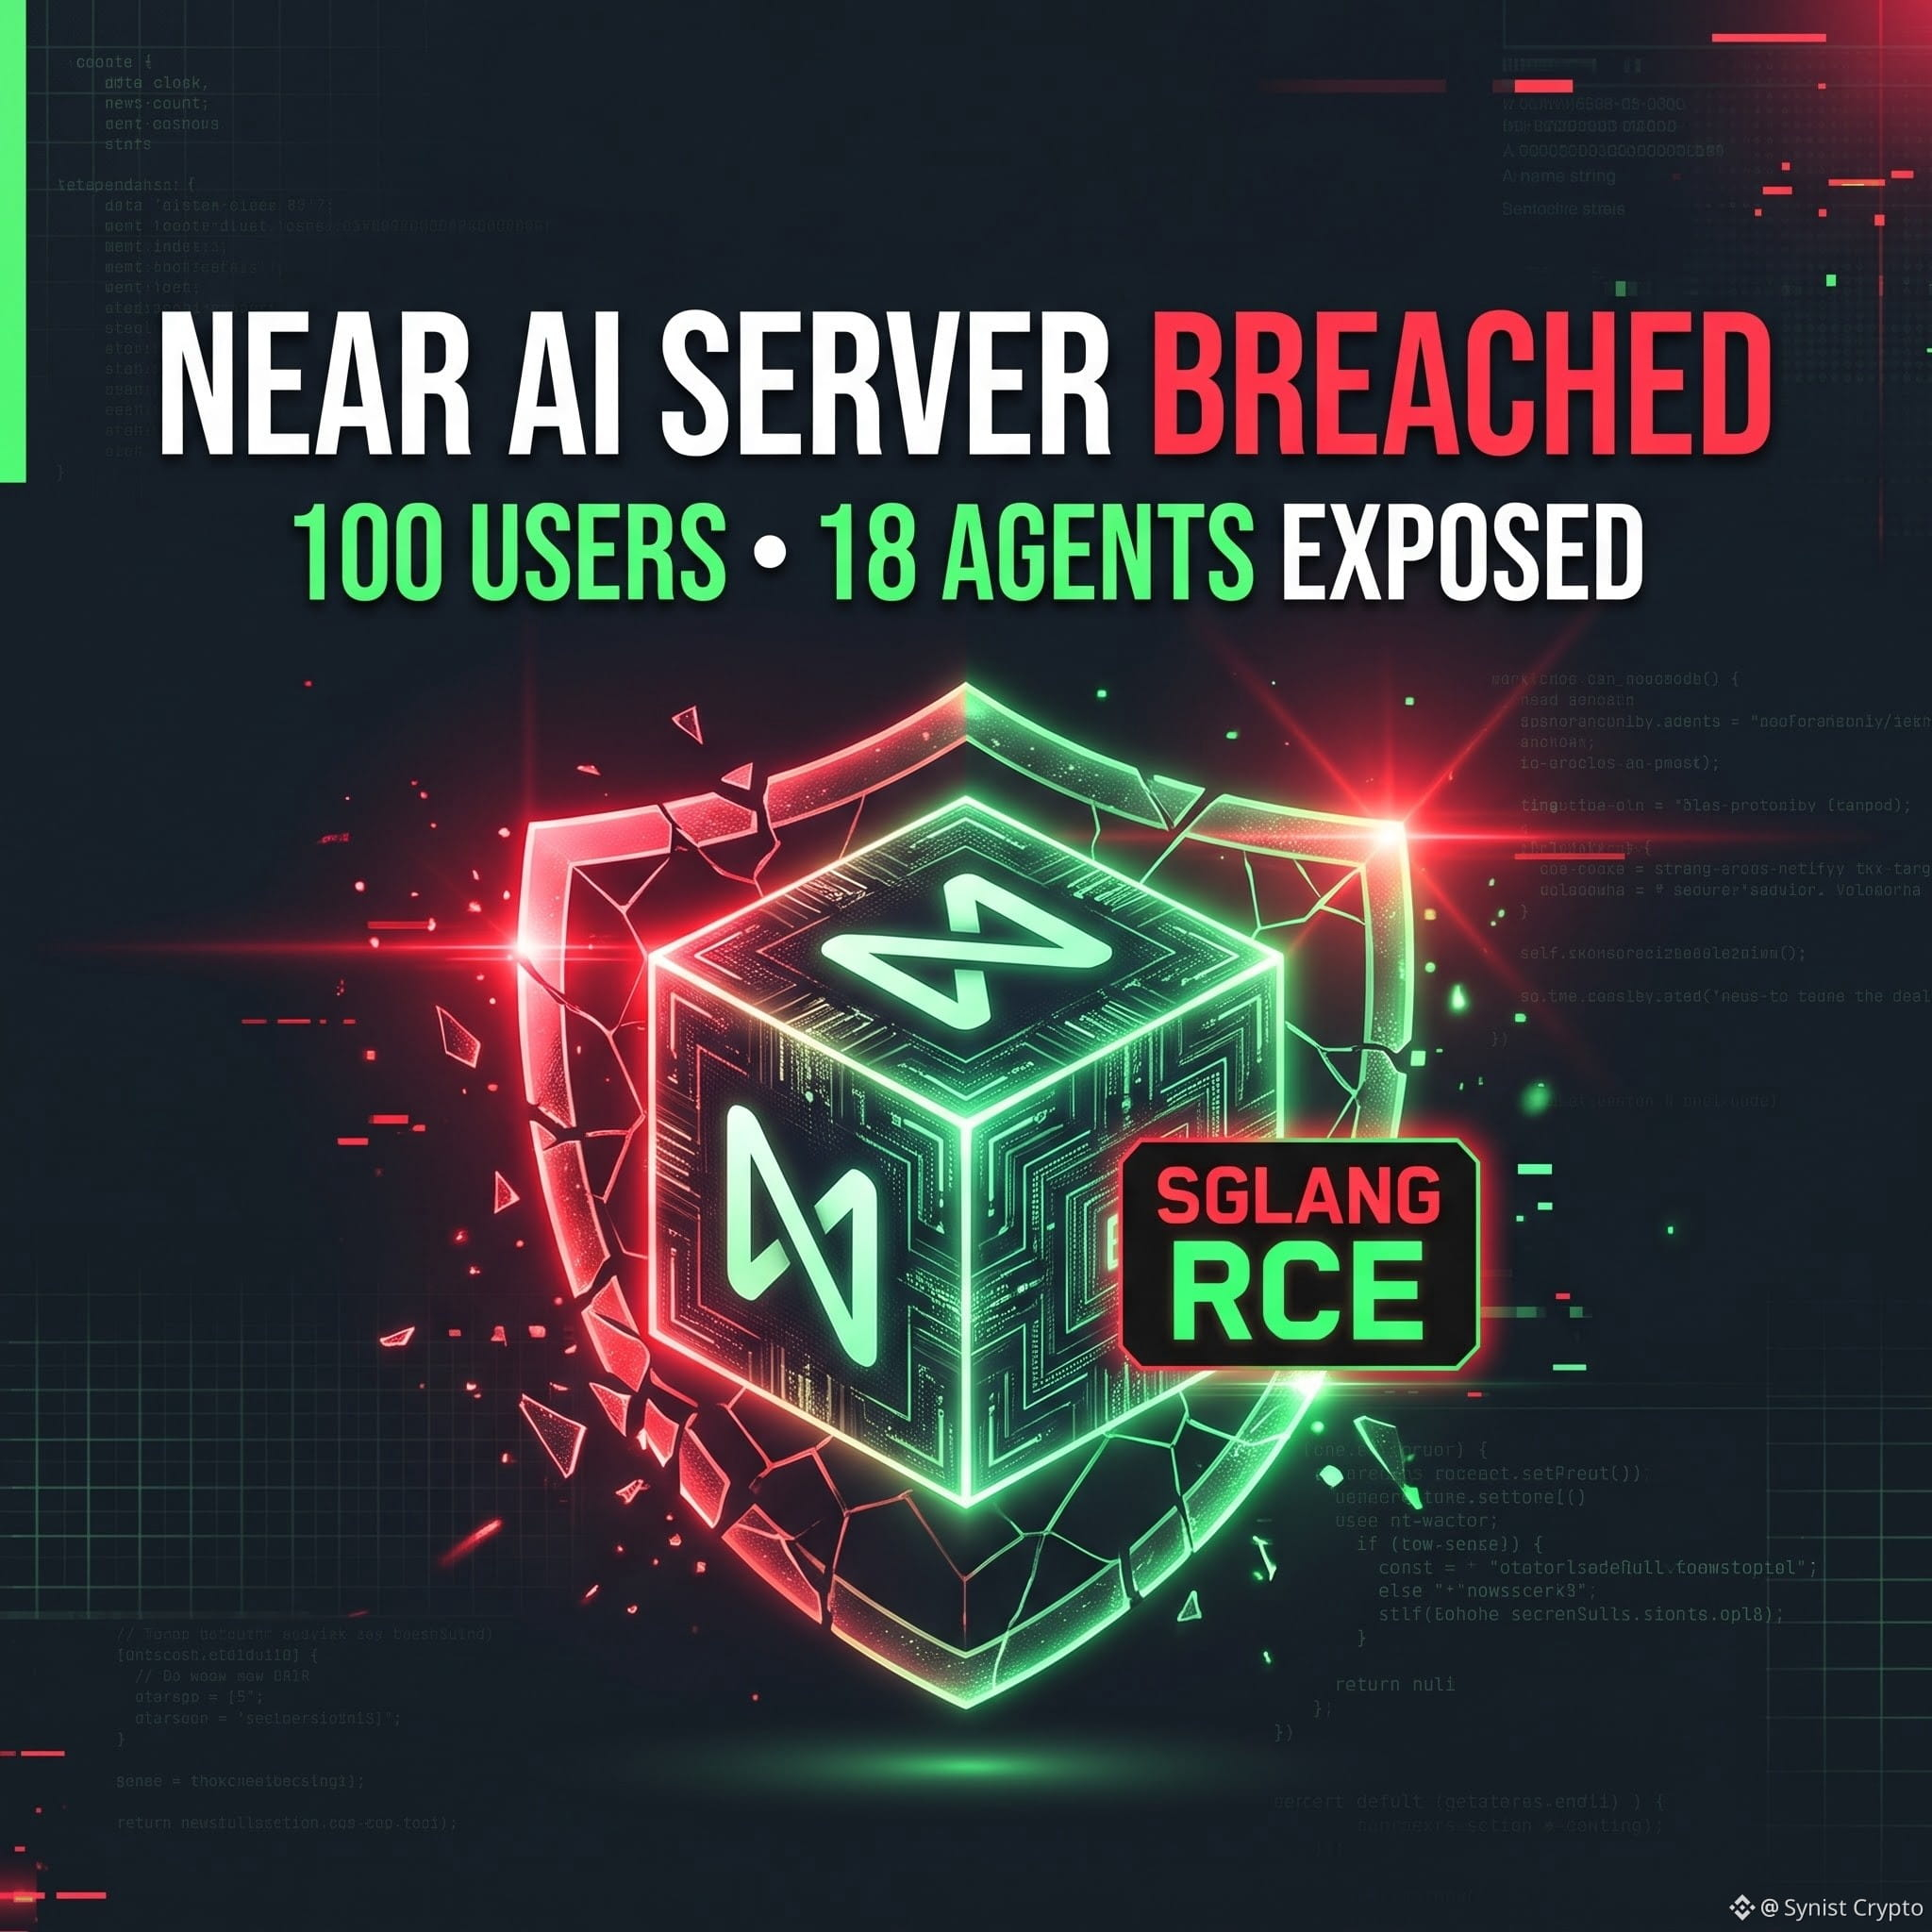
🚨Un signal d’alarme pour le récit « IA x crypto » : une faille d’exécution de code à distance dans SGLang vient de compromettre un serveur NEAR AI, même au sein d’un environnement d’exécution de confiance (TEE).
L’attaquant pouvait consulter des prompts IA confidentiels et a récupéré des données provenant d’environ 100 comptes utilisateurs et de 18 agents IA hérités. Personne n’a perdu $NEAR jetons directement sur la blockchain, mais cela prouve que faire tourner des moteurs d’IA open source non corrigés dans des enclaves « sécurisées » ne les rend pas miraculeusement invulnérables.
À mesure que les agents IA commencent à détenir des portefeuilles et des clés API, la sécurité va devenir primordiale. Faites-vous déjà confiance aux agents IA avec de vrais fonds en crypto, ou est-ce encore beaucoup trop tôt ?
L’attaquant pouvait consulter des prompts IA confidentiels et a récupéré des données provenant d’environ 100 comptes utilisateurs et de 18 agents IA hérités. Personne n’a perdu $NEAR jetons directement sur la blockchain, mais cela prouve que faire tourner des moteurs d’IA open source non corrigés dans des enclaves « sécurisées » ne les rend pas miraculeusement invulnérables.
À mesure que les agents IA commencent à détenir des portefeuilles et des clés API, la sécurité va devenir primordiale. Faites-vous déjà confiance aux agents IA avec de vrais fonds en crypto, ou est-ce encore beaucoup trop tôt ?