En me réveillant, j’ai vu KAVA dans les tendances et j’ai cru qu’une vieille crypto morte faisait un pump. J’ai cliqué et là, surprise : elle s’était fait pirater.
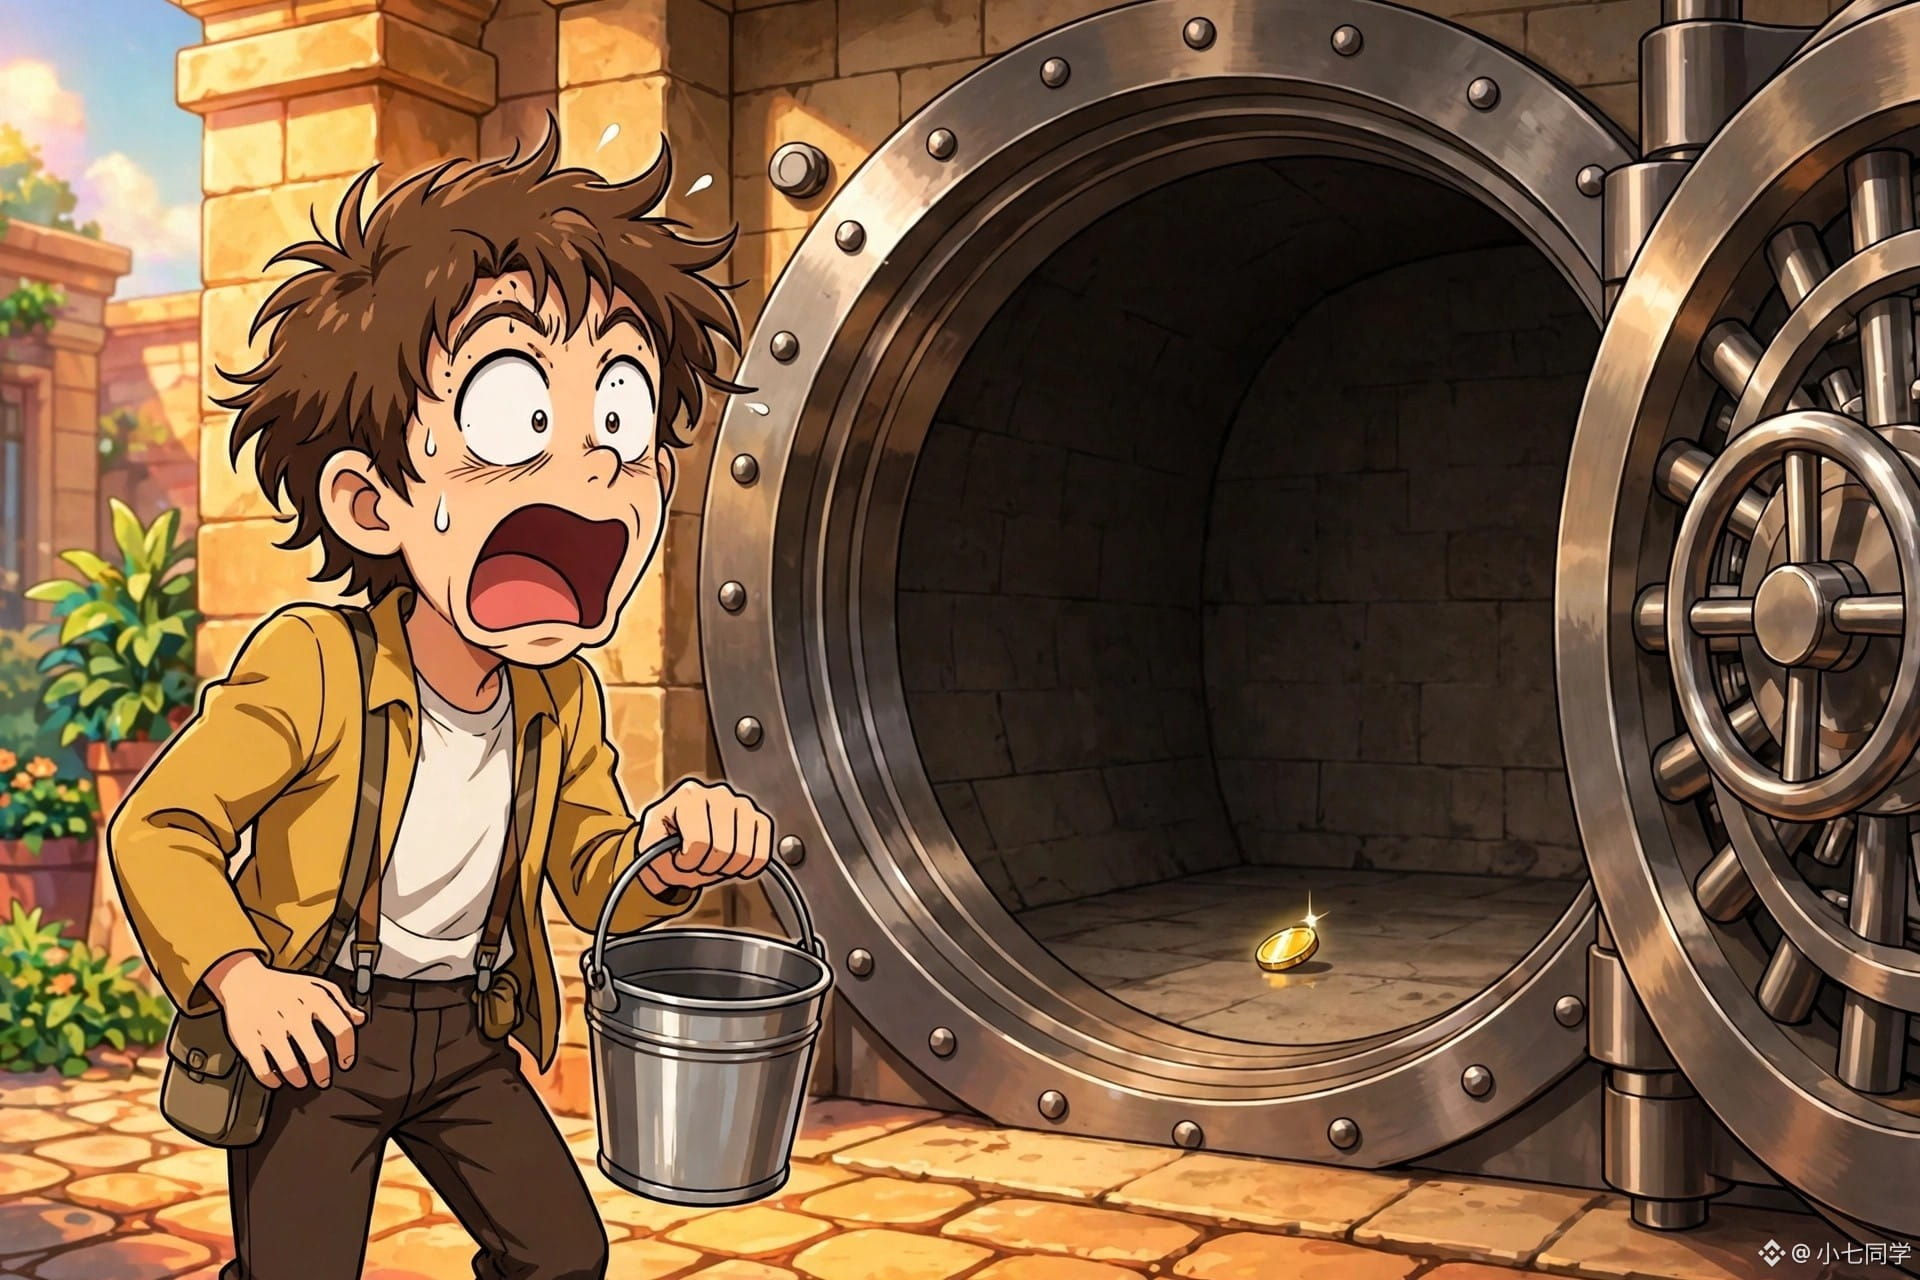
Voilà ce qui s’est passé : dans le pool de prêt de Kava Lend, un hacker a exploité une faille de calcul sur le marché BUSD. La valeur des garanties a été gonflée d’un coup de 243 000 fois. Il a ensuite emprunté à 127 reprises et siphonné 55,2 millions de KAVA en une heure et demie. Le pool est passé de 55,33 millions à 0,19 KAVA — littéralement vidé. Au cours de 0,068 dollar avant le piratage, cela représentait 3,76 millions de dollars. Le hacker a transféré les fonds sur la chaîne BNB et vendu 48,4 millions de KAVA en 35 minutes, empochant environ 2,1 millions de dollars. KAVA a perdu jusqu’à 47 % en une journée ; Binance affiche désormais un cours de 0,04 dollar, et le token a même touché aujourd’hui un plus bas historique.
D’un côté, l’équipe du projet : Kava affirme que l’incident est sous contrôle, qu’il ne s’agit pas d’une émission illimitée de tokens et qu’une enquête est en cours. Un rapport complet devrait suivre. De l’autre, ceux qui ont déposé leurs fonds : le pool est vide, alors comment récupérer l’argent prêté ? En Corée du Sud, Upbit, Bithumb et Coinone ont déjà suspendu les dépôts et les retraits de KAVA. Et le plus rageant, c’est que l’attaque a commencé vendredi soir, mais Kava ne l’a reconnue que samedi à 6 h 30 du matin, plus de sept heures après.
Je suis du côté de ceux qui ont déposé leurs fonds : on peut corriger la faille, rédiger un rapport, mais un pool vide reste vide. Ce que les protocoles de prêt redoutent le plus, ce n’est pas de se faire pirater une fois, c’est que plus personne n’ose y déposer son argent. Cette chute de KAVA, ce n’est pas seulement son cours qui baisse, c’est la confiance qui s’effondre.
Et vous, de quel côté êtes-vous ? Pour un pool de prêt vidé de ses fonds, pensez-vous qu’il suffit de le réparer pour que les gens reviennent, ou bien une fois la confiance brisée, est-elle impossible à rétablir ?
#KAVA
Voilà ce qui s’est passé : dans le pool de prêt de Kava Lend, un hacker a exploité une faille de calcul sur le marché BUSD. La valeur des garanties a été gonflée d’un coup de 243 000 fois. Il a ensuite emprunté à 127 reprises et siphonné 55,2 millions de KAVA en une heure et demie. Le pool est passé de 55,33 millions à 0,19 KAVA — littéralement vidé. Au cours de 0,068 dollar avant le piratage, cela représentait 3,76 millions de dollars. Le hacker a transféré les fonds sur la chaîne BNB et vendu 48,4 millions de KAVA en 35 minutes, empochant environ 2,1 millions de dollars. KAVA a perdu jusqu’à 47 % en une journée ; Binance affiche désormais un cours de 0,04 dollar, et le token a même touché aujourd’hui un plus bas historique.
D’un côté, l’équipe du projet : Kava affirme que l’incident est sous contrôle, qu’il ne s’agit pas d’une émission illimitée de tokens et qu’une enquête est en cours. Un rapport complet devrait suivre. De l’autre, ceux qui ont déposé leurs fonds : le pool est vide, alors comment récupérer l’argent prêté ? En Corée du Sud, Upbit, Bithumb et Coinone ont déjà suspendu les dépôts et les retraits de KAVA. Et le plus rageant, c’est que l’attaque a commencé vendredi soir, mais Kava ne l’a reconnue que samedi à 6 h 30 du matin, plus de sept heures après.
Je suis du côté de ceux qui ont déposé leurs fonds : on peut corriger la faille, rédiger un rapport, mais un pool vide reste vide. Ce que les protocoles de prêt redoutent le plus, ce n’est pas de se faire pirater une fois, c’est que plus personne n’ose y déposer son argent. Cette chute de KAVA, ce n’est pas seulement son cours qui baisse, c’est la confiance qui s’effondre.
Et vous, de quel côté êtes-vous ? Pour un pool de prêt vidé de ses fonds, pensez-vous qu’il suffit de le réparer pour que les gens reviennent, ou bien une fois la confiance brisée, est-elle impossible à rétablir ?
#KAVA