
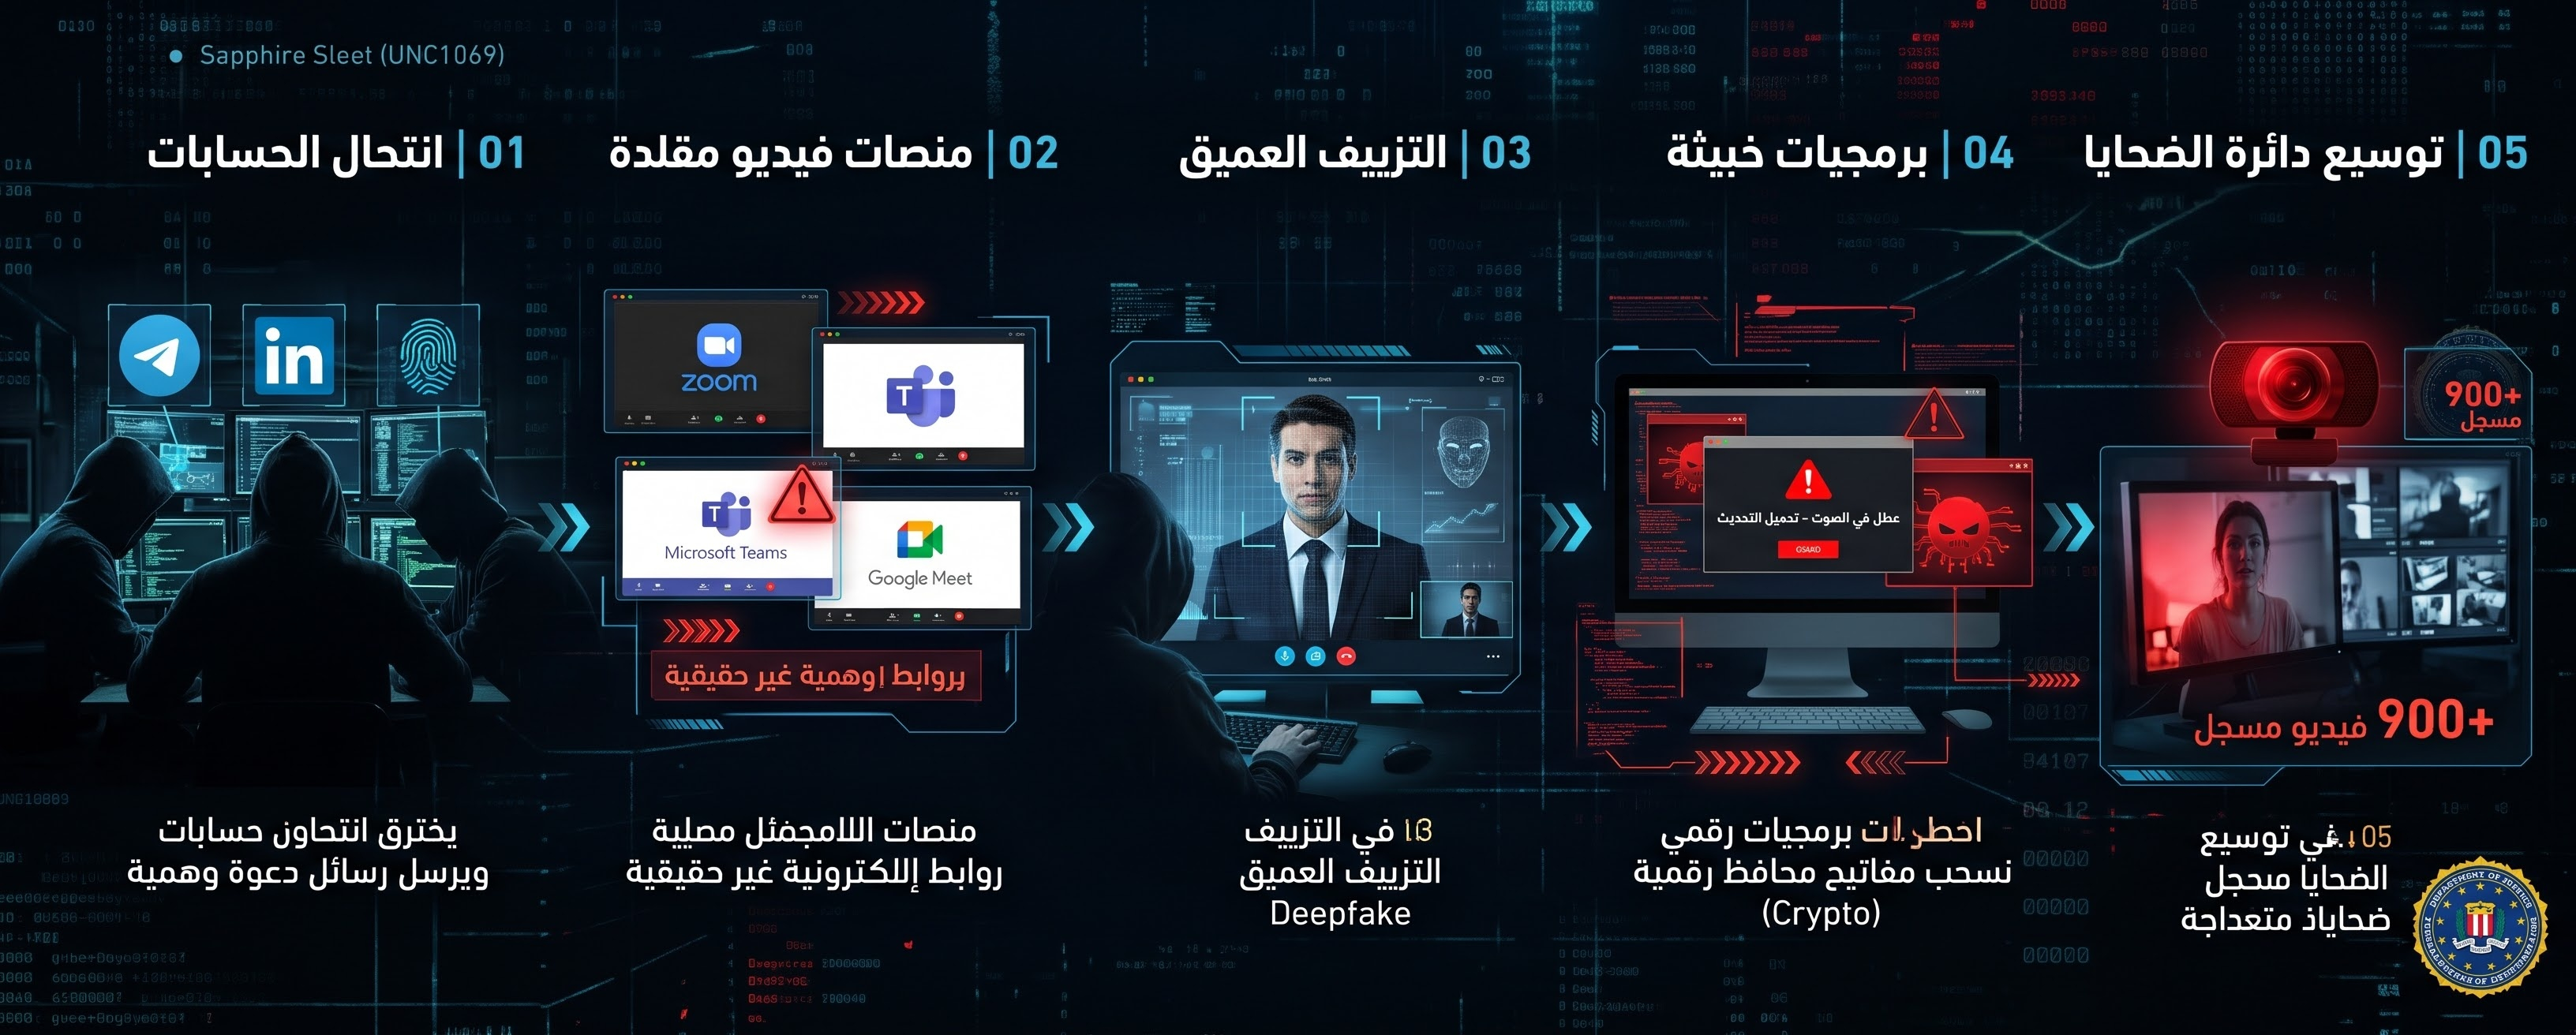



Fonctionnement du stratagème « Voleur de visages » (FaceStealer)
L’opération est menée par un groupe de pirates informatiques soutenu par la Corée du Nord, connu sous le nom de Sapphire Sleet ou UNC1069. Comme l’ont expliqué les médias Al Arabiya et Asharq News, la cyberattaque se déroule en quatre étapes principales :
• Usurpation de comptes de confiance. Les pirates prennent le contrôle de vrais comptes appartenant à d’anciennes victimes sur des plateformes de réseaux sociaux et de messagerie telles que Telegram et LinkedIn, puis envoient à leurs connaissances et à leurs collègues du secteur des invitations à des visioconférences.
• Plateformes vidéo contrefaites. Les personnes ciblées sont attirées vers des liens qui imitent l’interface d’applications de visioconférence populaires comme Zoom, Microsoft Teams et Google Meet.
• Vidéos deepfake et enregistrements volés. Une vidéo de la personne de confiance, enregistrée à son insu, apparaît à l’écran, ou une vidéo générée par intelligence artificielle grâce à la technologie deepfake met en scène des personnalités connues et influentes du secteur des cryptomonnaies afin de gagner la confiance de la victime.
• Prétexte d’une panne audio et installation de logiciels. Les attaquants simulent un problème technique audio et affichent un message demandant à la victime de cliquer sur un lien pour mettre à jour le logiciel ou réparer le son. Cela entraîne l’installation d’un logiciel malveillant qui vole les clés des portefeuilles numériques et les informations des comptes.
• Élargissement du cercle des victimes. Pendant l’appel, les pirates enregistrent secrètement la webcam de la nouvelle victime pour utiliser la vidéo plus tard afin de tromper ses connaissances. Le FBI a saisi plus de 900 vidéos de victimes tombées dans ce piège.
Mesures américaines et lien avec le vol de « Binance »
Cette annonce a coïncidé avec des démarches judiciaires et sécuritaires plus vastes des autorités américaines visant à retrouver les actifs volés, selon des informations d’Euronews et de la BBC :
• Ciblage des infrastructures. Le ministère américain de la Justice a saisi les serveurs cloud utilisés pour gérer la campagne « Face Stealer », afin de perturber les activités du groupe.
• Distinction avec le piratage de Binance. Les autorités américaines ont précisé que le groupe Sapphire Sleet est distinct du groupe de pirates militaires nord-coréens appelé TraderTraitor, auquel le FBI a attribué le vol de plus de 6 milliards de dollars sur la plateforme Binance à la fin du mois d’octobre 2026.
• Gel et saisie des fonds. Le ministère a annoncé avoir obtenu une autorisation judiciaire pour saisir et bloquer plus de 1,2 milliard de dollars provenant du piratage de Binance. Ces mesures s’inscrivent dans le cadre d’efforts conjoints avec le secteur privé, qui ont permis de geler plus de 2,7 milliards de dollars d’actifs numériques volés.
• Recommandations de prévention. Le FBI a recommandé aux utilisateurs de vérifier l’identité de leurs interlocuteurs par un autre canal de communication indépendant avant d’effectuer toute transaction financière ou de télécharger des fichiers, et de ne pas céder aux demandes de mise à jour immédiate pendant les appels.