Ils ont attendu 70 heures avant d’annoncer que des mots de passe et des numéros de carte d’identité avaient été consultés
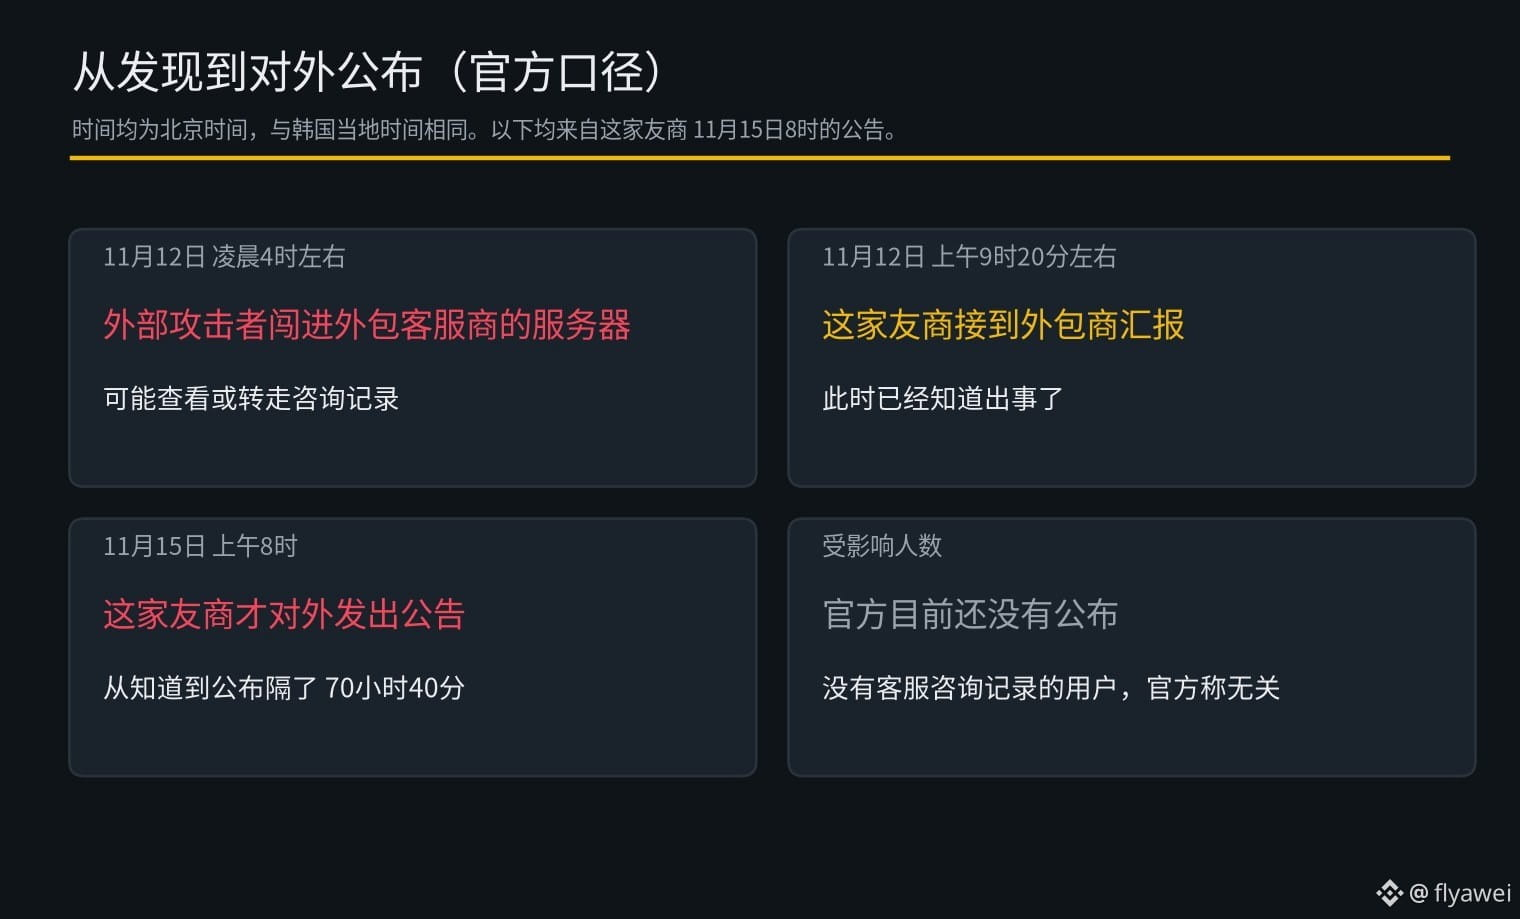
À 8 h, heure de Pékin, le 15 novembre, une entreprise sud-coréenne du même secteur a annoncé que le serveur de son prestataire de service client avait été infiltré par un attaquant externe vers 4 h du matin le 12 novembre. Des données personnelles figurant dans les historiques de consultation ont peut-être été consultées ou copiées.
L’entreprise a déclaré n’avoir appris l’incident qu’après avoir reçu un signalement de son prestataire vers 9 h 20 le même jour. Il s’est écoulé 70 heures et 40 minutes entre le moment où elle en a eu connaissance et celui où elle l’a rendu public.
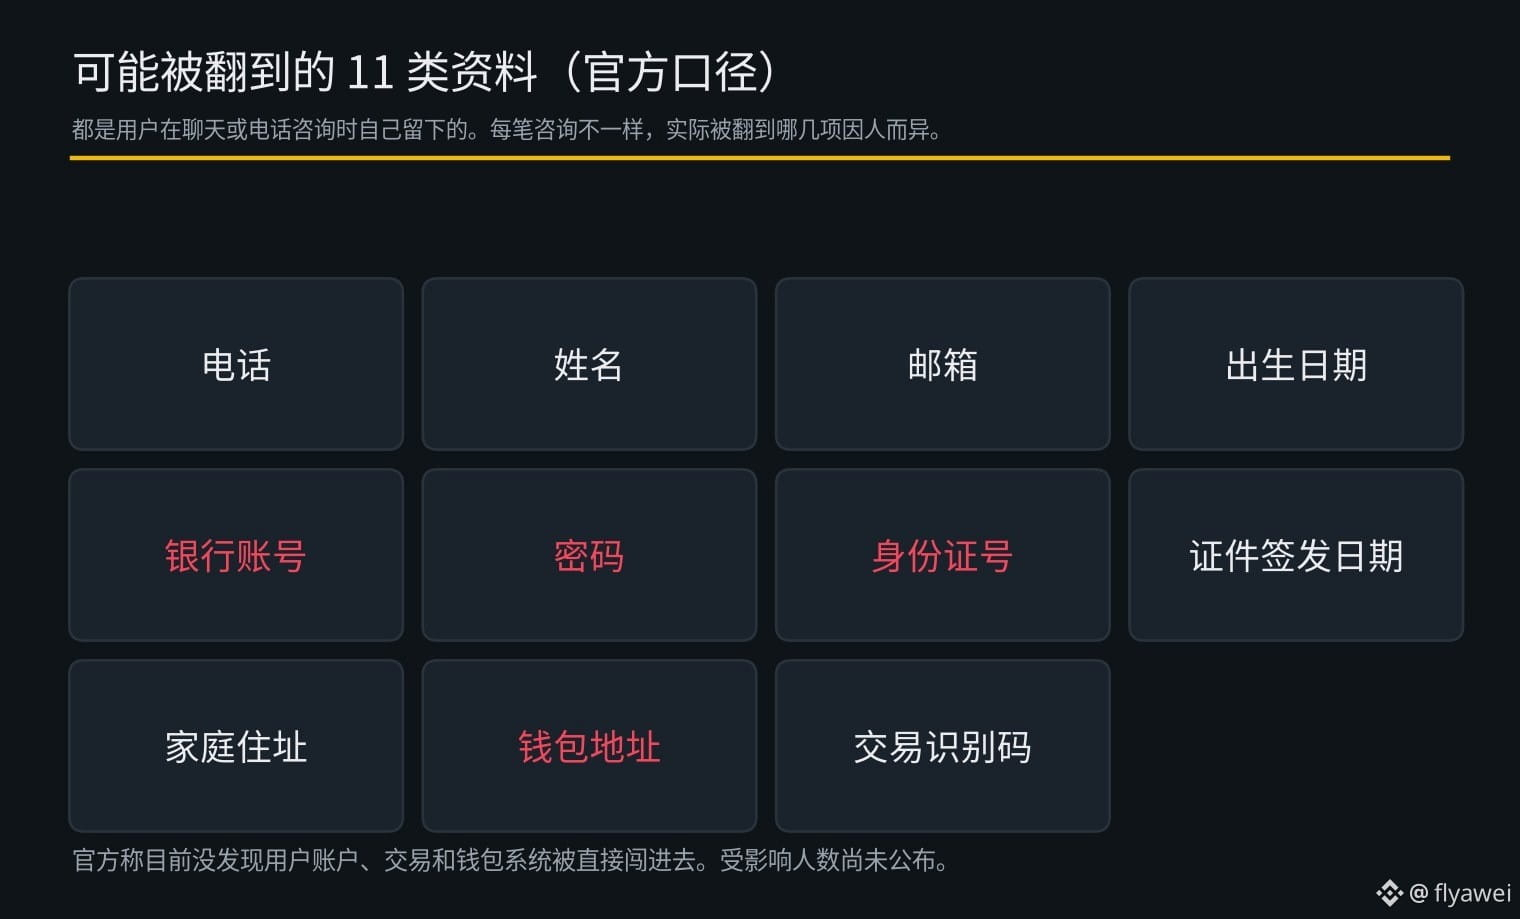
Les données potentiellement consultées appartiennent à 11 catégories. Il s’agit de renseignements laissés par les utilisateurs lors de conversations ou d’appels avec le service client : numéro de téléphone, nom, adresse e-mail, date de naissance, coordonnées bancaires, mot de passe, numéro de carte d’identité, date de délivrance de la pièce d’identité, adresse personnelle, adresse de portefeuille et identifiant de transaction. L’entreprise précise que les informations laissées varient d’une consultation à l’autre et que les éléments concernés diffèrent selon les personnes. Le nombre de personnes touchées n’a pas encore été communiqué. Les utilisateurs qui n’ont pas d’historique de consultation auprès du service client ne sont pas concernés.
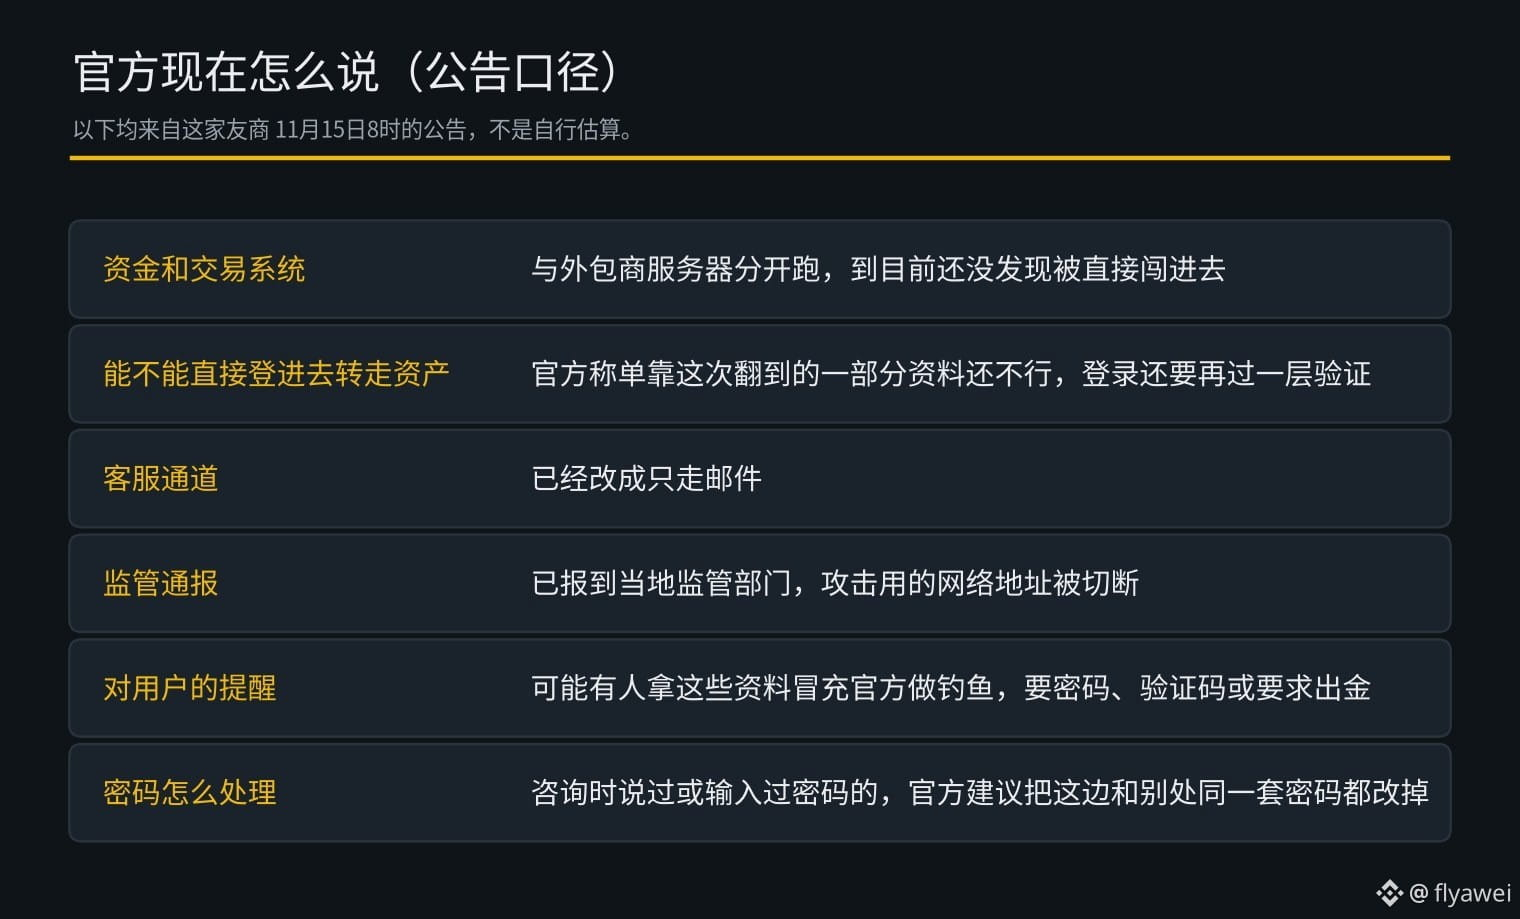
L’entreprise a également indiqué que les systèmes de comptes utilisateurs, de transactions et de portefeuilles fonctionnent séparément du serveur du prestataire et qu’aucune intrusion directe n’y a été détectée à ce jour. Les informations consultées lors de cet incident ne suffisent pas, à elles seules, à permettre à des tiers de se connecter aux comptes ou d’en retirer des actifs ; une étape de vérification supplémentaire est nécessaire lors de la connexion. Le service client fonctionne désormais uniquement par e-mail, et l’incident a été signalé aux autorités de régulation locales.
L’entreprise avertit que des personnes pourraient utiliser ces informations pour se faire passer pour des représentants officiels et lancer des tentatives d’hameçonnage. Pour ceux qui ont communiqué ou saisi leur mot de passe lors d’une consultation, elle recommande de modifier ce mot de passe, ainsi que tout mot de passe identique utilisé ailleurs.
À mon avis, l’entreprise affirme pour l’instant que les comptes de fonds n’ont pas été directement compromis, mais si des numéros de carte d’identité, des coordonnées bancaires et des adresses de portefeuille tombent entre de mauvaises mains, il sera difficile de se protéger contre les futures tentatives d’hameçonnage. Le nombre de personnes touchées et les causes de l’incident n’ont pas encore été révélés.
Aux débutants, je conseille de se renseigner davantage et d’agir avec prudence. Pour acheter des cryptomonnaies, n’achetez que du $BTC
À 8 h, heure de Pékin, le 15 novembre, une entreprise sud-coréenne du même secteur a annoncé que le serveur de son prestataire de service client avait été infiltré par un attaquant externe vers 4 h du matin le 12 novembre. Des données personnelles figurant dans les historiques de consultation ont peut-être été consultées ou copiées.
L’entreprise a déclaré n’avoir appris l’incident qu’après avoir reçu un signalement de son prestataire vers 9 h 20 le même jour. Il s’est écoulé 70 heures et 40 minutes entre le moment où elle en a eu connaissance et celui où elle l’a rendu public.
Les données potentiellement consultées appartiennent à 11 catégories. Il s’agit de renseignements laissés par les utilisateurs lors de conversations ou d’appels avec le service client : numéro de téléphone, nom, adresse e-mail, date de naissance, coordonnées bancaires, mot de passe, numéro de carte d’identité, date de délivrance de la pièce d’identité, adresse personnelle, adresse de portefeuille et identifiant de transaction. L’entreprise précise que les informations laissées varient d’une consultation à l’autre et que les éléments concernés diffèrent selon les personnes. Le nombre de personnes touchées n’a pas encore été communiqué. Les utilisateurs qui n’ont pas d’historique de consultation auprès du service client ne sont pas concernés.
L’entreprise a également indiqué que les systèmes de comptes utilisateurs, de transactions et de portefeuilles fonctionnent séparément du serveur du prestataire et qu’aucune intrusion directe n’y a été détectée à ce jour. Les informations consultées lors de cet incident ne suffisent pas, à elles seules, à permettre à des tiers de se connecter aux comptes ou d’en retirer des actifs ; une étape de vérification supplémentaire est nécessaire lors de la connexion. Le service client fonctionne désormais uniquement par e-mail, et l’incident a été signalé aux autorités de régulation locales.
L’entreprise avertit que des personnes pourraient utiliser ces informations pour se faire passer pour des représentants officiels et lancer des tentatives d’hameçonnage. Pour ceux qui ont communiqué ou saisi leur mot de passe lors d’une consultation, elle recommande de modifier ce mot de passe, ainsi que tout mot de passe identique utilisé ailleurs.
À mon avis, l’entreprise affirme pour l’instant que les comptes de fonds n’ont pas été directement compromis, mais si des numéros de carte d’identité, des coordonnées bancaires et des adresses de portefeuille tombent entre de mauvaises mains, il sera difficile de se protéger contre les futures tentatives d’hameçonnage. Le nombre de personnes touchées et les causes de l’incident n’ont pas encore été révélés.
Aux débutants, je conseille de se renseigner davantage et d’agir avec prudence. Pour acheter des cryptomonnaies, n’achetez que du $BTC