Dix dollars. C’est ce qu’il a fallu pour pirater un protocole DeFi cette semaine.
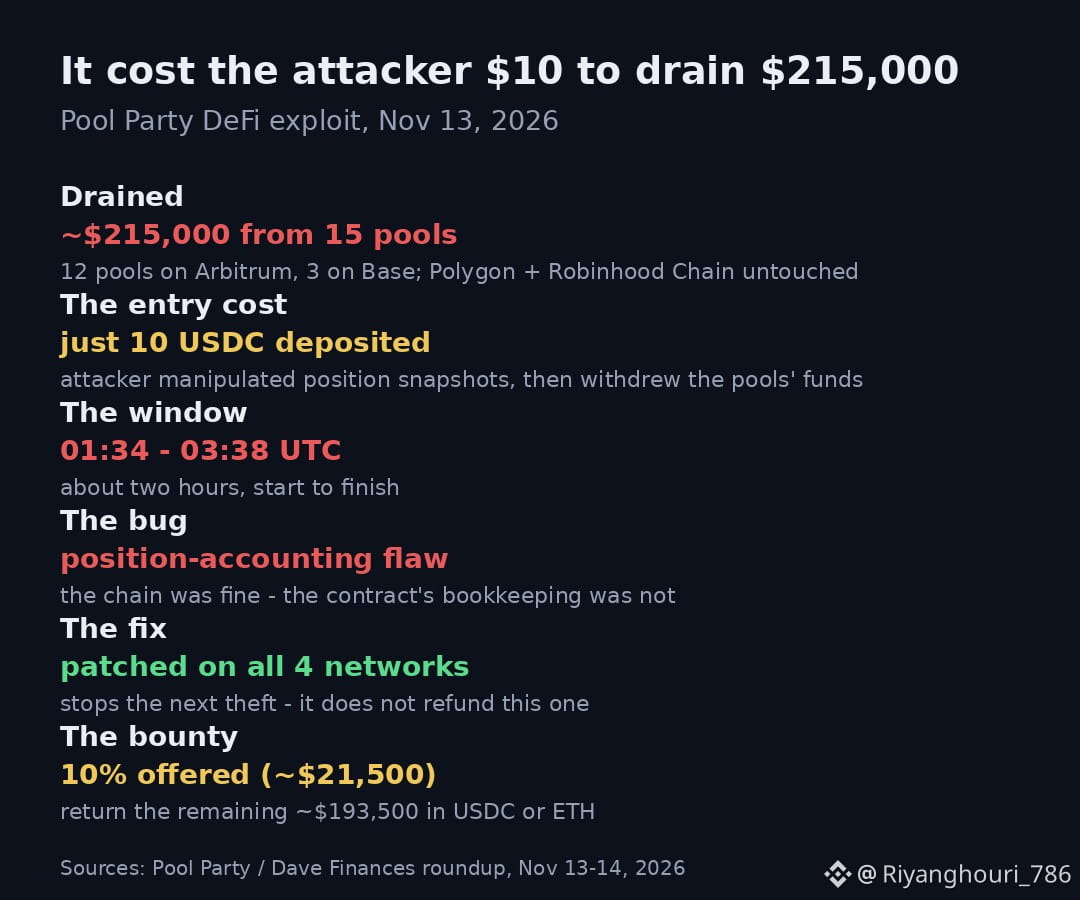
Pool Party a confirmé qu’un attaquant avait dérobé environ 215 000 $ dans 15 de ses pools de liquidité jeudi — 12 sur Arbitrum, 3 sur Base — en exploitant une faille dans les contrats intelligents qui enregistrent les positions des utilisateurs. L’attaquant a déposé seulement 10 $USDC , manipulé les instantanés des positions et est reparti avec les fonds des pools. Deux heures, du début à la fin.
Le protocole a corrigé la vulnérabilité sur ses quatre réseaux et propose maintenant à l’attaquant une prime de 10 % — environ 21 500 $ — pour qu’il rende le reste. Mais voici ce qui devrait vous inquiéter : le correctif est en place et l’argent a toujours disparu. Une correction empêche le prochain vol. Elle ne rembourse pas celui-ci.
Mon avis : c’est le même type de bug qui continue de vider les protocoles DeFi — des erreurs de comptabilisation des positions, pas des blockchains défaillantes. La chaîne n’a rien fait de mal ; c’est la comptabilité du contrat qui a posé problème. Et c’est exactement pour cela que je ne place pas de sommes importantes dans de petits pools récents, aussi alléchant que soit leur rendement. Si vous ne trouvez pas d’audit sérieux ni d’historique fiable, le rendement annualisé n’en vaut pas la peine — car l’attaquant n’a eu besoin que de 10 $ pour découvrir ce que vous ignoriez.
Vérifiez-vous les audits avant de placer de l’argent dans un nouveau pool, ou regardez-vous simplement le rendement ?
Pool Party a confirmé qu’un attaquant avait dérobé environ 215 000 $ dans 15 de ses pools de liquidité jeudi — 12 sur Arbitrum, 3 sur Base — en exploitant une faille dans les contrats intelligents qui enregistrent les positions des utilisateurs. L’attaquant a déposé seulement 10 $USDC , manipulé les instantanés des positions et est reparti avec les fonds des pools. Deux heures, du début à la fin.
Le protocole a corrigé la vulnérabilité sur ses quatre réseaux et propose maintenant à l’attaquant une prime de 10 % — environ 21 500 $ — pour qu’il rende le reste. Mais voici ce qui devrait vous inquiéter : le correctif est en place et l’argent a toujours disparu. Une correction empêche le prochain vol. Elle ne rembourse pas celui-ci.
Mon avis : c’est le même type de bug qui continue de vider les protocoles DeFi — des erreurs de comptabilisation des positions, pas des blockchains défaillantes. La chaîne n’a rien fait de mal ; c’est la comptabilité du contrat qui a posé problème. Et c’est exactement pour cela que je ne place pas de sommes importantes dans de petits pools récents, aussi alléchant que soit leur rendement. Si vous ne trouvez pas d’audit sérieux ni d’historique fiable, le rendement annualisé n’en vaut pas la peine — car l’attaquant n’a eu besoin que de 10 $ pour découvrir ce que vous ignoriez.
Vérifiez-vous les audits avant de placer de l’argent dans un nouveau pool, ou regardez-vous simplement le rendement ?