Tu as acheté un portefeuille pour te protéger des voleurs, mais il cachait un dispositif d’écoute
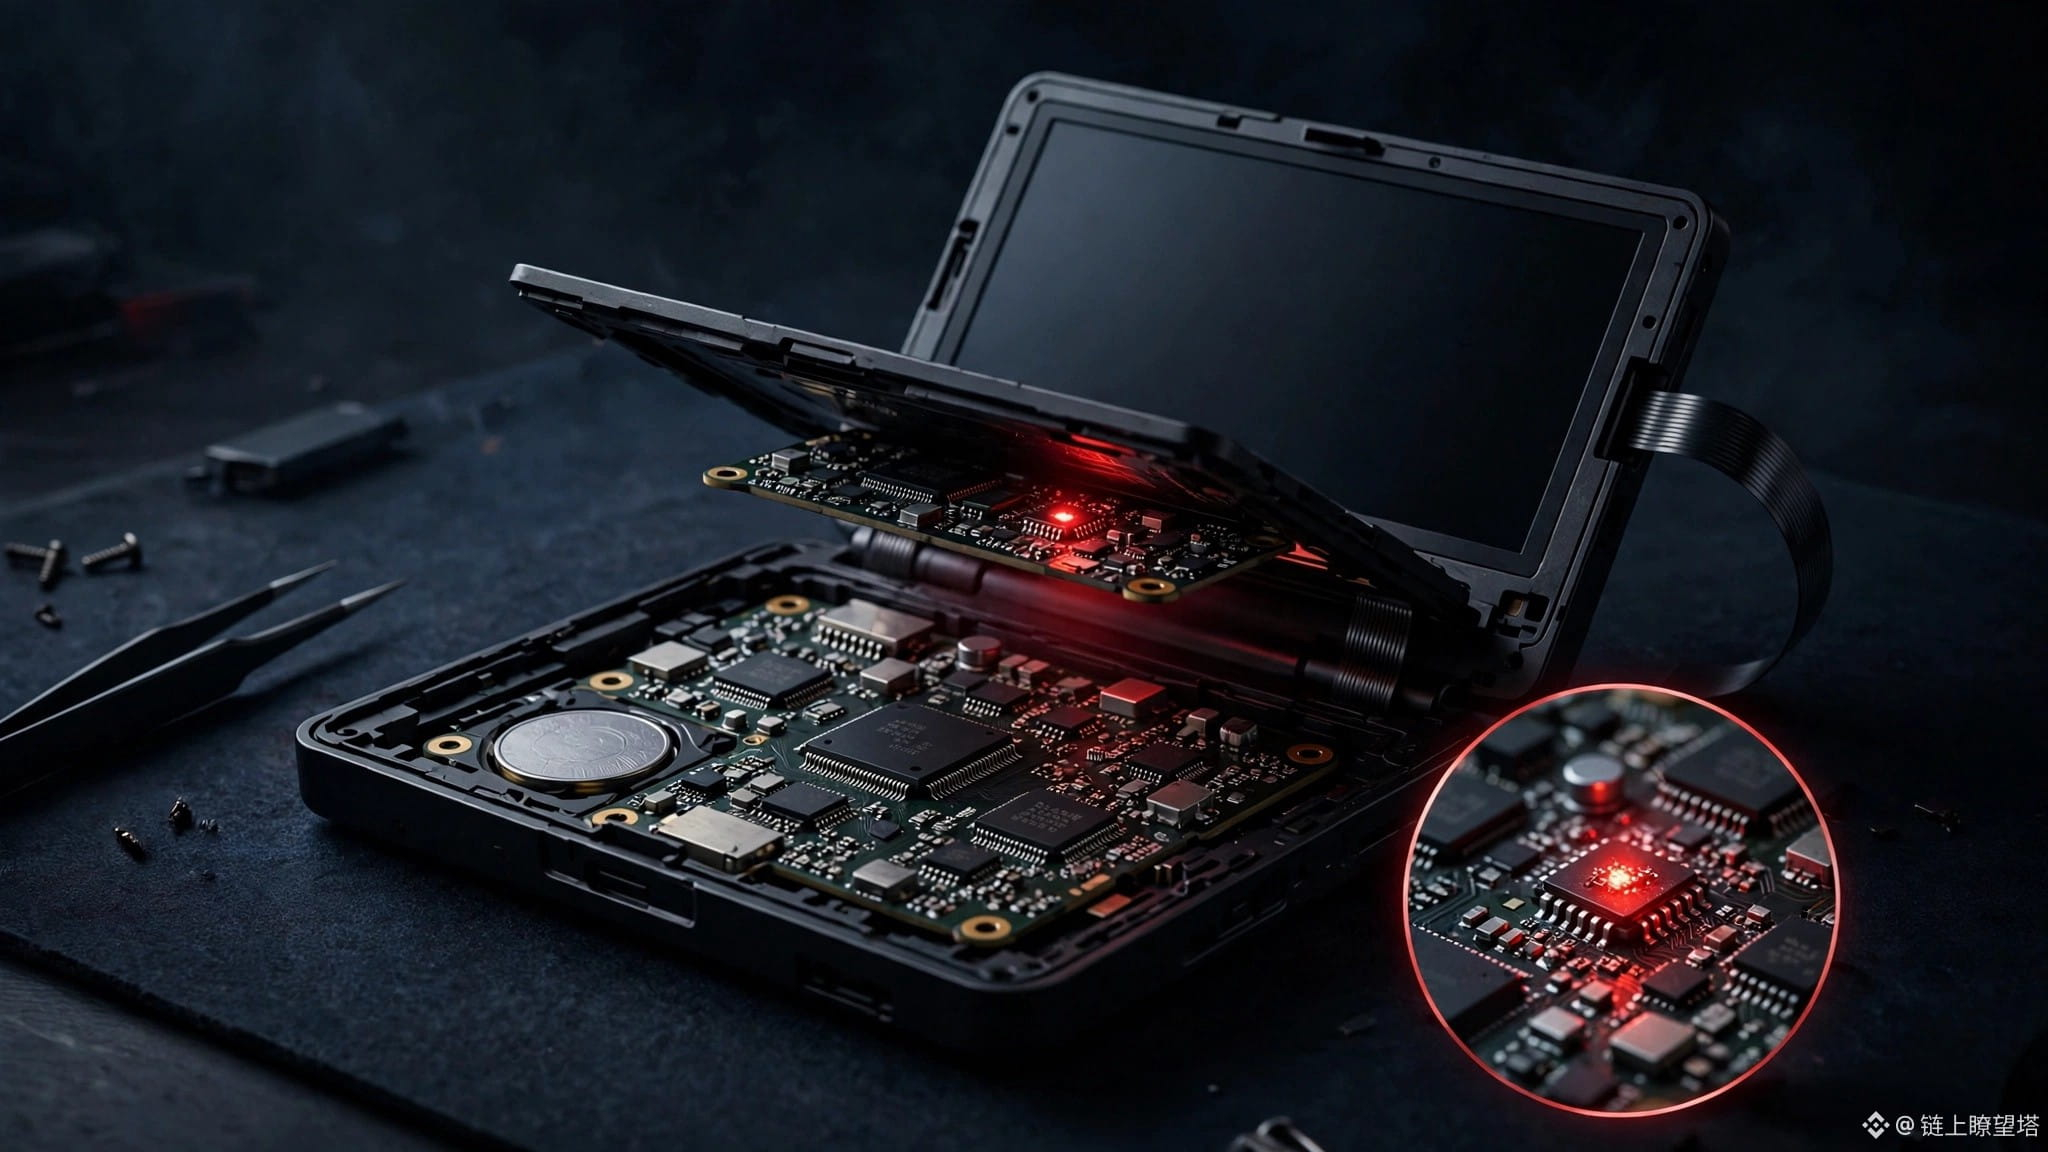
Le 12 novembre, Trezor a officiellement confirmé la nouvelle : trois Safe 5 avaient été trafiqués avec un implant matériel. Une carte électronique glissée entre la carte mère et l’écran copiait tout ce qui s’affichait à l’écran, y compris la phrase de récupération, puis l’envoyait directement aux attaquants via le réseau cellulaire. Les trois appareils provenaient du revendeur sud-est-asiatique CryptoBilis. Ils avaient été achetés entre le 20 août et le 23 septembre et étaient vendus sur Tokopedia et Shopee. Quarante-huit acheteurs ont contacté l’entreprise ; trois appareils ont été confirmés comme compromis et, pour l’instant, personne n’a signalé de perte de fonds.
Le firmware 2.13.1, publié le 11 novembre, neutralise les implants de cette série. Mais Trezor reconnaît que les phrases de récupération déjà copiées ne peuvent pas être récupérées. Les personnes touchées doivent donc transférer leurs cryptos vers un nouveau portefeuille et créer une nouvelle phrase de récupération au plus vite. Le réseau de revendeurs a été réduit de 80 %.
En clair, les portefeuilles matériels vendent la promesse « hors ligne = sécurisé ». Pourtant, le maillon le plus dangereux n’est pas la sophistication des techniques des pirates : c’est le fait que quelqu’un ait pu intervenir avant même que tu retires le film plastique. Ledger a connu un incident en octobre chez le même revendeur, et voilà que Trezor est à son tour touché : ce n’est pas un cas isolé, mais une crise de confiance qui ébranle toute la chaîne de distribution. Pour ce genre de portefeuille, la commande directe sur le site officiel est le strict minimum. Acheter auprès d’un tiers pour économiser quelques euros pourrait bien te coûter toute ta fortune.
#Trezor #硬件钱包 #供应链攻击 #SécuritéCrypto
Le 12 novembre, Trezor a officiellement confirmé la nouvelle : trois Safe 5 avaient été trafiqués avec un implant matériel. Une carte électronique glissée entre la carte mère et l’écran copiait tout ce qui s’affichait à l’écran, y compris la phrase de récupération, puis l’envoyait directement aux attaquants via le réseau cellulaire. Les trois appareils provenaient du revendeur sud-est-asiatique CryptoBilis. Ils avaient été achetés entre le 20 août et le 23 septembre et étaient vendus sur Tokopedia et Shopee. Quarante-huit acheteurs ont contacté l’entreprise ; trois appareils ont été confirmés comme compromis et, pour l’instant, personne n’a signalé de perte de fonds.
Le firmware 2.13.1, publié le 11 novembre, neutralise les implants de cette série. Mais Trezor reconnaît que les phrases de récupération déjà copiées ne peuvent pas être récupérées. Les personnes touchées doivent donc transférer leurs cryptos vers un nouveau portefeuille et créer une nouvelle phrase de récupération au plus vite. Le réseau de revendeurs a été réduit de 80 %.
En clair, les portefeuilles matériels vendent la promesse « hors ligne = sécurisé ». Pourtant, le maillon le plus dangereux n’est pas la sophistication des techniques des pirates : c’est le fait que quelqu’un ait pu intervenir avant même que tu retires le film plastique. Ledger a connu un incident en octobre chez le même revendeur, et voilà que Trezor est à son tour touché : ce n’est pas un cas isolé, mais une crise de confiance qui ébranle toute la chaîne de distribution. Pour ce genre de portefeuille, la commande directe sur le site officiel est le strict minimum. Acheter auprès d’un tiers pour économiser quelques euros pourrait bien te coûter toute ta fortune.
#Trezor #硬件钱包 #供应链攻击 #SécuritéCrypto