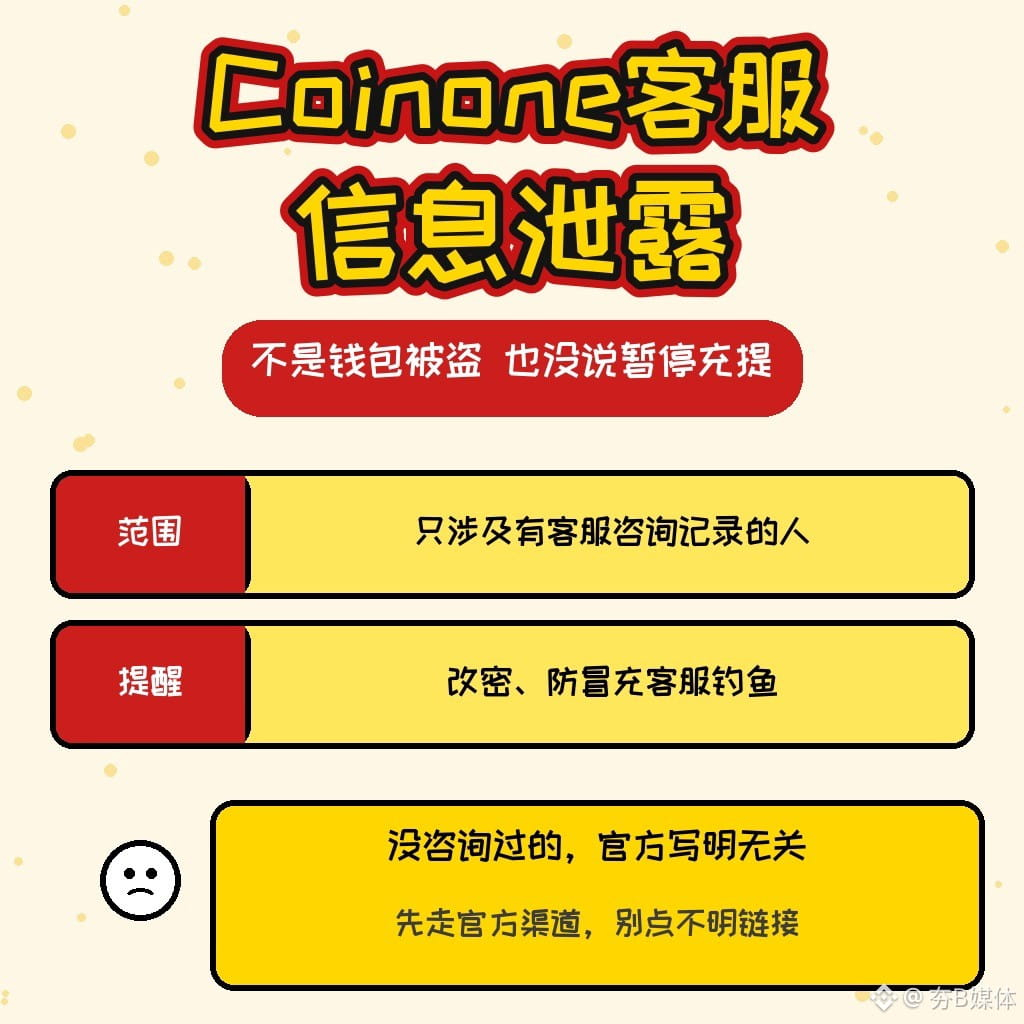
Le sous-traitant du service client de la plateforme sud-coréenne Coinone piraté : les personnes ayant déjà contacté le service client doivent se méfier du phishing ; il ne s’agit pas d’un vol de portefeuille
La plateforme d’échange sud-coréenne Coinone a annoncé aujourd’hui (15 novembre), à 08:00, que les serveurs de son sous-traitant du service client, MetaM, avaient été visés par une attaque externe le 12 novembre vers 04:00. Les informations personnelles de certains clients, laissées lors de demandes d’assistance par chat ou par téléphone, ont pu être consultées ou divulguées. L’annonce précise que les utilisateurs n’ayant aucun historique de contact avec le service client ne sont pas concernés par cette fuite.
Ce qui s’est passé : les données potentiellement concernées comprennent le numéro de téléphone utilisé pour contacter le service client, le nom, l’adresse e-mail, le compte bancaire, le mot de passe, le numéro d’enregistrement de résident, l’adresse, l’adresse du portefeuille et l’identifiant de transaction. Il s’agit d’une liste de données susceptibles d’avoir été concernées ; les informations effectivement divulguées varient selon les personnes. Le nombre de personnes touchées n’a pas encore été communiqué. Coinone indique que les comptes des membres, les transactions et les systèmes de portefeuille fonctionnent séparément des serveurs du sous-traitant et qu’aucune intrusion directe dans ces systèmes n’a été détectée à ce stade. Le service client est désormais joignable par e-mail, et l’incident a été signalé aux autorités de régulation sud-coréennes.
Qui est concerné : les personnes ayant déjà contacté le service client de Coinone sont les plus directement exposées. Les informations divulguées pourraient servir à des escrocs se faisant passer pour le service client. Si vous avez communiqué ou saisi votre mot de passe lors d’une demande d’assistance, changez votre mot de passe Coinone ainsi que tout mot de passe identique utilisé sur d’autres sites. Coinone souligne qu’elle ne demandera jamais de mot de passe, d’OTP ou de code de vérification par téléphone, SMS ou e-mail, et ne demandera jamais d’effectuer un retrait ni de modifier une adresse de portefeuille. Les personnes qui n’ont jamais utilisé Coinone ou qui n’ont aucun historique de contact avec son service client ne sont pas directement concernées par cette fuite. Il ne s’agit pas d’un vol de portefeuille chaud, et l’annonce ne mentionne aucune suspension des dépôts ou des retraits.
Que vérifier ensuite : la date de mise en service du service de recherche des fuites que Coinone prépare, ainsi que la publication éventuelle de nouvelles informations sur le nombre de personnes touchées et l’étendue précise de la fuite. Si vous recevez un appel ou un lien faisant référence au contenu de votre demande d’assistance, vérifiez d’abord l’information en passant par les canaux officiels.
Avez-vous récemment reçu un appel ou un SMS d’une personne prétendant travailler pour le service client de Coinone et vous demandant un code de vérification ou de modifier une adresse de retrait ?
Ceci ne constitue pas un conseil en investissement.
Source : annonce officielle de Coinone, « Avis concernant la fuite de données personnelles » (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950) ; Wu Shuo sur X (vers 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, heure de Hong Kong
#Coinone #信息泄露 #防钓鱼 #Média B
La plateforme d’échange sud-coréenne Coinone a annoncé aujourd’hui (15 novembre), à 08:00, que les serveurs de son sous-traitant du service client, MetaM, avaient été visés par une attaque externe le 12 novembre vers 04:00. Les informations personnelles de certains clients, laissées lors de demandes d’assistance par chat ou par téléphone, ont pu être consultées ou divulguées. L’annonce précise que les utilisateurs n’ayant aucun historique de contact avec le service client ne sont pas concernés par cette fuite.
Ce qui s’est passé : les données potentiellement concernées comprennent le numéro de téléphone utilisé pour contacter le service client, le nom, l’adresse e-mail, le compte bancaire, le mot de passe, le numéro d’enregistrement de résident, l’adresse, l’adresse du portefeuille et l’identifiant de transaction. Il s’agit d’une liste de données susceptibles d’avoir été concernées ; les informations effectivement divulguées varient selon les personnes. Le nombre de personnes touchées n’a pas encore été communiqué. Coinone indique que les comptes des membres, les transactions et les systèmes de portefeuille fonctionnent séparément des serveurs du sous-traitant et qu’aucune intrusion directe dans ces systèmes n’a été détectée à ce stade. Le service client est désormais joignable par e-mail, et l’incident a été signalé aux autorités de régulation sud-coréennes.
Qui est concerné : les personnes ayant déjà contacté le service client de Coinone sont les plus directement exposées. Les informations divulguées pourraient servir à des escrocs se faisant passer pour le service client. Si vous avez communiqué ou saisi votre mot de passe lors d’une demande d’assistance, changez votre mot de passe Coinone ainsi que tout mot de passe identique utilisé sur d’autres sites. Coinone souligne qu’elle ne demandera jamais de mot de passe, d’OTP ou de code de vérification par téléphone, SMS ou e-mail, et ne demandera jamais d’effectuer un retrait ni de modifier une adresse de portefeuille. Les personnes qui n’ont jamais utilisé Coinone ou qui n’ont aucun historique de contact avec son service client ne sont pas directement concernées par cette fuite. Il ne s’agit pas d’un vol de portefeuille chaud, et l’annonce ne mentionne aucune suspension des dépôts ou des retraits.
Que vérifier ensuite : la date de mise en service du service de recherche des fuites que Coinone prépare, ainsi que la publication éventuelle de nouvelles informations sur le nombre de personnes touchées et l’étendue précise de la fuite. Si vous recevez un appel ou un lien faisant référence au contenu de votre demande d’assistance, vérifiez d’abord l’information en passant par les canaux officiels.
Avez-vous récemment reçu un appel ou un SMS d’une personne prétendant travailler pour le service client de Coinone et vous demandant un code de vérification ou de modifier une adresse de retrait ?
Ceci ne constitue pas un conseil en investissement.
Source : annonce officielle de Coinone, « Avis concernant la fuite de données personnelles » (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950) ; Wu Shuo sur X (vers 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, heure de Hong Kong
#Coinone #信息泄露 #防钓鱼 #Média B