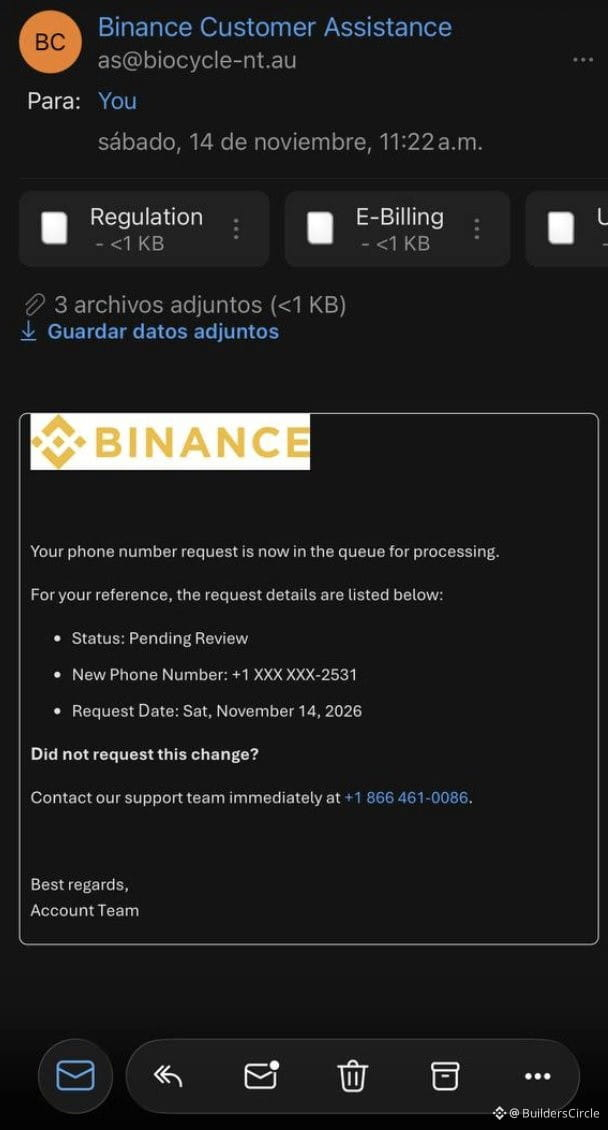
Un nouveau vecteur d’attaque par hameçonnage ciblant les utilisateurs de la plateforme d’échange $BNB combine l’usurpation d’adresse e-mail et le vishing (hameçonnage vocal).
Déroulement de l’attaque :
1. Un faux e-mail prétend qu’un numéro de téléphone non autorisé a été ajouté au compte de l’utilisateur
2. Il crée un sentiment d’urgence pour inciter la victime à appeler un numéro contrôlé par l’attaquant
3. L’ingénierie sociale sert à obtenir des codes 2FA ou des identifiants
Mesures de défense techniques :
- Vérifiez le domaine de l’expéditeur à l’aide des enregistrements SPF/DKIM avant de lui faire confiance
- N’utilisez jamais les coordonnées figurant dans des e-mails suspects (passez toujours par l’application ou le site Web officiel)
- N’ouvrez pas les pièces jointes (elles peuvent contenir des logiciels malveillants)
- Activez la fonctionnalité anti-hameçonnage de la plateforme (elle ajoute un identifiant unique aux e-mails légitimes)
- Consultez l’activité du compte uniquement au moyen de sessions authentifiées
Il s’agit d’une technique classique de prétexte combinée à une manipulation par l’urgence. L’allégation d’un changement de numéro de téléphone vise à contourner la méfiance envers les vérifications effectuées uniquement par e-mail, en poussant les victimes à passer par des canaux vocaux où l’ingénierie sociale est plus efficace.
Déroulement de l’attaque :
1. Un faux e-mail prétend qu’un numéro de téléphone non autorisé a été ajouté au compte de l’utilisateur
2. Il crée un sentiment d’urgence pour inciter la victime à appeler un numéro contrôlé par l’attaquant
3. L’ingénierie sociale sert à obtenir des codes 2FA ou des identifiants
Mesures de défense techniques :
- Vérifiez le domaine de l’expéditeur à l’aide des enregistrements SPF/DKIM avant de lui faire confiance
- N’utilisez jamais les coordonnées figurant dans des e-mails suspects (passez toujours par l’application ou le site Web officiel)
- N’ouvrez pas les pièces jointes (elles peuvent contenir des logiciels malveillants)
- Activez la fonctionnalité anti-hameçonnage de la plateforme (elle ajoute un identifiant unique aux e-mails légitimes)
- Consultez l’activité du compte uniquement au moyen de sessions authentifiées
Il s’agit d’une technique classique de prétexte combinée à une manipulation par l’urgence. L’allégation d’un changement de numéro de téléphone vise à contourner la méfiance envers les vérifications effectuées uniquement par e-mail, en poussant les victimes à passer par des canaux vocaux où l’ingénierie sociale est plus efficace.