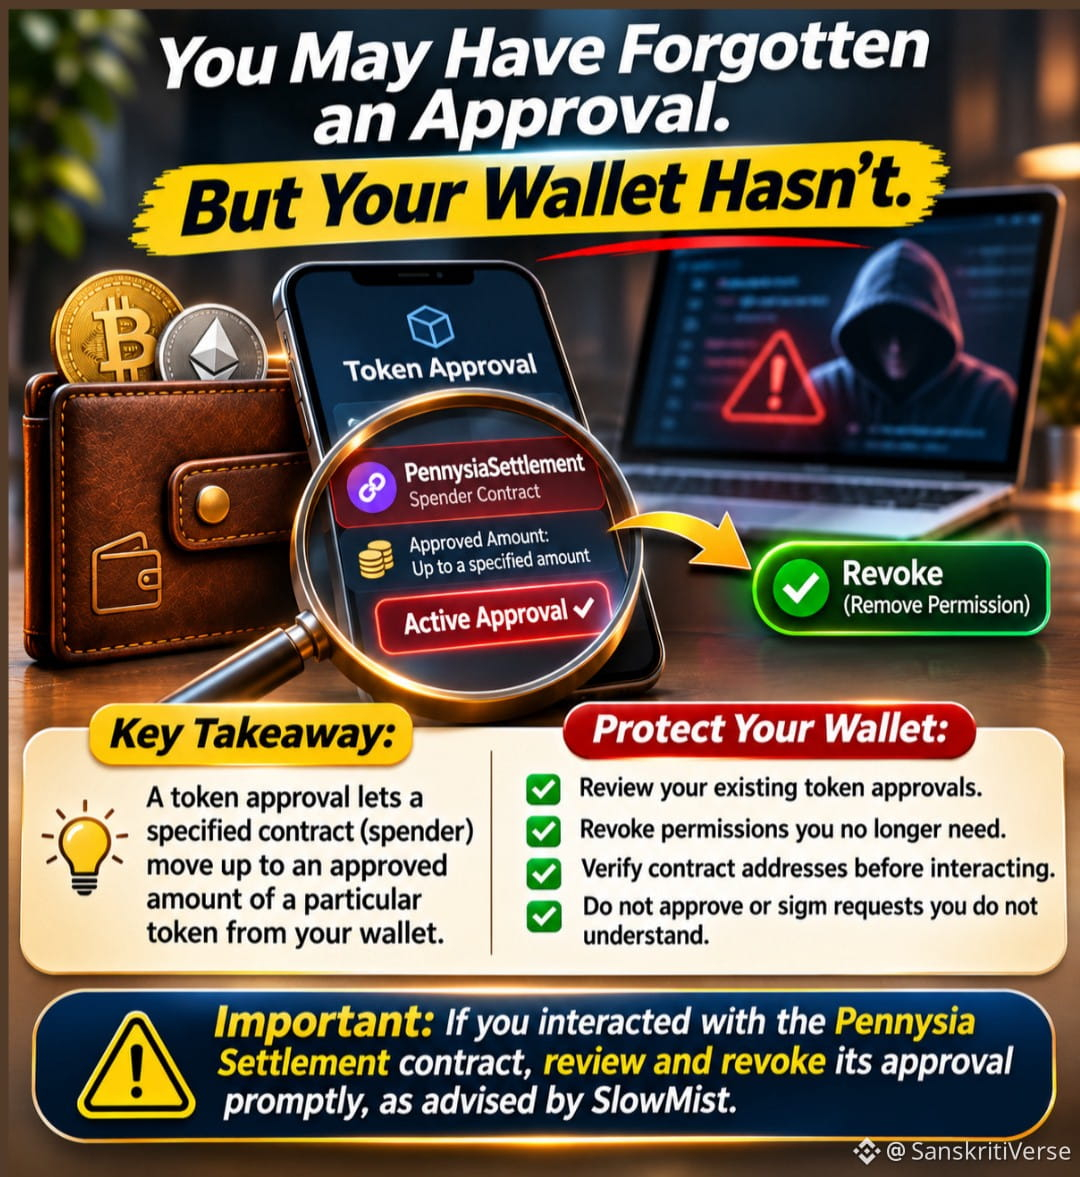
Vous avez peut-être oublié une autorisation. Mais votre portefeuille, lui, ne l’a pas oubliée.
Le 12 novembre 2026, PennysiaSettlement sur Ethereum a été victime d’une attaque exploitant une vulnérabilité permettant d’effectuer des appels externes arbitraires dans sa fonction executeSwap, selon SlowMist.
L’attaquant aurait utilisé de faux jetons pour contourner les vérifications de dépenses et exploiter les autorisations résiduelles accordées par 4 utilisateurs.
Perte signalée : environ 5 131 $, selon les données enregistrées par SlowMist.
Pourquoi est-ce important ?
Une autorisation de jeton permet à un contrat de dépense désigné de transférer depuis votre portefeuille une quantité donnée d’un jeton particulier, dans la limite autorisée.
Cette autorisation peut rester active même après que vous avez cessé d’utiliser un protocole.
Protégez votre portefeuille :
Vérifiez les autorisations de jetons existantes.
Révoquez celles dont vous n’avez plus besoin.
Vérifiez les adresses des contrats avant toute interaction.
N’approuvez ni ne signez aucune demande que vous ne comprenez pas.
Important : si vous avez interagi avec le contrat Pennysia Settlement, vérifiez et révoquez rapidement son autorisation, conformément à l’alerte de sécurité de SlowMist.
À retenir pour les débutants :
Déconnecter votre portefeuille d’un site Web ne révoque pas automatiquement les autorisations de jetons.
La sécurité de votre portefeuille dépend aussi des autorisations que vous avez accordées.
Question : quand avez-vous vérifié vos autorisations de jetons pour la dernière fois ?
Source : base de données des piratages de SlowMist ; alerte de sécurité relative à l’incident Pennysia.
#SécuritéCrypto #SécuritéPortefeuille #Ethereum #DeFi #ÉducationCrypto
Le 12 novembre 2026, PennysiaSettlement sur Ethereum a été victime d’une attaque exploitant une vulnérabilité permettant d’effectuer des appels externes arbitraires dans sa fonction executeSwap, selon SlowMist.
L’attaquant aurait utilisé de faux jetons pour contourner les vérifications de dépenses et exploiter les autorisations résiduelles accordées par 4 utilisateurs.
Perte signalée : environ 5 131 $, selon les données enregistrées par SlowMist.
Pourquoi est-ce important ?
Une autorisation de jeton permet à un contrat de dépense désigné de transférer depuis votre portefeuille une quantité donnée d’un jeton particulier, dans la limite autorisée.
Cette autorisation peut rester active même après que vous avez cessé d’utiliser un protocole.
Protégez votre portefeuille :
Vérifiez les autorisations de jetons existantes.
Révoquez celles dont vous n’avez plus besoin.
Vérifiez les adresses des contrats avant toute interaction.
N’approuvez ni ne signez aucune demande que vous ne comprenez pas.
Important : si vous avez interagi avec le contrat Pennysia Settlement, vérifiez et révoquez rapidement son autorisation, conformément à l’alerte de sécurité de SlowMist.
À retenir pour les débutants :
Déconnecter votre portefeuille d’un site Web ne révoque pas automatiquement les autorisations de jetons.
La sécurité de votre portefeuille dépend aussi des autorisations que vous avez accordées.
Question : quand avez-vous vérifié vos autorisations de jetons pour la dernière fois ?
Source : base de données des piratages de SlowMist ; alerte de sécurité relative à l’incident Pennysia.
#SécuritéCrypto #SécuritéPortefeuille #Ethereum #DeFi #ÉducationCrypto