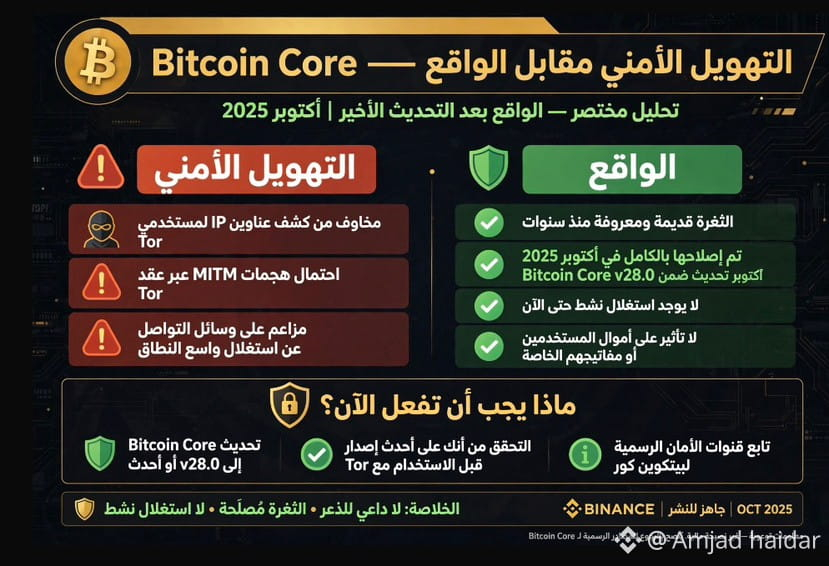
L’alarmisme sécuritaire face à la réalité
Faille Tor dans Bitcoin Core… y a-t-il un réel danger ?
Ces dernières heures, des titres alarmants sur une faille du réseau Tor de Bitcoin se sont répandus. Voici toute la vérité, sans exagération :
Que s’est-il réellement passé ?
Le 10 novembre, Bitcoin Core a révélé 3 failles, dont une faille Tor référencée CVE-2025-62860, de gravité moyenne.
S’agit-il d’une nouvelle faille ?
Non. Elle a été signalée en septembre 2025 et entièrement corrigée dans les versions d’octobre 2025 : 30.0, 29.2 et 28.3.
Pourquoi a-t-elle été révélée maintenant ?
Parce que la politique de Bitcoin Core prévoit la publication des détails deux semaines après la fin du support de la dernière version affectée, ce qui a eu lieu le 27 octobre. 7321
Qui est concerné ?
Uniquement les nœuds ayant activé le paramètre non activé par défaut `-whitelist` et y ayant inclus une adresse Tor. Les nœuds qui n’ont pas activé ce paramètre n’ont jamais été concernés.
Y a-t-il une exploitation active ou un vol de fonds ?
Non. L’avis ne mentionne aucune exploitation active, et la faille concerne les autorisations réseau et les limites de protection contre les attaques par déni de service, pas les portefeuilles ni le vol de cryptomonnaies.
En résumé :
Il s’agit d’une divulgation de routine concernant une ancienne faille corrigée, et non d’un effondrement du réseau. Ne laissez pas un vieux titre déstabiliser vos positions. Mettez votre nœud à jour si vous en exploitez un, et gardez à l’esprit la perspective économique plus large.
#Binance #BinanceSquareFamily #BinanceHerYerde #bitcoin
#BinancePick
$BTC
$BNB
$ETH
Faille Tor dans Bitcoin Core… y a-t-il un réel danger ?
Ces dernières heures, des titres alarmants sur une faille du réseau Tor de Bitcoin se sont répandus. Voici toute la vérité, sans exagération :
Que s’est-il réellement passé ?
Le 10 novembre, Bitcoin Core a révélé 3 failles, dont une faille Tor référencée CVE-2025-62860, de gravité moyenne.
S’agit-il d’une nouvelle faille ?
Non. Elle a été signalée en septembre 2025 et entièrement corrigée dans les versions d’octobre 2025 : 30.0, 29.2 et 28.3.
Pourquoi a-t-elle été révélée maintenant ?
Parce que la politique de Bitcoin Core prévoit la publication des détails deux semaines après la fin du support de la dernière version affectée, ce qui a eu lieu le 27 octobre. 7321
Qui est concerné ?
Uniquement les nœuds ayant activé le paramètre non activé par défaut `-whitelist` et y ayant inclus une adresse Tor. Les nœuds qui n’ont pas activé ce paramètre n’ont jamais été concernés.
Y a-t-il une exploitation active ou un vol de fonds ?
Non. L’avis ne mentionne aucune exploitation active, et la faille concerne les autorisations réseau et les limites de protection contre les attaques par déni de service, pas les portefeuilles ni le vol de cryptomonnaies.
En résumé :
Il s’agit d’une divulgation de routine concernant une ancienne faille corrigée, et non d’un effondrement du réseau. Ne laissez pas un vieux titre déstabiliser vos positions. Mettez votre nœud à jour si vous en exploitez un, et gardez à l’esprit la perspective économique plus large.
#Binance #BinanceSquareFamily #BinanceHerYerde #bitcoin
#BinancePick
$BTC
$BNB
$ETH