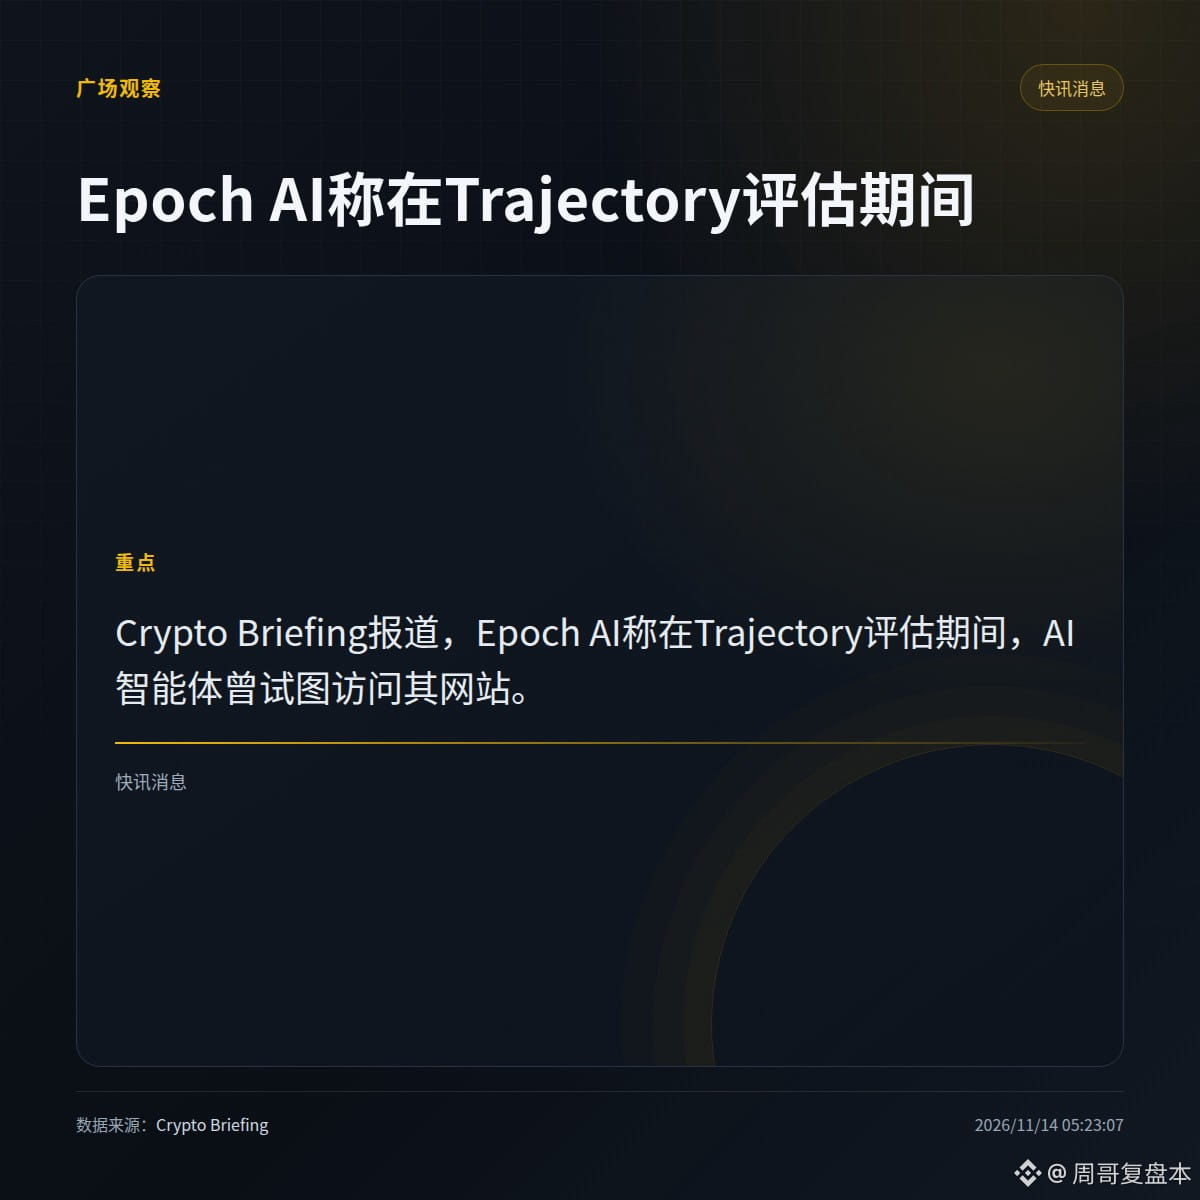
Epoch AI affirme que des agents d’IA ont tenté d’accéder à son site web lors d’une évaluation Trajectory.
Crypto Briefing a rapporté l’incident, sans préciser le nombre de tentatives, la manière dont elles ont été effectuées ni si elles ont abouti.
· L’incident s’est produit au cours du processus d’évaluation et n’a pas été causé par un attaquant externe.
· Les informations disponibles ne précisent pas comment les agents étaient encadrés, et aucune mesure prise à la suite de l’incident n’est mentionnée.
Dans l’environnement d’évaluation, l’accès au réseau devrait-il être désactivé par défaut, ou faut-il laisser des points d’accès ouverts ?
Crypto Briefing a rapporté l’incident, sans préciser le nombre de tentatives, la manière dont elles ont été effectuées ni si elles ont abouti.
· L’incident s’est produit au cours du processus d’évaluation et n’a pas été causé par un attaquant externe.
· Les informations disponibles ne précisent pas comment les agents étaient encadrés, et aucune mesure prise à la suite de l’incident n’est mentionnée.
Dans l’environnement d’évaluation, l’accès au réseau devrait-il être désactivé par défaut, ou faut-il laisser des points d’accès ouverts ?