


Uber a commencé à contacter des milliers de chauffeurs à travers les États-Unis au sujet du récent incident de sécurité impliquant l’un de ses fournisseurs d’IA tiers. La violation a entraîné une exposition potentielle des données personnelles des chauffeurs, notamment des informations relatives à leur permis de conduire. L’entreprise a détaillé l’incident dans des avis envoyés aux chauffeurs le 10 novembre.
Comment Uber a appris que son fournisseur avait été victime d’une violation
Le fournisseur a contacté Uber le 9 octobre 2026, après que des pirates informatiques eurent obtenu des identifiants internes et s’en furent servis pour accéder au compte d’Uber. Uber a indiqué avoir immédiatement coupé la connexion aux données et lancé une enquête. Le 13 octobre, l’entreprise avait confirmé que des données personnelles des chauffeurs avaient été consultées sans autorisation.
Uber a offert à ses utilisateurs des services gratuits de surveillance et d’assistance en cas de fraude de la part de Cyberscout. À ce jour, aucun usage abusif n’a été signalé.
L’avis adressé aux chauffeurs au sujet de l’incident était daté du 10 novembre, ce qui signifie que 28 jours se sont écoulés depuis la vérification. Toutefois, le délai entre la vérification et la notification des chauffeurs concernés ne constitue pas une violation des obligations de signalement.
Le fournisseur est Fireworks AI, a rapporté TechCrunch.
Selon TechCrunch, le fournisseur concerné était Fireworks AI, une entreprise qui donne aux développeurs accès à des modèles d’IA. Uber a également confirmé à la publication que Fireworks détenait une partie de ses données.
À ce jour, les chiffres communiqués font état de 7 870 personnes touchées dans trois États : 3 430 en Caroline du Sud, 2 567 au Massachusetts et 1 873 au Rhode Island. Le ministère des Affaires des consommateurs de Caroline du Sud confirme de façon indépendante le nombre de personnes concernées dans son État.
Toutefois, l’ampleur totale de la violation reste floue. La Californie et l’Illinois n’ont pas publié leurs chiffres, ce qui signifie que le total de 7 870 ne couvre que les trois États pour lesquels des chiffres ont été communiqués. Le nombre de chauffeurs concernés à l’échelle nationale reste inconnu.
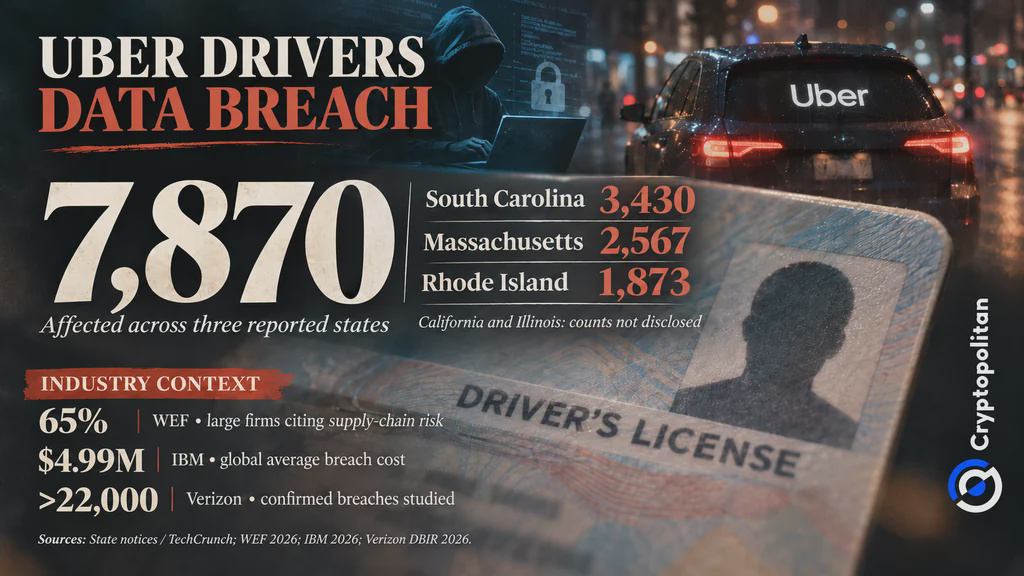 La violation des données de permis de conduire de chauffeurs Uber touche 7 870 personnes dans trois États après le piratage de Fireworks AI
Un vol d’identifiants lié à « LLMJacking »
Dans son bulletin du 9 novembre, Fireworks a annoncé que la violation était plus grave qu’un simple vol d’identifiants. Les informations des comptes et de facturation ont été consultées. Les secrets, les jeux de données et les modèles d’IA inachevés de certains clients ont également été consultés. Fireworks a précisé que les numéros de cartes de paiement n’avaient pas été touchés.
L’entreprise a également révélé une autre violation. Le 23 octobre, un fournisseur de services cloud hébergeant les systèmes de Fireworks a été victime d’une attaque. Le lendemain, les pirates ont exploité leur accès à ce service cloud pour obtenir d’autres informations sur les clients. Fireworks n’a signalé aucune autre intrusion réussie après le 25 octobre.
Fireworks a établi un lien entre les attaques et le LLMJacking, une pratique reposant sur le vol d’accès à des modèles d’IA. Dans une affaire distincte, Google et Mandiant ont révélé qu’une utilisation non autorisée de l’IA avait entraîné des coûts de plus de 100 000 $ en une seule journée. Ces dépenses ne sont toutefois pas liées à Uber.
Pourquoi cette violation n’est pas une dissimulation comme celle de 2016
Uber a déjà été confrontée à une importante violation de données, mais sa réaction a été différente. En 2018, le procureur général de Californie a annoncé un accord à l’amiable de 148 millions de dollars concernant une violation dissimulée survenue en 2016 et ayant touché 57 millions de personnes. Selon les enquêteurs, Uber aurait versé 100 000 $ à des pirates pour qu’ils gardent le silence et n’aurait pas averti plus de 174 000 chauffeurs californiens.
Cette fois, Uber affirme avoir rapidement coupé les liens avec le fournisseur concerné, averti les chauffeurs et proposé un service de surveillance du crédit. À ce jour, les informations rendues publiques ne révèlent aucun signe d’une dissimulation similaire.
Les risques liés aux tiers constituent désormais la principale menace
La dernière violation subie par Uber met en lumière une préoccupation grandissante : les entreprises peuvent perdre des informations sensibles par l’intermédiaire des fournisseurs dont elles dépendent. Le Forum économique mondial a constaté que 65 % des grandes entreprises considéraient les vulnérabilités liées aux tiers et à la chaîne d’approvisionnement comme leur principal défi en matière de cyberrésilience, contre 54 % en 2025.
Par ailleurs, IBM a estimé le coût moyen mondial d’une violation à 4,99 millions de dollars. Verizon a examiné plus de 22 000 violations confirmées dans 145 pays. Ces chiffres reflètent des risques plus généraux en matière de cybersécurité, et non les pertes réelles d’Uber.
Cryptopolitan avait précédemment rapporté une compromission similaire d’un outil d’IA tiers impliquant Vercel. Pour Uber, trois questions restent en suspens : combien de chauffeurs ont été touchés à l’échelle nationale ? Quelles informations précises ont été exposées ? Quelles mesures de protection encadraient l’accès de Fireworks aux données d’Uber ? L’avis public de l’entreprise ne répond pas à ces questions.
Si vous lisez ceci, vous avez déjà une longueur d’avance. Gardez-la grâce à notre newsletter.