Bitcoin Core révèle une vulnérabilité du trafic Tor !
Bitcoin n’a PAS été piraté — mais un très gros bug a été découvert !
Que s’est-il passé ? (Divulgation : 10 nov. 2026)
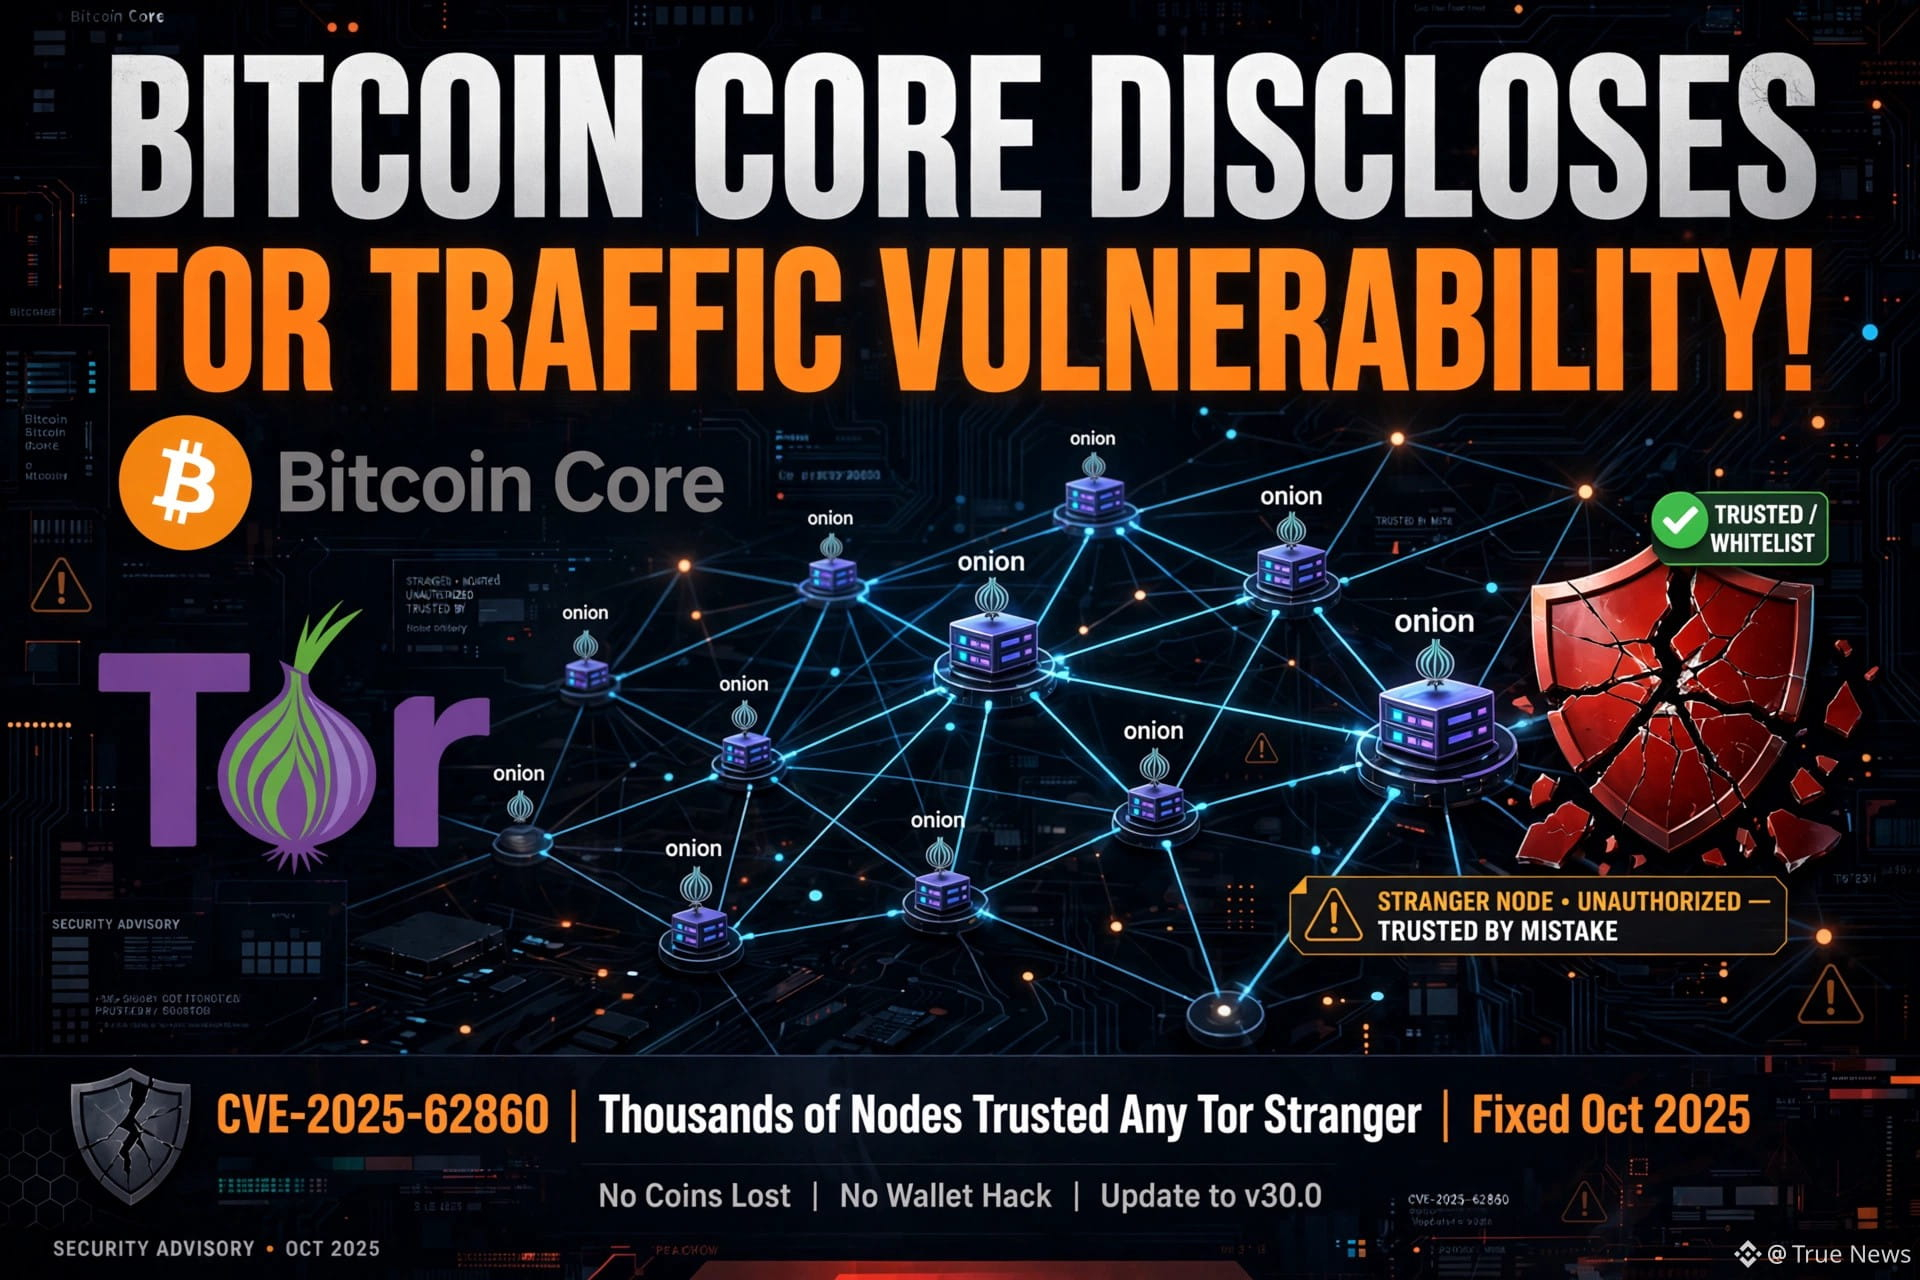
Bitcoin Core a révélé 3 failles de sécurité qui avaient déjà été corrigées en octobre 2025, mais qui ne sont rendues publiques que maintenant — après la fin de vie de la version vulnérable 29.x, le 27 oct. 2026.
Le bug le plus important — CVE-2025-62860 (bug Tor) :
Gravité moyenne
Le problème était le suivant :
Si le paramètre non défini par défaut -whitelist était activé sur votre nœud et incluait l’adresse IP de votre daemon Tor local, alors...
Chaque pair Tor entrant était AUTOMATIQUEMENT considéré comme fiable / autorisé par la liste blanche !
Pourquoi ? Parce que Tor masque l’origine, chaque connexion Tor semblait provenir de votre propre ordinateur.
Qu’est-ce que cela signifiait ?
Un pair autorisé par la liste blanche bénéficiait de ces permissions spéciales :
Pouvait contourner les limites anti-DoSPouvait contourner les protections contre les fuites de confidentialité
C’était comme donner à un inconnu l’accès à une porte réservée au personnel !
Combien de nœuds étaient concernés ?
Bitcoin Core a déclaré : « Des milliers de nœuds du mainnet joignables autorisant toutes les connexions Tor entrantes »
Le 11 nov., instantané de NodeWitness : sur 8 384 nœuds Tor Core, 1 584 (18,9 %) utilisaient encore d’anciennes versions sans le correctif.
Les 2 autres bugs :
CVE-2025-62861 (gravité ÉLEVÉE) : les nœuds de minage ne pouvaient pas créer de modèles de blocs — un mineur pouvait rester bloqué lors d’une réorganisation.
CVE-2025-62859 (gravité moyenne) : bug de traitement des blocs compacts.
Quand le problème a-t-il été corrigé ?
v30.0 : 10 oct. 2025
v29.2 : 14 oct. 2025
v28.3 : 20 oct. 2025
Le plus important — NE PANIQUEZ PAS :
Aucune pièce n’a été perdueAucun portefeuille n’a été piratéLe prix du Bitcoin n’a PAS baissé à cause de celaSeuls les nœuds qui utilisaient le paramètre -whitelist étaient concernés — les nœuds utilisant la configuration par défaut étaient en sécurité.
Actions pour les opérateurs de nœuds :
Si vous exploitez un nœud sur Tor, passez à la version v30.0 ou à la plus récente et vérifiez votre paramètre -whitelist.
Mon avis : c’est le meilleur exemple de divulgation responsable — corriger d’abord, laisser tout le monde faire la mise à jour, puis rendre le problème public. C’est pour cela que Bitcoin a survécu pendant 17 ans.
Qu’en pensez-vous ?
Le délai de 13 mois de Bitcoin Core était-il justifié ou aurait-il fallu divulguer le problème plus tôt ? Écrivez JUSTIFIÉ ou INJUSTIFIÉ dans les commentaires.
#Bitcoin #BTC #BitcoinCore #Security #BinanceSquare
Bitcoin n’a PAS été piraté — mais un très gros bug a été découvert !
Que s’est-il passé ? (Divulgation : 10 nov. 2026)
Bitcoin Core a révélé 3 failles de sécurité qui avaient déjà été corrigées en octobre 2025, mais qui ne sont rendues publiques que maintenant — après la fin de vie de la version vulnérable 29.x, le 27 oct. 2026.
Le bug le plus important — CVE-2025-62860 (bug Tor) :
Gravité moyenne
Le problème était le suivant :
Si le paramètre non défini par défaut -whitelist était activé sur votre nœud et incluait l’adresse IP de votre daemon Tor local, alors...
Chaque pair Tor entrant était AUTOMATIQUEMENT considéré comme fiable / autorisé par la liste blanche !
Pourquoi ? Parce que Tor masque l’origine, chaque connexion Tor semblait provenir de votre propre ordinateur.
Qu’est-ce que cela signifiait ?
Un pair autorisé par la liste blanche bénéficiait de ces permissions spéciales :
Pouvait contourner les limites anti-DoSPouvait contourner les protections contre les fuites de confidentialité
C’était comme donner à un inconnu l’accès à une porte réservée au personnel !
Combien de nœuds étaient concernés ?
Bitcoin Core a déclaré : « Des milliers de nœuds du mainnet joignables autorisant toutes les connexions Tor entrantes »
Le 11 nov., instantané de NodeWitness : sur 8 384 nœuds Tor Core, 1 584 (18,9 %) utilisaient encore d’anciennes versions sans le correctif.
Les 2 autres bugs :
CVE-2025-62861 (gravité ÉLEVÉE) : les nœuds de minage ne pouvaient pas créer de modèles de blocs — un mineur pouvait rester bloqué lors d’une réorganisation.
CVE-2025-62859 (gravité moyenne) : bug de traitement des blocs compacts.
Quand le problème a-t-il été corrigé ?
v30.0 : 10 oct. 2025
v29.2 : 14 oct. 2025
v28.3 : 20 oct. 2025
Le plus important — NE PANIQUEZ PAS :
Aucune pièce n’a été perdueAucun portefeuille n’a été piratéLe prix du Bitcoin n’a PAS baissé à cause de celaSeuls les nœuds qui utilisaient le paramètre -whitelist étaient concernés — les nœuds utilisant la configuration par défaut étaient en sécurité.
Actions pour les opérateurs de nœuds :
Si vous exploitez un nœud sur Tor, passez à la version v30.0 ou à la plus récente et vérifiez votre paramètre -whitelist.
Mon avis : c’est le meilleur exemple de divulgation responsable — corriger d’abord, laisser tout le monde faire la mise à jour, puis rendre le problème public. C’est pour cela que Bitcoin a survécu pendant 17 ans.
Qu’en pensez-vous ?
Le délai de 13 mois de Bitcoin Core était-il justifié ou aurait-il fallu divulguer le problème plus tôt ? Écrivez JUSTIFIÉ ou INJUSTIFIÉ dans les commentaires.
#Bitcoin #BTC #BitcoinCore #Security #BinanceSquare