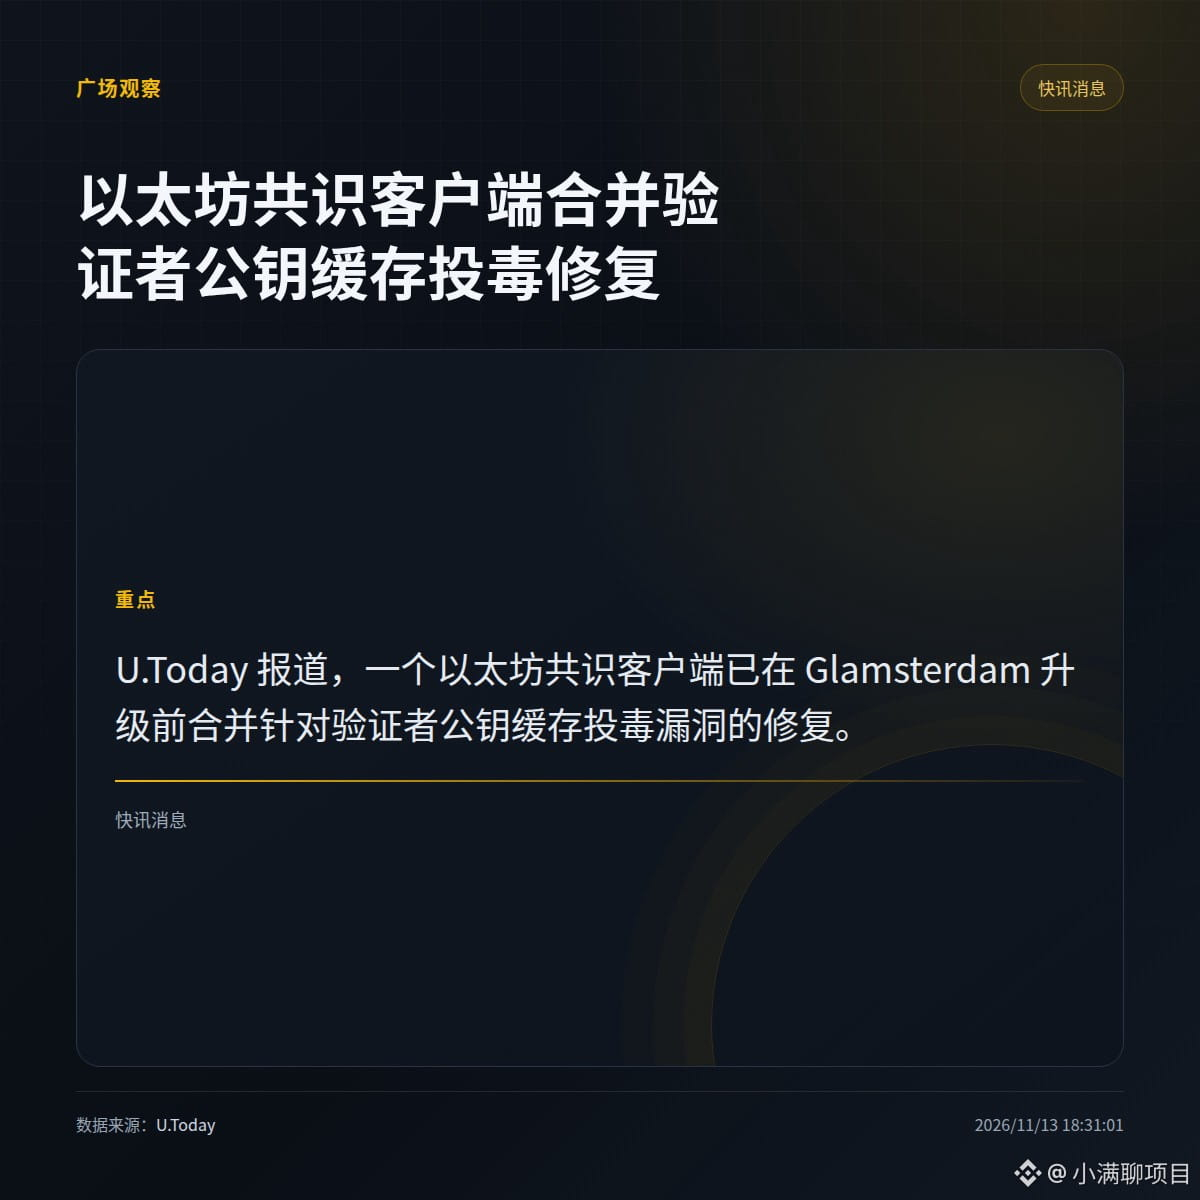
Un client de consensus Ethereum a intégré un correctif visant spécifiquement un problème d’empoisonnement du cache des clés publiques des validateurs.
Selon U.Today, ce correctif a été intégré avant la mise à niveau Glamsterdam. La source mentionne seulement « un client de consensus Ethereum », sans préciser son nom ni révéler le mode de déclenchement exact de la vulnérabilité, son ampleur ou si des nœuds ont déjà été touchés.
· Il est confirmé que le correctif a été intégré avant la mise à niveau Glamsterdam ; la source ne détaille ni le mécanisme précis de l’empoisonnement ni la gravité de ses conséquences.
· Il reste à vérifier dans quelles versions des clients ce correctif sera inclus et si le calendrier de la mise à niveau Glamsterdam sera modifié en conséquence.
Quel journal des modifications d’un client de consensus consulteriez-vous en premier ?
$ETH
Selon U.Today, ce correctif a été intégré avant la mise à niveau Glamsterdam. La source mentionne seulement « un client de consensus Ethereum », sans préciser son nom ni révéler le mode de déclenchement exact de la vulnérabilité, son ampleur ou si des nœuds ont déjà été touchés.
· Il est confirmé que le correctif a été intégré avant la mise à niveau Glamsterdam ; la source ne détaille ni le mécanisme précis de l’empoisonnement ni la gravité de ses conséquences.
· Il reste à vérifier dans quelles versions des clients ce correctif sera inclus et si le calendrier de la mise à niveau Glamsterdam sera modifié en conséquence.
Quel journal des modifications d’un client de consensus consulteriez-vous en premier ?
$ETH