48 personnes vérifiées, 3 portefeuilles froids confirmés avec une carte destinée à voler les phrases de récupération
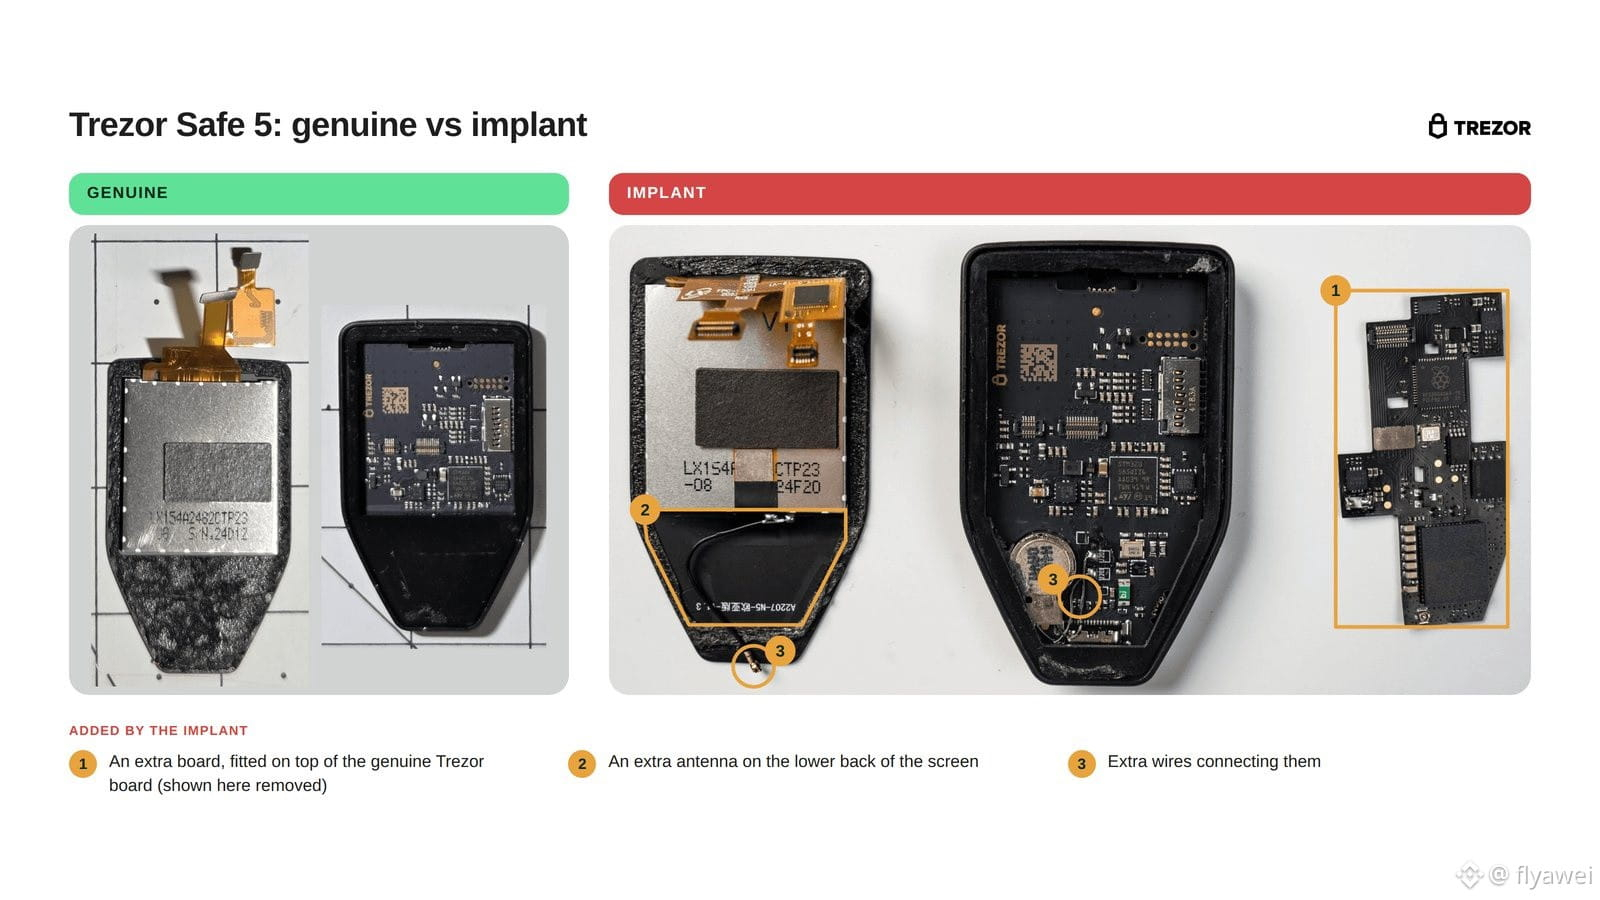
Trezor a publié hier soir les résultats de son enquête. Le laboratoire a démonté un Safe 5 signalé, auquel s’ajoutent les photos de l’intérieur de deux appareils envoyées par leurs utilisateurs. Au total, trois portefeuilles froids contenaient une carte électronique capable de voler les phrases de récupération. Les trois appareils avaient été achetés entre le 20 août et le 23 septembre 2026 auprès du revendeur d’Asie du Sud-Est CryptoBilis.
Après le signalement d’octobre, la marque a demandé aux personnes ayant acheté un appareil chez ce revendeur de la contacter. Jusqu’à présent, 48 personnes ont répondu. Leurs appareils sont encore en cours d’examen au laboratoire ou de vérification à partir de photos de l’intérieur. Trezor a également contrôlé les appareils vendus par d’autres revendeurs de la même région : aucune manipulation n’a été détectée, et aucun autre modèle n’a été touché. Les propriétaires des trois appareils ont tous indiqué qu’ils n’avaient pas perdu de fonds.
Le 11 novembre, Trezor a publié le firmware 2.13.1. Selon la marque, une fois installé, il empêche les cartes implantées de récupérer le contenu affiché à l’écran. Mais si la phrase de récupération a déjà été transmise, cette mise à jour ne peut pas y remédier. Les personnes ayant acheté un appareil chez ce revendeur doivent donc transférer leurs cryptomonnaies vers un nouveau portefeuille créé avec une nouvelle phrase de récupération. Toute personne ayant acheté un modèle chez ce revendeur depuis mars 2026 peut contacter Trezor pour obtenir un appareil de remplacement. Le réseau de revendeurs a également été réduit d’environ 80 %.
Cette carte était glissée entre la carte mère et l’écran. Elle se contente de voler des informations, sans les modifier. Dès qu’une phrase de récupération ou une phrase secrète apparaît à l’écran, elle l’enregistre, la chiffre, puis l’envoie au serveur de l’attaquant via le réseau mobile. Si elle ne parvient pas à se connecter, elle la stocke et réessaie sans cesse.
À mon avis, le danger se situe toujours au niveau de l’approvisionnement. Trezor a précisé le nombre d’appareils concernés et publié un correctif, mais les personnes qui en ont acheté un ne doivent pas se contenter de mettre à jour le firmware.
Pour les débutants : mieux vaut observer et se renseigner avant d’agir. Pour acheter des cryptos, n’achetez que du $BTC
Trezor a publié hier soir les résultats de son enquête. Le laboratoire a démonté un Safe 5 signalé, auquel s’ajoutent les photos de l’intérieur de deux appareils envoyées par leurs utilisateurs. Au total, trois portefeuilles froids contenaient une carte électronique capable de voler les phrases de récupération. Les trois appareils avaient été achetés entre le 20 août et le 23 septembre 2026 auprès du revendeur d’Asie du Sud-Est CryptoBilis.
Après le signalement d’octobre, la marque a demandé aux personnes ayant acheté un appareil chez ce revendeur de la contacter. Jusqu’à présent, 48 personnes ont répondu. Leurs appareils sont encore en cours d’examen au laboratoire ou de vérification à partir de photos de l’intérieur. Trezor a également contrôlé les appareils vendus par d’autres revendeurs de la même région : aucune manipulation n’a été détectée, et aucun autre modèle n’a été touché. Les propriétaires des trois appareils ont tous indiqué qu’ils n’avaient pas perdu de fonds.
Le 11 novembre, Trezor a publié le firmware 2.13.1. Selon la marque, une fois installé, il empêche les cartes implantées de récupérer le contenu affiché à l’écran. Mais si la phrase de récupération a déjà été transmise, cette mise à jour ne peut pas y remédier. Les personnes ayant acheté un appareil chez ce revendeur doivent donc transférer leurs cryptomonnaies vers un nouveau portefeuille créé avec une nouvelle phrase de récupération. Toute personne ayant acheté un modèle chez ce revendeur depuis mars 2026 peut contacter Trezor pour obtenir un appareil de remplacement. Le réseau de revendeurs a également été réduit d’environ 80 %.
Cette carte était glissée entre la carte mère et l’écran. Elle se contente de voler des informations, sans les modifier. Dès qu’une phrase de récupération ou une phrase secrète apparaît à l’écran, elle l’enregistre, la chiffre, puis l’envoie au serveur de l’attaquant via le réseau mobile. Si elle ne parvient pas à se connecter, elle la stocke et réessaie sans cesse.
À mon avis, le danger se situe toujours au niveau de l’approvisionnement. Trezor a précisé le nombre d’appareils concernés et publié un correctif, mais les personnes qui en ont acheté un ne doivent pas se contenter de mettre à jour le firmware.
Pour les débutants : mieux vaut observer et se renseigner avant d’agir. Pour acheter des cryptos, n’achetez que du $BTC