Le revendeur a trafiqué les appareils : le firmware n’a vraiment pas à porter le chapeau.
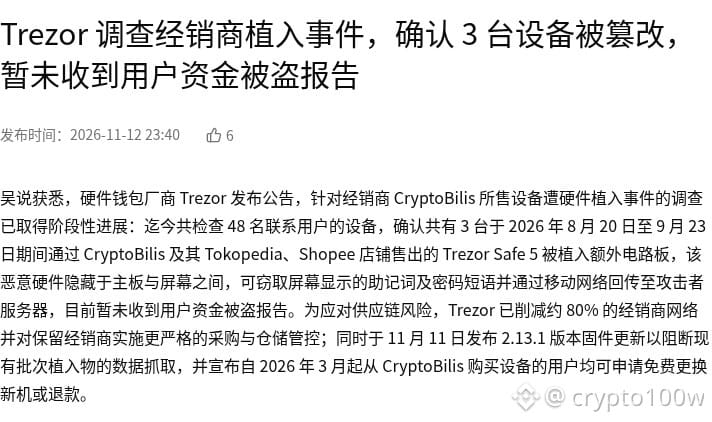
Trezor a publié les résultats intermédiaires de son enquête sur l’implantation de composants matériels dans des appareils vendus par le revendeur CryptoBilis. Sur les appareils de 48 utilisateurs ayant pris contact de leur propre initiative, 3 ont été confirmés comme ayant été modifiés par un tiers en 2026. Aucun vol de fonds n’a été signalé à ce jour. Selon les informations rapportées, les appareils concernés sont des Trezor Safe 5 vendus entre le 20 août et le 23 septembre 2026 par CryptoBilis et ses boutiques Tokopedia et Shopee. Une carte électronique malveillante, dissimulée entre la carte mère et l’écran, peut dérober la phrase de récupération et la phrase secrète, puis les transmettre via le réseau mobile. Trezor a réduit d’environ 80 % son réseau de revendeurs et publié le 11 novembre la mise à jour du firmware version 2.13.1. Selon l’annonce, les personnes ayant acheté un appareil auprès de CryptoBilis à partir de mars 2026 peuvent demander gratuitement un remplacement ou un remboursement.
À mon avis, il s’agit d’une attaque de la chaîne d’approvisionnement : le risque ne vient pas du firmware de Trezor, mais du fait que des revendeurs secondaires ont trafiqué les appareils après les avoir reçus. Pour les détenteurs, la mesure la plus concrète est la suivante : si vous avez acheté un portefeuille matériel auprès d’un canal non officiel, n’utilisez pas la phrase de récupération fournie dans l’emballage. Générez-en une nouvelle sur l’appareil et vérifiez la signature du firmware. Si vous avez déjà utilisé une phrase de récupération préinstallée, il est recommandé de transférer immédiatement vos actifs vers un nouveau portefeuille et de rendre inutilisable l’ancienne phrase.
Scénario 1 : si les investigations s’étendent et que la méthode de falsification est révélée, la confiance dans la sécurité de l’autogarde continuera d’être mise à mal. Scénario 2 : si l’enquête officielle et l’absence de pertes financières montrent que l’impact est resté limité, le climat pourrait progressivement s’apaiser. Qu’est-ce qui vous préoccupe le plus : le resserrement de la liste des revendeurs ou la capacité de la mise à jour du firmware à neutraliser complètement les implants présents dans les lots déjà distribués ?
Source : Wu Shuo
Illustration 1 : Trezor confirme que 3 appareils de revendeur ont été modifiés matériellement · Capture d’écran de la page source
Source de l’image : https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852
Trezor a publié les résultats intermédiaires de son enquête sur l’implantation de composants matériels dans des appareils vendus par le revendeur CryptoBilis. Sur les appareils de 48 utilisateurs ayant pris contact de leur propre initiative, 3 ont été confirmés comme ayant été modifiés par un tiers en 2026. Aucun vol de fonds n’a été signalé à ce jour. Selon les informations rapportées, les appareils concernés sont des Trezor Safe 5 vendus entre le 20 août et le 23 septembre 2026 par CryptoBilis et ses boutiques Tokopedia et Shopee. Une carte électronique malveillante, dissimulée entre la carte mère et l’écran, peut dérober la phrase de récupération et la phrase secrète, puis les transmettre via le réseau mobile. Trezor a réduit d’environ 80 % son réseau de revendeurs et publié le 11 novembre la mise à jour du firmware version 2.13.1. Selon l’annonce, les personnes ayant acheté un appareil auprès de CryptoBilis à partir de mars 2026 peuvent demander gratuitement un remplacement ou un remboursement.
À mon avis, il s’agit d’une attaque de la chaîne d’approvisionnement : le risque ne vient pas du firmware de Trezor, mais du fait que des revendeurs secondaires ont trafiqué les appareils après les avoir reçus. Pour les détenteurs, la mesure la plus concrète est la suivante : si vous avez acheté un portefeuille matériel auprès d’un canal non officiel, n’utilisez pas la phrase de récupération fournie dans l’emballage. Générez-en une nouvelle sur l’appareil et vérifiez la signature du firmware. Si vous avez déjà utilisé une phrase de récupération préinstallée, il est recommandé de transférer immédiatement vos actifs vers un nouveau portefeuille et de rendre inutilisable l’ancienne phrase.
Scénario 1 : si les investigations s’étendent et que la méthode de falsification est révélée, la confiance dans la sécurité de l’autogarde continuera d’être mise à mal. Scénario 2 : si l’enquête officielle et l’absence de pertes financières montrent que l’impact est resté limité, le climat pourrait progressivement s’apaiser. Qu’est-ce qui vous préoccupe le plus : le resserrement de la liste des revendeurs ou la capacité de la mise à jour du firmware à neutraliser complètement les implants présents dans les lots déjà distribués ?
Source : Wu Shuo
Illustration 1 : Trezor confirme que 3 appareils de revendeur ont été modifiés matériellement · Capture d’écran de la page source
Source de l’image : https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852