Vous ouvrez le « site officiel » que vous utilisez d’habitude, et une fenêtre d’autorisation apparaît soudainement : il faut signer pour continuer. Vous signez ou vous quittez la page ?
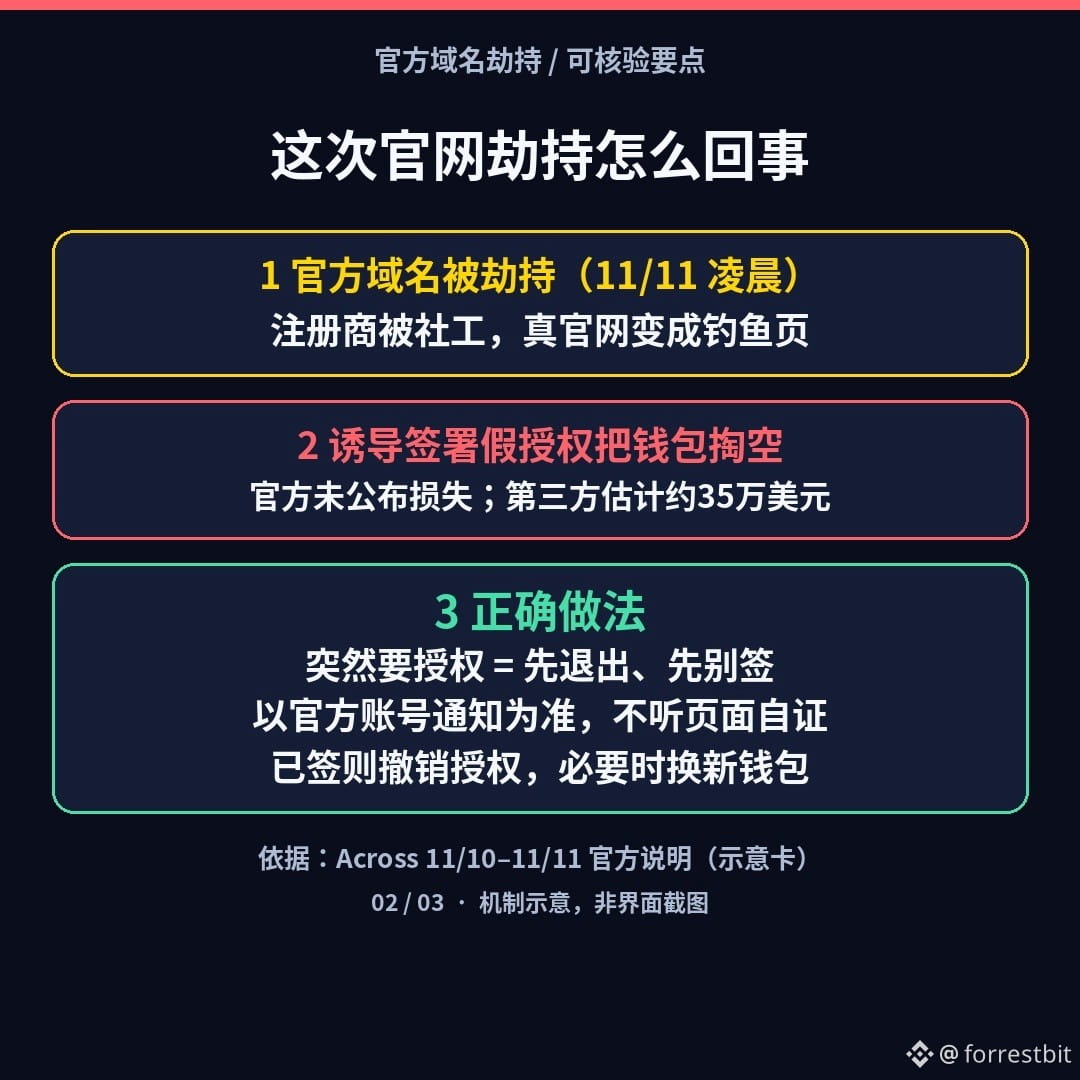
Ce n’est pas simplement une histoire de faux site. Le 11 novembre, au petit matin, heure de Pékin, le domaine officiel across.to du protocole cross-chain Across a été détourné. En manipulant le registrar Namecheap par ingénierie sociale, les attaquants ont pris le contrôle du véritable domaine, transformé le site officiel en page de phishing et incité les utilisateurs à signer de fausses autorisations de jetons. L’équipe a indiqué avoir reçu une alerte et commencé à mettre le site hors ligne en environ 15 minutes. L’organisation de réponse aux incidents de sécurité SEAL911 a signalé le site comme étant du phishing auprès des principaux portefeuilles, puis Cloudflare a supprimé les enregistrements DNS. Across n’a publié ni le montant total des pertes ni le nombre de personnes touchées ; la plateforme de sécurité tierce GoPlus estime les pertes des utilisateurs à environ 350 000 dollars. Le 11 novembre au matin, heure de Pékin, Across a annoncé avoir récupéré le domaine et rétabli le système. L’équipe a indiqué que les utilisateurs touchés seraient indemnisés et qu’un compte rendu complet serait publié ultérieurement.
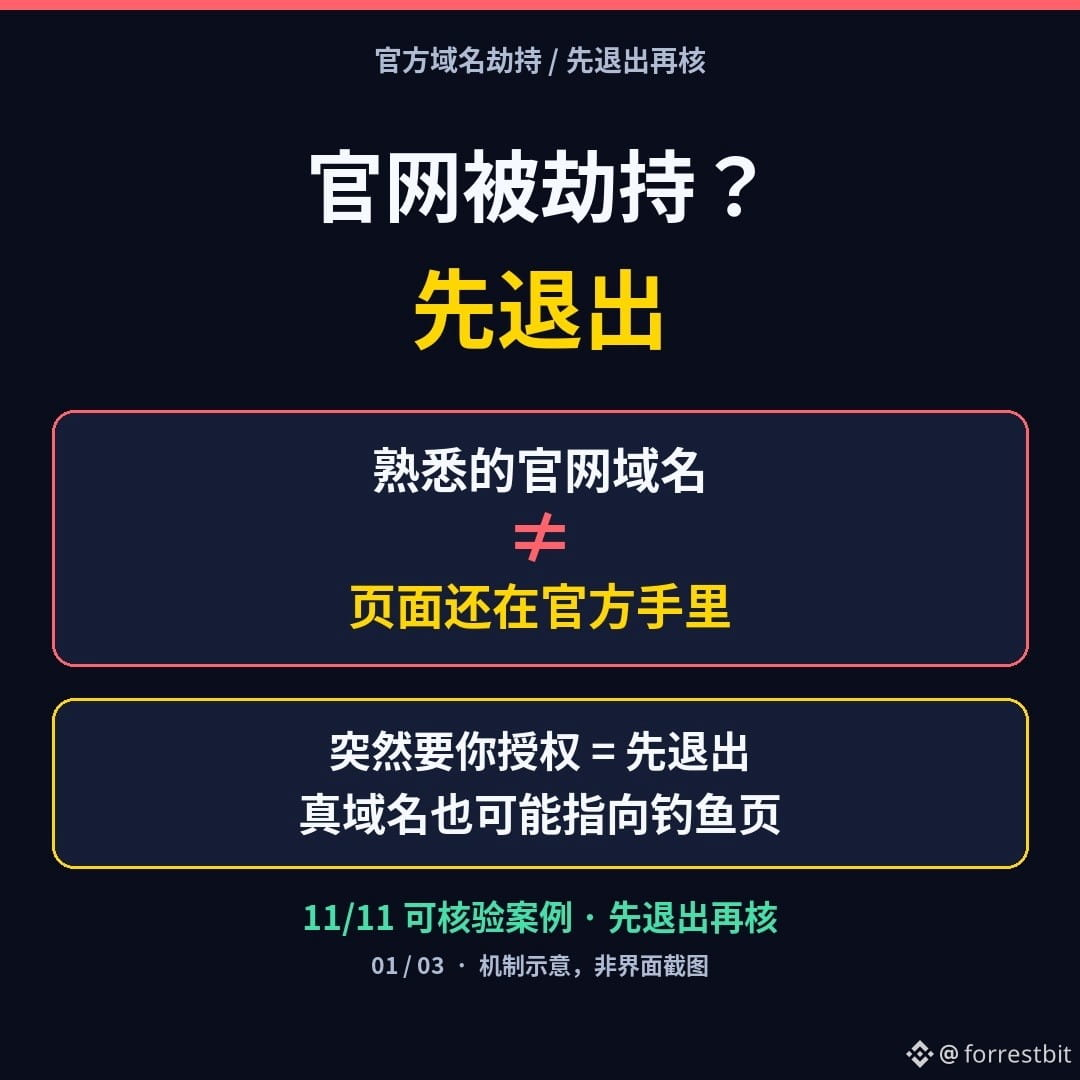
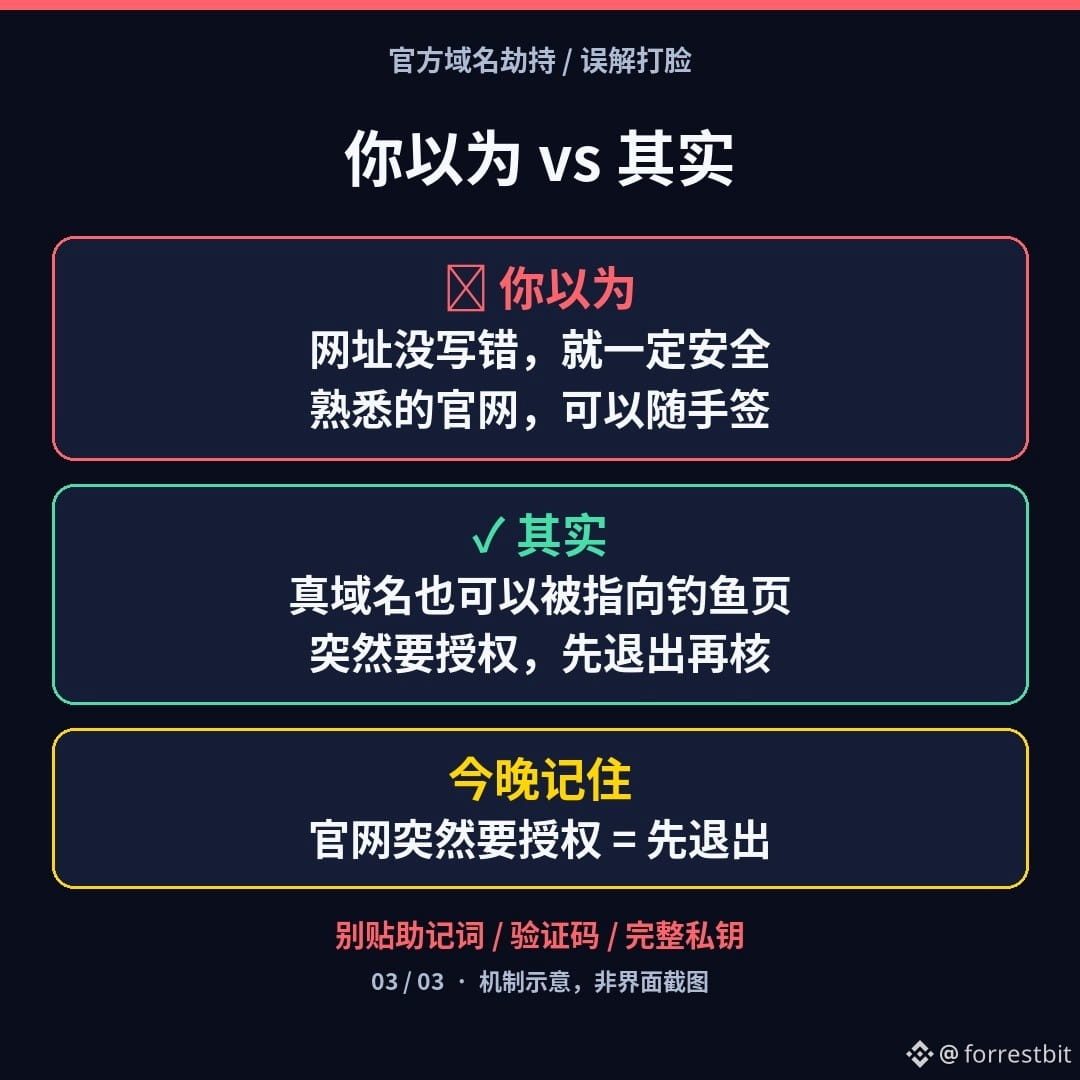
Retenez ces signaux d’alerte : ① le « site officiel » que vous connaissez vous demande soudainement une autorisation ou une signature ② votre portefeuille ou votre navigateur affiche un avertissement de phishing ③ un compte officiel vous demande de ne pas visiter le site ou de ne pas signer. En bref : même si le nom de domaine est identique, cela ne signifie pas que la page est toujours sous le contrôle de l’équipe officielle. Si le registrar est manipulé par ingénierie sociale, même le véritable site officiel peut renvoyer vers une page de phishing.
Vous pensez que « si l’adresse est correcte, c’est forcément sûr » ? Pourtant, cette fois, c’est le domaine officiel lui-même qui a été modifié. Voici trois choses à faire ce soir :
1)Si une page vous demande soudainement une autorisation ou une signature, quittez-la d’abord et ne signez pas.
2)Fiez-vous aux comptes officiels que vous suivez habituellement ou aux notifications dans l’application ; ne croyez pas une page qui affirme elle-même être « officielle ».
3)Si vous avez déjà signé : révoquez les autorisations suspectes dans votre portefeuille. Si quelque chose vous semble anormal, créez un nouveau portefeuille sur un appareil sûr et transférez-y vos actifs.
Ce n’est pas un nouveau piratage de Binance, et personne ne vous demande d’installer un quelconque « correctif officiel ». Le site officiel de n’importe quel projet peut être exposé à ce type de risque.
Qu’est-ce qui vous inquiète le plus : A) ouvrir un site officiel que vous connaissez et vous voir demander une autorisation, ou B) signer machinalement parce que « le domaine est authentique » ? Choisissez une réponse dans les commentaires (ne publiez pas votre phrase de récupération ni vos codes de vérification).
(Contenu à visée pédagogique, ne constituant pas un conseil en investissement. Je ne fais pas de trading et ne donne pas de signaux d’achat. Informations rapportées d’après les déclarations officielles d’Across du 10–11 novembre, ainsi que des articles publics de The Block, Cointelegraph et d’autres médias ; l’estimation des pertes à environ 350 000 dollars provient de GoPlus, une source tierce. Le compte rendu officiel ultérieur fera foi. Ce contenu a été généré avec l’aide de l’IA, puis revu par un humain.)
$BNB $BTC
#加密安全 #防诈骗 #VulgarisationWeb3
Ce n’est pas simplement une histoire de faux site. Le 11 novembre, au petit matin, heure de Pékin, le domaine officiel across.to du protocole cross-chain Across a été détourné. En manipulant le registrar Namecheap par ingénierie sociale, les attaquants ont pris le contrôle du véritable domaine, transformé le site officiel en page de phishing et incité les utilisateurs à signer de fausses autorisations de jetons. L’équipe a indiqué avoir reçu une alerte et commencé à mettre le site hors ligne en environ 15 minutes. L’organisation de réponse aux incidents de sécurité SEAL911 a signalé le site comme étant du phishing auprès des principaux portefeuilles, puis Cloudflare a supprimé les enregistrements DNS. Across n’a publié ni le montant total des pertes ni le nombre de personnes touchées ; la plateforme de sécurité tierce GoPlus estime les pertes des utilisateurs à environ 350 000 dollars. Le 11 novembre au matin, heure de Pékin, Across a annoncé avoir récupéré le domaine et rétabli le système. L’équipe a indiqué que les utilisateurs touchés seraient indemnisés et qu’un compte rendu complet serait publié ultérieurement.
Retenez ces signaux d’alerte : ① le « site officiel » que vous connaissez vous demande soudainement une autorisation ou une signature ② votre portefeuille ou votre navigateur affiche un avertissement de phishing ③ un compte officiel vous demande de ne pas visiter le site ou de ne pas signer. En bref : même si le nom de domaine est identique, cela ne signifie pas que la page est toujours sous le contrôle de l’équipe officielle. Si le registrar est manipulé par ingénierie sociale, même le véritable site officiel peut renvoyer vers une page de phishing.
Vous pensez que « si l’adresse est correcte, c’est forcément sûr » ? Pourtant, cette fois, c’est le domaine officiel lui-même qui a été modifié. Voici trois choses à faire ce soir :
1)Si une page vous demande soudainement une autorisation ou une signature, quittez-la d’abord et ne signez pas.
2)Fiez-vous aux comptes officiels que vous suivez habituellement ou aux notifications dans l’application ; ne croyez pas une page qui affirme elle-même être « officielle ».
3)Si vous avez déjà signé : révoquez les autorisations suspectes dans votre portefeuille. Si quelque chose vous semble anormal, créez un nouveau portefeuille sur un appareil sûr et transférez-y vos actifs.
Ce n’est pas un nouveau piratage de Binance, et personne ne vous demande d’installer un quelconque « correctif officiel ». Le site officiel de n’importe quel projet peut être exposé à ce type de risque.
Qu’est-ce qui vous inquiète le plus : A) ouvrir un site officiel que vous connaissez et vous voir demander une autorisation, ou B) signer machinalement parce que « le domaine est authentique » ? Choisissez une réponse dans les commentaires (ne publiez pas votre phrase de récupération ni vos codes de vérification).
(Contenu à visée pédagogique, ne constituant pas un conseil en investissement. Je ne fais pas de trading et ne donne pas de signaux d’achat. Informations rapportées d’après les déclarations officielles d’Across du 10–11 novembre, ainsi que des articles publics de The Block, Cointelegraph et d’autres médias ; l’estimation des pertes à environ 350 000 dollars provient de GoPlus, une source tierce. Le compte rendu officiel ultérieur fera foi. Ce contenu a été généré avec l’aide de l’IA, puis revu par un humain.)
$BNB $BTC
#加密安全 #防诈骗 #VulgarisationWeb3