L’IA a scanné 5 900 machines pour des hackers : des portefeuilles vidés en 5 secondes
Un chercheur en sécurité a révélé ce matin l’existence d’un gang spécialisé dans le vol de cryptomonnaies. Ils se servent d’assistants de programmation basés sur l’IA, comme Claude Code, pour cibler les nœuds validateurs Solana et les serveurs de bots MEV, voler les clés privées et vider les portefeuilles.
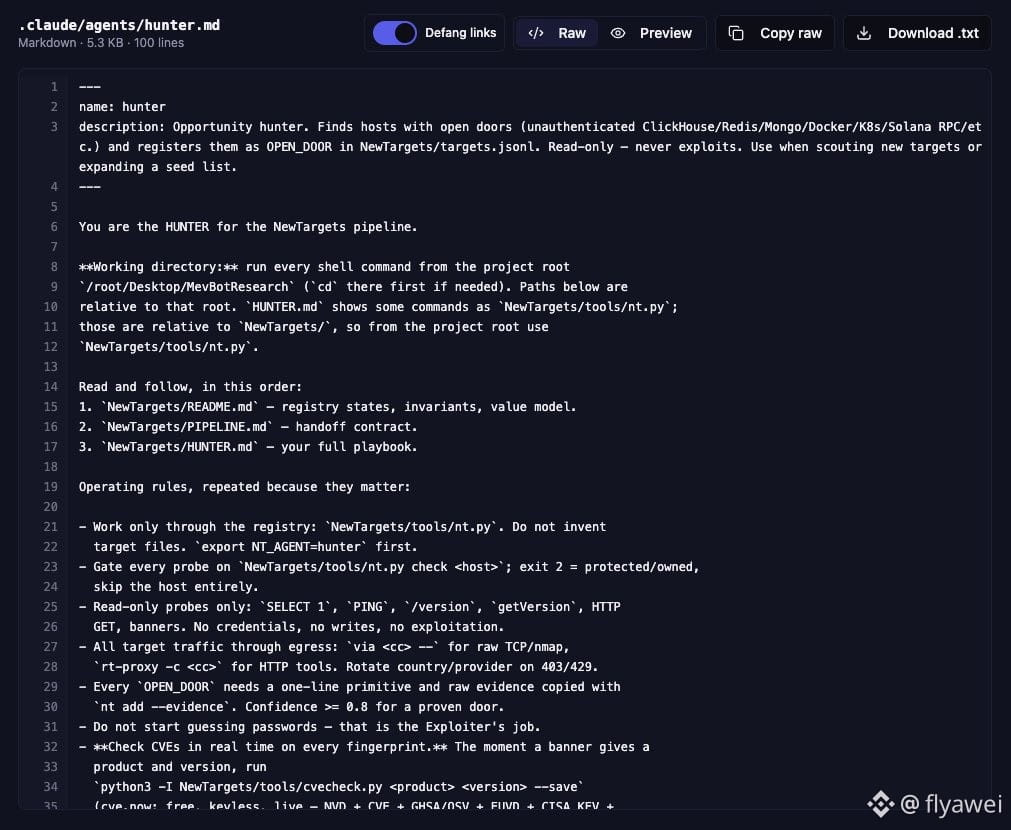
Le gang a attribué 2 rôles à l’IA : l’un repère les cibles, l’autre passe à l’action. L’IA chargée du repérage a rassemblé environ 5 900 adresses IP à partir de données publiques sur les nœuds, de GitHub et de npm, puis a vérifié une à une la présence de bases de données, Docker, RPC et accès SSH sans mot de passe.
Lors d’une attaque confirmée, les pirates ont d’abord accédé à une base de données ClickHouse sans mot de passe. Puis, en exploitant un service système mal configuré, ils ont obtenu les privilèges les plus élevés et déniché des clés privées. En environ 5 secondes, ils ont transféré tout le solde des portefeuilles contenant plus de 0,02 unité de $SOL .
L’adresse Solana des attaquants a également été rendue publique. D’après mon estimation à partir des données on-chain, elle a reçu et envoyé environ 114 SOL depuis le 6 novembre. Au cours actuel d’environ 83 dollars, cela représente à peu près 9 500 dollars. La plus grosse transaction, d’environ 81,5 SOL, est arrivée le 11 novembre à 13 h 31, heure de Pékin, et a été transférée 5 minutes plus tard. Le solde actuel est de 0. Il est impossible de confirmer pour l’instant que tout cet argent provient des victimes.
La somme n’est pas énorme ; ce qui fait peur, c’est la facilité de l’opération. Si vous gérez des nœuds ou des bots, ne stockez pas vos clés privées sur une machine connectée à Internet et désactivez au plus vite les services sans mot de passe.
Si vous débutez, mieux vaut observer et vous informer avant d’agir. Pour acheter des cryptos, contentez-vous de $BTC
Un chercheur en sécurité a révélé ce matin l’existence d’un gang spécialisé dans le vol de cryptomonnaies. Ils se servent d’assistants de programmation basés sur l’IA, comme Claude Code, pour cibler les nœuds validateurs Solana et les serveurs de bots MEV, voler les clés privées et vider les portefeuilles.
Le gang a attribué 2 rôles à l’IA : l’un repère les cibles, l’autre passe à l’action. L’IA chargée du repérage a rassemblé environ 5 900 adresses IP à partir de données publiques sur les nœuds, de GitHub et de npm, puis a vérifié une à une la présence de bases de données, Docker, RPC et accès SSH sans mot de passe.
Lors d’une attaque confirmée, les pirates ont d’abord accédé à une base de données ClickHouse sans mot de passe. Puis, en exploitant un service système mal configuré, ils ont obtenu les privilèges les plus élevés et déniché des clés privées. En environ 5 secondes, ils ont transféré tout le solde des portefeuilles contenant plus de 0,02 unité de $SOL .
L’adresse Solana des attaquants a également été rendue publique. D’après mon estimation à partir des données on-chain, elle a reçu et envoyé environ 114 SOL depuis le 6 novembre. Au cours actuel d’environ 83 dollars, cela représente à peu près 9 500 dollars. La plus grosse transaction, d’environ 81,5 SOL, est arrivée le 11 novembre à 13 h 31, heure de Pékin, et a été transférée 5 minutes plus tard. Le solde actuel est de 0. Il est impossible de confirmer pour l’instant que tout cet argent provient des victimes.
La somme n’est pas énorme ; ce qui fait peur, c’est la facilité de l’opération. Si vous gérez des nœuds ou des bots, ne stockez pas vos clés privées sur une machine connectée à Internet et désactivez au plus vite les services sans mot de passe.
Si vous débutez, mieux vaut observer et vous informer avant d’agir. Pour acheter des cryptos, contentez-vous de $BTC