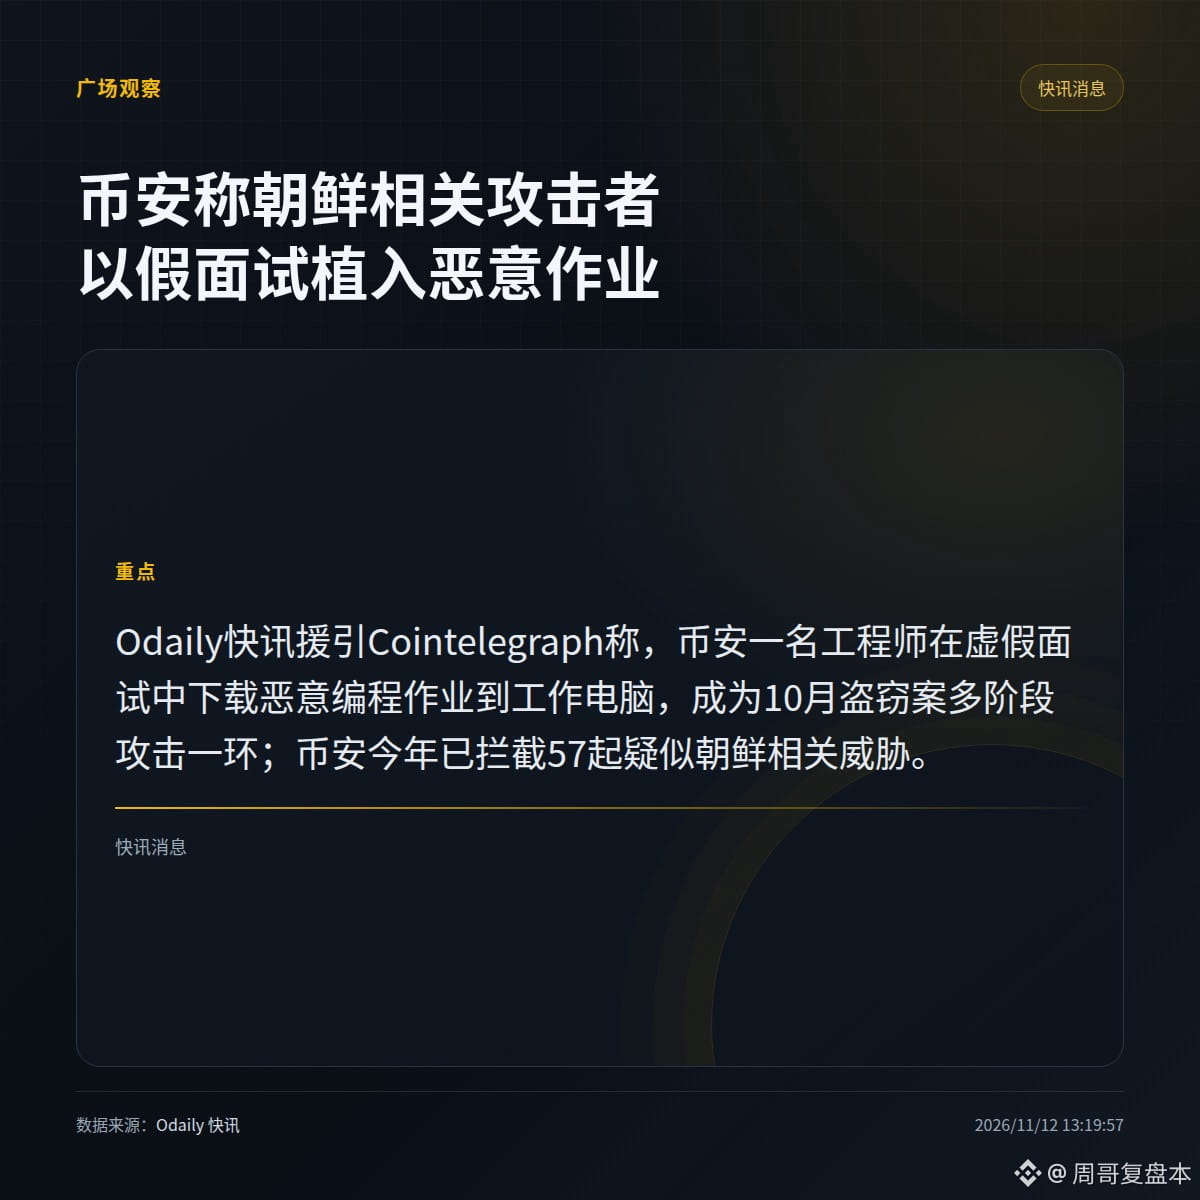
Binance a déjoué cette année 57 cybermenaces présumées liées à la Corée du Nord, soit environ une tous les cinq jours.
Selon un article de Cointelegraph cité par Odaily, le responsable de la sécurité de Binance, Jimmy Su, avait averti lors d’un entretien en juillet que de faux entretiens d’embauche pouvaient inciter des employés à exécuter du code malveillant sur leurs appareils professionnels, permettant ainsi de prendre le contrôle de ces appareils, de voler des identifiants et de pénétrer le réseau interne. En septembre, un ingénieur logiciel de Binance a téléchargé un exercice de programmation malveillant sur son ordinateur professionnel dans le cadre d’un faux entretien ; selon l’enquête préliminaire de Binance, cet incident faisait partie d’une attaque en plusieurs étapes liée au vol survenu en octobre. L’enquête indique également que le programme d’installation a échappé aux outils de sécurité des terminaux grâce à des techniques d’évasion, notamment l’obfuscation. Après les faits, Binance a déclaré avoir renforcé le contrôle des appareils et des accès, reconstruit les systèmes de portefeuilles concernés ainsi que ses outils d’IA internes, et accru ses investissements dans la protection des terminaux et la sécurité des environnements de développement.
· L’avertissement a été donné en juillet, l’incident a eu lieu en septembre et le vol en octobre : cet ordre chronologique peut être vérifié.
· L’affirmation selon laquelle l’attaque a contourné les outils de sécurité des terminaux provient de l’enquête menée par la suite par Binance et constitue donc la conclusion de l’entreprise seule.
Dans votre équipe, les évaluations techniques permettent-elles d’exécuter directement des programmes sur les ordinateurs professionnels ?
Selon un article de Cointelegraph cité par Odaily, le responsable de la sécurité de Binance, Jimmy Su, avait averti lors d’un entretien en juillet que de faux entretiens d’embauche pouvaient inciter des employés à exécuter du code malveillant sur leurs appareils professionnels, permettant ainsi de prendre le contrôle de ces appareils, de voler des identifiants et de pénétrer le réseau interne. En septembre, un ingénieur logiciel de Binance a téléchargé un exercice de programmation malveillant sur son ordinateur professionnel dans le cadre d’un faux entretien ; selon l’enquête préliminaire de Binance, cet incident faisait partie d’une attaque en plusieurs étapes liée au vol survenu en octobre. L’enquête indique également que le programme d’installation a échappé aux outils de sécurité des terminaux grâce à des techniques d’évasion, notamment l’obfuscation. Après les faits, Binance a déclaré avoir renforcé le contrôle des appareils et des accès, reconstruit les systèmes de portefeuilles concernés ainsi que ses outils d’IA internes, et accru ses investissements dans la protection des terminaux et la sécurité des environnements de développement.
· L’avertissement a été donné en juillet, l’incident a eu lieu en septembre et le vol en octobre : cet ordre chronologique peut être vérifié.
· L’affirmation selon laquelle l’attaque a contourné les outils de sécurité des terminaux provient de l’enquête menée par la suite par Binance et constitue donc la conclusion de l’entreprise seule.
Dans votre équipe, les évaluations techniques permettent-elles d’exécuter directement des programmes sur les ordinateurs professionnels ?