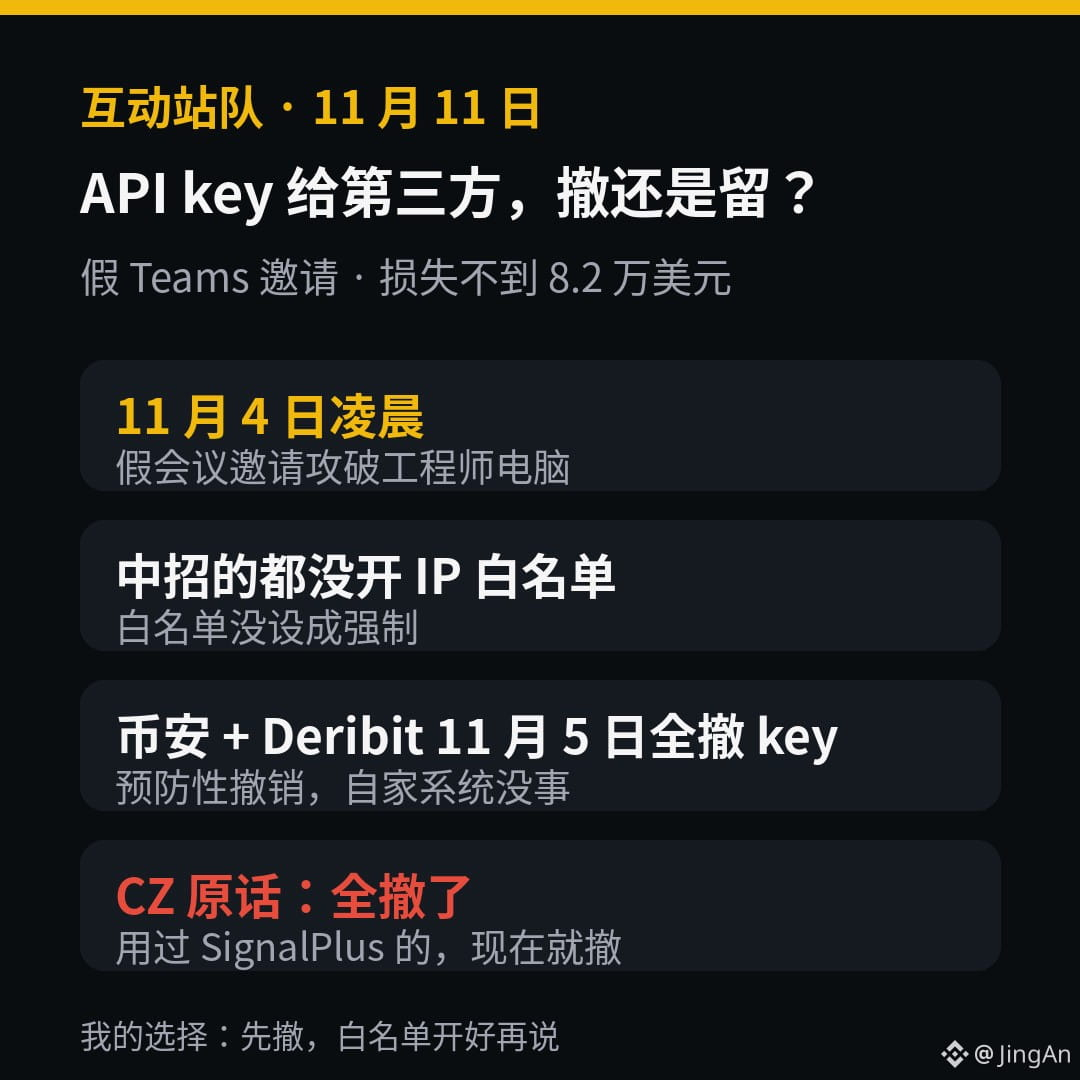
Déclaration de CZ : Si vous avez utilisé SignalPlus, révoquez immédiatement toutes vos clés API.
Dans la nuit du 4 novembre, des pirates ont pris le contrôle du compte Telegram d’un fournisseur de SignalPlus.
Se faisant passer pour une connaissance, ils ont envoyé à un ingénieur une fausse invitation à une réunion Teams.
Dès que l’ordinateur de l’ingénieur a été compromis, ils ont pénétré dans le réseau interne.
Les pertes s’élèvent à moins de 82 000 dollars ; SignalPlus dit qu’elle remboursera intégralement.
Le 5 novembre, Binance ($BNB ) et Deribit ont révoqué toutes les clés SignalPlus, par précaution.
Le point crucial : tous les comptes compromis n’avaient pas activé la liste blanche d’adresses IP.
SignalPlus l’a reconnu : l’activation de cette liste blanche n’était pas obligatoire.
Révoquer :
Une fois les clés révoquées, les robots, le copy trading et les outils de suivi des marchés s’arrêtent.
Les garder :
Les outils continuent de fonctionner, mais la prochaine fois que la plateforme que vous utilisez sera visée, votre clé pourrait faire partie de celles qui seront volées.
Binance recommande trois choses : vérifiez directement vos positions et vos ordres en attente sur la plateforme ; reconnectez-vous une fois que SignalPlus aura annoncé que le problème est résolu ; activez toujours la liste blanche d’adresses IP lorsque vous configurez une clé.
Moi, je choisis de révoquer : je révoque d’abord mes clés, et je verrai ensuite pour activer la liste blanche.
Vous, vous êtes de quel côté : révoquer ou garder ?
#SécuritéAPI
Dans la nuit du 4 novembre, des pirates ont pris le contrôle du compte Telegram d’un fournisseur de SignalPlus.
Se faisant passer pour une connaissance, ils ont envoyé à un ingénieur une fausse invitation à une réunion Teams.
Dès que l’ordinateur de l’ingénieur a été compromis, ils ont pénétré dans le réseau interne.
Les pertes s’élèvent à moins de 82 000 dollars ; SignalPlus dit qu’elle remboursera intégralement.
Le 5 novembre, Binance ($BNB ) et Deribit ont révoqué toutes les clés SignalPlus, par précaution.
Le point crucial : tous les comptes compromis n’avaient pas activé la liste blanche d’adresses IP.
SignalPlus l’a reconnu : l’activation de cette liste blanche n’était pas obligatoire.
Révoquer :
Une fois les clés révoquées, les robots, le copy trading et les outils de suivi des marchés s’arrêtent.
Les garder :
Les outils continuent de fonctionner, mais la prochaine fois que la plateforme que vous utilisez sera visée, votre clé pourrait faire partie de celles qui seront volées.
Binance recommande trois choses : vérifiez directement vos positions et vos ordres en attente sur la plateforme ; reconnectez-vous une fois que SignalPlus aura annoncé que le problème est résolu ; activez toujours la liste blanche d’adresses IP lorsque vous configurez une clé.
Moi, je choisis de révoquer : je révoque d’abord mes clés, et je verrai ensuite pour activer la liste blanche.
Vous, vous êtes de quel côté : révoquer ou garder ?
#SécuritéAPI