Les agents IA sont encore impliqués dans un incident de sécurité, et cette fois, c’est au tour de NEAR AI.
Selon Decrypt et d’autres médias, le rapport d’incident publié par NEAR AI le 9 novembre confirme que, le 8 novembre, un pirate a exploité une vulnérabilité d’exécution de code à distance dans SGLang pour s’introduire dans un serveur d’inférence, puis pénétrer dans le réseau interne. Il a téléchargé les informations d’environ 100 utilisateurs (noms, adresses e-mail, etc.) et consulté les historiques de conversation de 18 agents. Les clés API de deux clients cloud ont également été exposées dans les journaux et ont depuis été révoquées.
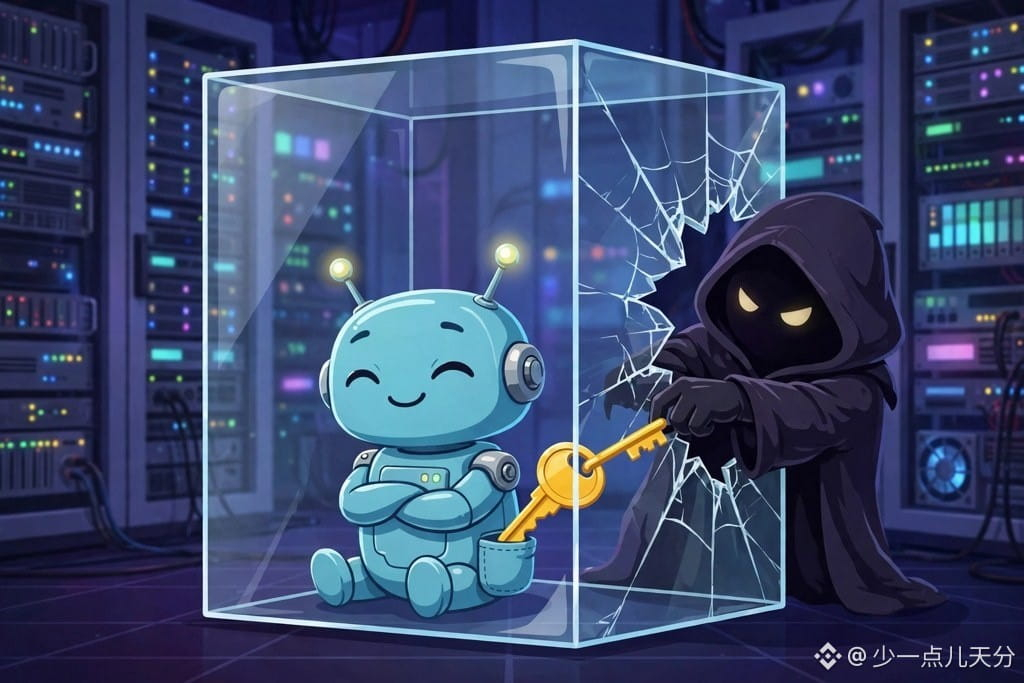
Le plus inquiétant, c’est que le calcul confidentiel mis en avant par NEAR AI n’a pas suffi à empêcher l’incident : les requêtes exécutées en mode confidentiel le 8 novembre ont elles aussi pu être observées. L’explication officielle est très concrète : le calcul confidentiel protège contre l’opérateur et la machine hôte, mais pas contre les vulnérabilités des logiciels qui s’exécutent dans l’enclave. Heureusement, les messages privés et les fichiers téléversés déjà enregistrés n’ont pas été consultés, la blockchain NEAR n’est pas touchée, la vulnérabilité a été corrigée et les services cloud ont été rétablis.
C’est le troisième incident de sécurité impliquant un agent IA en une semaine (après ceux de Chainstack et la fuite de clés de Claude Code). Plus les agents sont performants, plus leurs clés ont de la valeur.
Oseriez-vous confier votre argent réel à un agent IA ?
Opinion personnelle, ne constitue pas un conseil en investissement
$NEAR #AI #Crypto #NEAR
Selon Decrypt et d’autres médias, le rapport d’incident publié par NEAR AI le 9 novembre confirme que, le 8 novembre, un pirate a exploité une vulnérabilité d’exécution de code à distance dans SGLang pour s’introduire dans un serveur d’inférence, puis pénétrer dans le réseau interne. Il a téléchargé les informations d’environ 100 utilisateurs (noms, adresses e-mail, etc.) et consulté les historiques de conversation de 18 agents. Les clés API de deux clients cloud ont également été exposées dans les journaux et ont depuis été révoquées.
Le plus inquiétant, c’est que le calcul confidentiel mis en avant par NEAR AI n’a pas suffi à empêcher l’incident : les requêtes exécutées en mode confidentiel le 8 novembre ont elles aussi pu être observées. L’explication officielle est très concrète : le calcul confidentiel protège contre l’opérateur et la machine hôte, mais pas contre les vulnérabilités des logiciels qui s’exécutent dans l’enclave. Heureusement, les messages privés et les fichiers téléversés déjà enregistrés n’ont pas été consultés, la blockchain NEAR n’est pas touchée, la vulnérabilité a été corrigée et les services cloud ont été rétablis.
C’est le troisième incident de sécurité impliquant un agent IA en une semaine (après ceux de Chainstack et la fuite de clés de Claude Code). Plus les agents sont performants, plus leurs clés ont de la valeur.
Oseriez-vous confier votre argent réel à un agent IA ?
Opinion personnelle, ne constitue pas un conseil en investissement
$NEAR #AI #Crypto #NEAR