
Across Protocol reprend le contrôle de son domaine après une attaque par détournement
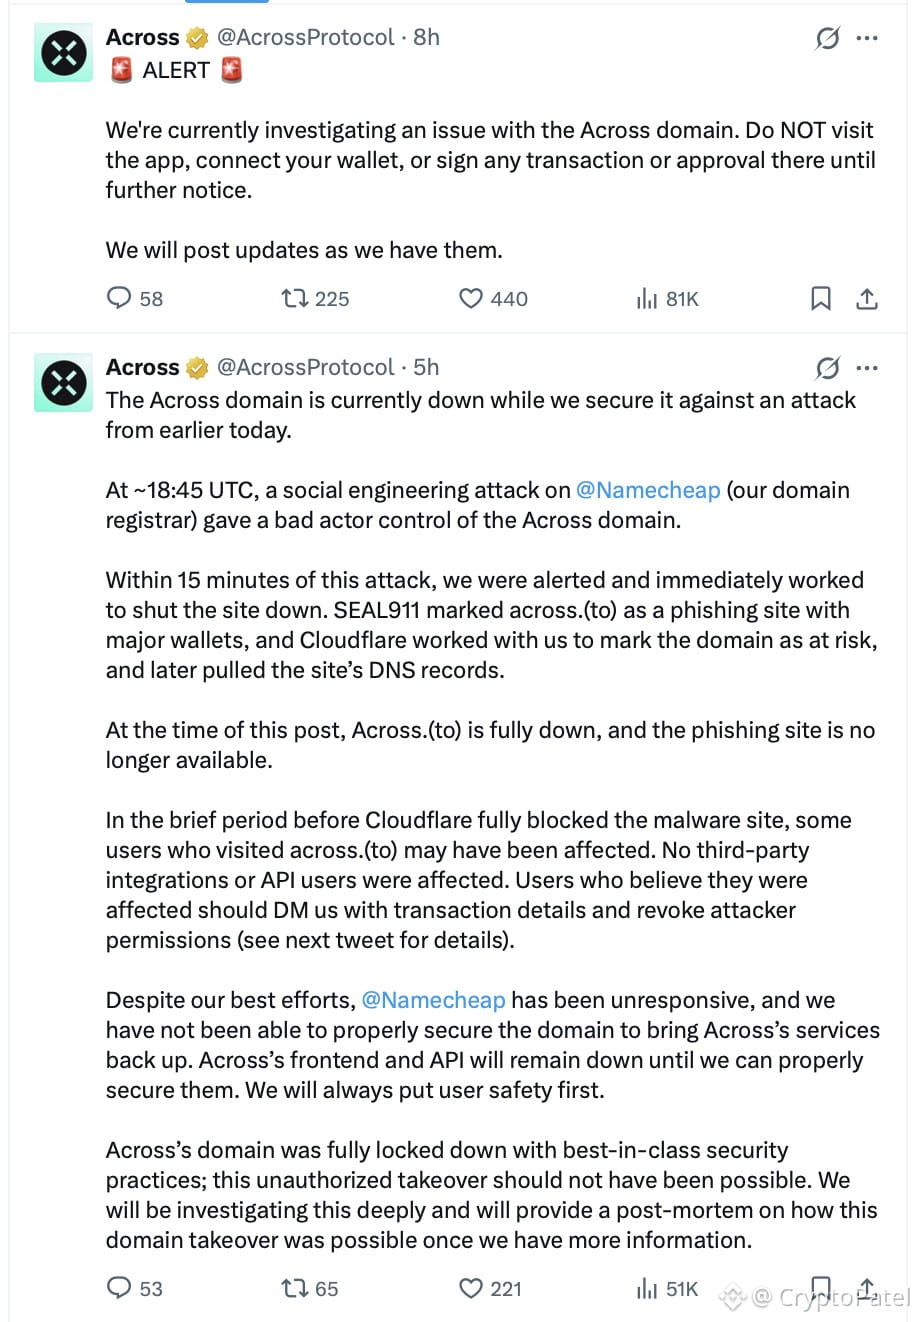
Across Protocol a repris le contrôle de « across.to » après une attaque d’ingénierie sociale visant son bureau d’enregistrement de domaine, Namecheap.
L’attaquant a brièvement pris le contrôle du domaine officiel, exposant les utilisateurs à une interface malveillante. Across a rapidement suspendu ses services et collaboré avec SEAL911 et Cloudflare pour contenir la menace.
Tous les systèmes sont désormais opérationnels et l’équipe s’est engagée à rembourser intégralement les utilisateurs touchés.
La sécurité des contrats intelligents ne suffit pas à elle seule. Votre domaine, votre DNS, votre interface et votre infrastructure sont tout aussi essentiels à la sécurité de la DeFi.
Les pertes déclarées, estimées à environ 294 000 $, restent à confirmer.
Across Protocol a repris le contrôle de « across.to » après une attaque d’ingénierie sociale visant son bureau d’enregistrement de domaine, Namecheap.
L’attaquant a brièvement pris le contrôle du domaine officiel, exposant les utilisateurs à une interface malveillante. Across a rapidement suspendu ses services et collaboré avec SEAL911 et Cloudflare pour contenir la menace.
Tous les systèmes sont désormais opérationnels et l’équipe s’est engagée à rembourser intégralement les utilisateurs touchés.
La sécurité des contrats intelligents ne suffit pas à elle seule. Votre domaine, votre DNS, votre interface et votre infrastructure sont tout aussi essentiels à la sécurité de la DeFi.
Les pertes déclarées, estimées à environ 294 000 $, restent à confirmer.