Utilisateurs d’iPhone, ne faites pas défiler tout de suite : Binance vient de lancer un avertissement. La phrase de récupération de votre portefeuille sur votre téléphone est peut-être espionnée par une autre app.
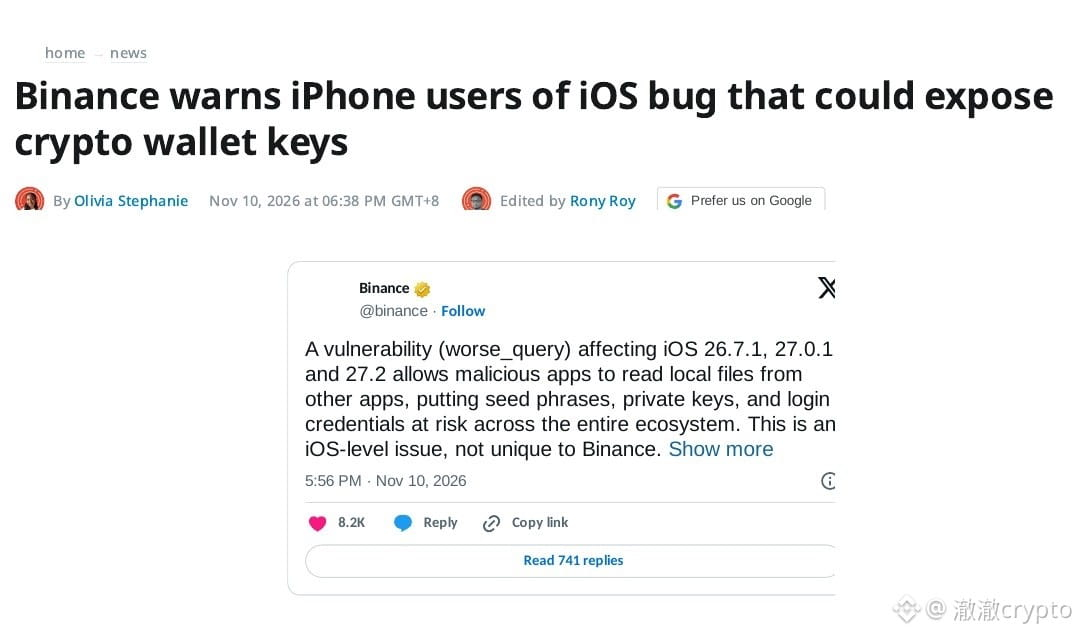
Voilà ce qu’on sait : le 10 novembre, Binance a publié une alerte de sécurité sur X : la faille iOS worse_query affecte les versions 26.7.1, 27.0.1 et 27.2. Une app malveillante peut lire les fichiers locaux d’autres apps : phrases de récupération, clés privées et identifiants de connexion pourraient être dérobés.
La faille a été rendue publique sur GitHub par le chercheur forcequitOS dès le 8 novembre. Il s’agit d’une évasion du bac à sable, pas d’un jailbreak. Apple a publié les versions 27.2.1 et 26.7.3 le 9 novembre, mais ses notes de sécurité ne mentionnent pas worse_query. Personne ne peut garantir que la faille a été corrigée.
Pour l’instant, aucun cas avéré de vol lié à cette faille n’a été signalé, a confirmé en personne un porte-parole de Binance.
Mon avis : c’est inquiétant, mais pas de panique. Vous gardez la main : seuls les utilisateurs qui installent des apps d’origine douteuse sont concernés. À ce jour, rien n’indique que les apps installées par les voies officielles soient vulnérables.
Ce que je fais : supprimer tous les fichiers IPA installés par sideloading ou signés manuellement, et mettre iOS ainsi que toutes les apps à jour. Si vous pensez avoir été touché, utilisez un appareil sain pour créer un nouveau portefeuille et y transférer vos actifs, puis réinitialisez vos sessions de connexion. Si Apple confirme que la version 27.2.1 corrige la faille, cette conclusion ne tient plus.
À l’heure de publication, le BTC s’échange à 73 298 dollars, en baisse de 1,89 % sur 24 h.
Avez-vous actuellement des apps installées par sideloading sur votre téléphone ? Oui ou non ?
$BTC $ETH $SOL
#币安 #SécuritéiOS
Voilà ce qu’on sait : le 10 novembre, Binance a publié une alerte de sécurité sur X : la faille iOS worse_query affecte les versions 26.7.1, 27.0.1 et 27.2. Une app malveillante peut lire les fichiers locaux d’autres apps : phrases de récupération, clés privées et identifiants de connexion pourraient être dérobés.
La faille a été rendue publique sur GitHub par le chercheur forcequitOS dès le 8 novembre. Il s’agit d’une évasion du bac à sable, pas d’un jailbreak. Apple a publié les versions 27.2.1 et 26.7.3 le 9 novembre, mais ses notes de sécurité ne mentionnent pas worse_query. Personne ne peut garantir que la faille a été corrigée.
Pour l’instant, aucun cas avéré de vol lié à cette faille n’a été signalé, a confirmé en personne un porte-parole de Binance.
Mon avis : c’est inquiétant, mais pas de panique. Vous gardez la main : seuls les utilisateurs qui installent des apps d’origine douteuse sont concernés. À ce jour, rien n’indique que les apps installées par les voies officielles soient vulnérables.
Ce que je fais : supprimer tous les fichiers IPA installés par sideloading ou signés manuellement, et mettre iOS ainsi que toutes les apps à jour. Si vous pensez avoir été touché, utilisez un appareil sain pour créer un nouveau portefeuille et y transférer vos actifs, puis réinitialisez vos sessions de connexion. Si Apple confirme que la version 27.2.1 corrige la faille, cette conclusion ne tient plus.
À l’heure de publication, le BTC s’échange à 73 298 dollars, en baisse de 1,89 % sur 24 h.
Avez-vous actuellement des apps installées par sideloading sur votre téléphone ? Oui ou non ?
$BTC $ETH $SOL
#币安 #SécuritéiOS