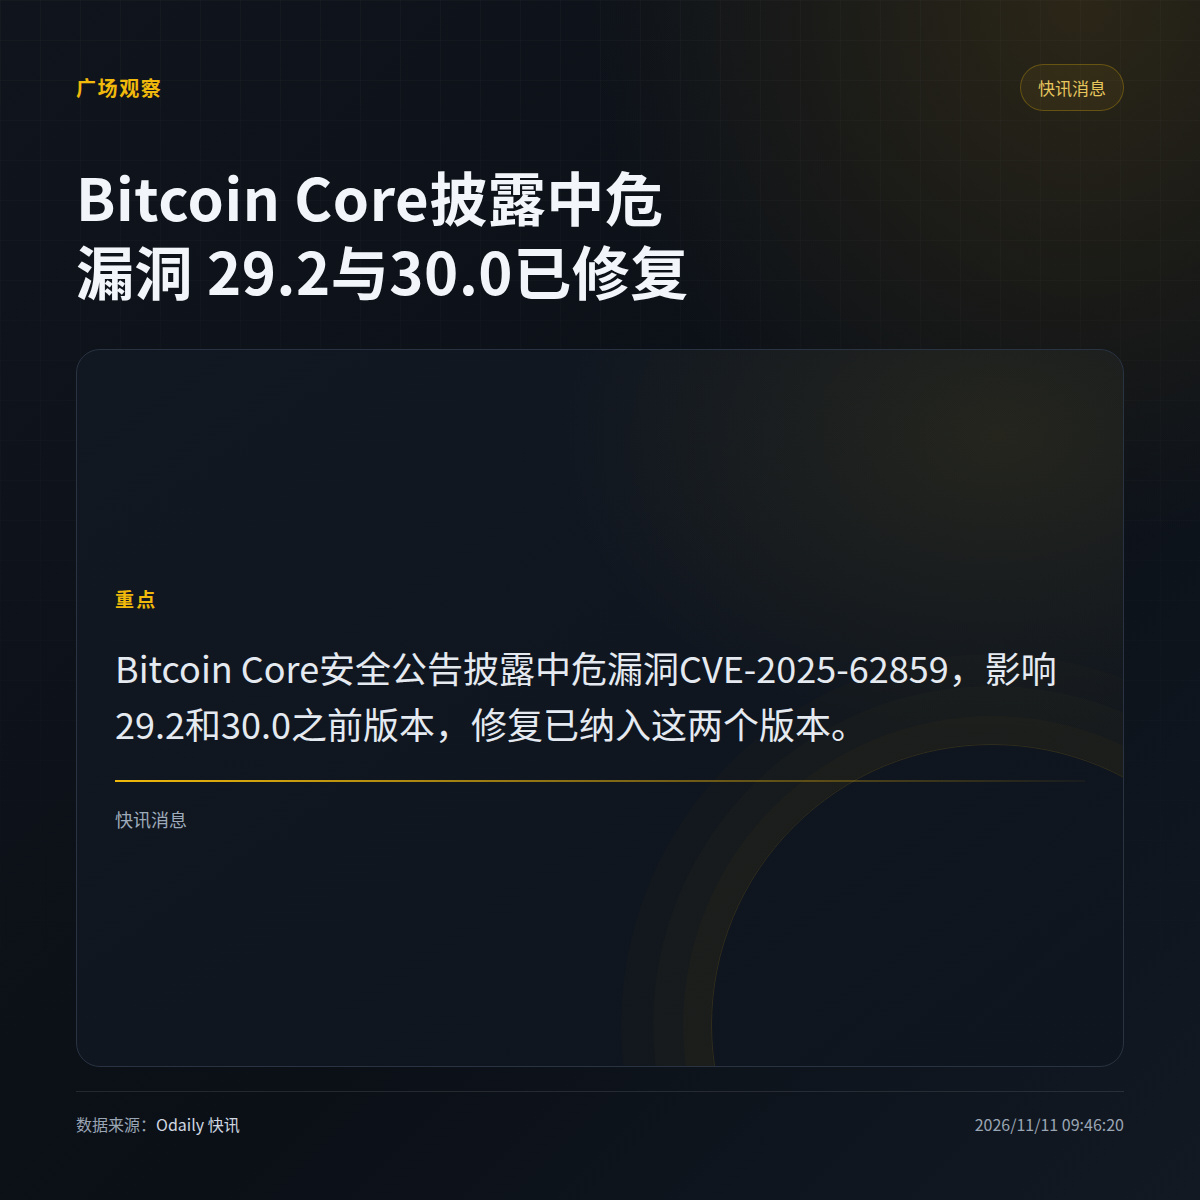
Une vulnérabilité de gravité moyenne, CVE-2025-62859, a été divulguée dans les versions antérieures à Bitcoin Core 29.2 et 30.0. Elle peut bloquer le traitement des blocs.
Selon l’avis de sécurité, un nœud malveillant peut déclencher le problème en altérant les données de témoin d’un bloc compact : après avoir reconstruit le bloc compact, mais avant de vérifier les données de témoin, le nœud concerné efface l’état du téléchargement. Si la vérification échoue, il demande alors le bloc complet au même nœud et attend l’expiration d’un délai de 10 minutes. Si l’attaquant contrôle les 3 pairs à haut débit de la victime, ou si celle-ci fonctionne en mode -blockonly, l’attaque peut se répéter indéfiniment.
Cette vulnérabilité a été rendue publique le 10 novembre 2026. Le correctif est inclus dans les versions 29.2 et 30.0. Le risque est limité, car son exploitation dépend des conditions liées aux pairs mentionnées ci-dessus ou d’un mode de fonctionnement particulier : tous les nœuds ne sont pas concernés.
La version de votre nœud est-elle déjà la 29.2 ou la 30.0 ?
Selon l’avis de sécurité, un nœud malveillant peut déclencher le problème en altérant les données de témoin d’un bloc compact : après avoir reconstruit le bloc compact, mais avant de vérifier les données de témoin, le nœud concerné efface l’état du téléchargement. Si la vérification échoue, il demande alors le bloc complet au même nœud et attend l’expiration d’un délai de 10 minutes. Si l’attaquant contrôle les 3 pairs à haut débit de la victime, ou si celle-ci fonctionne en mode -blockonly, l’attaque peut se répéter indéfiniment.
Cette vulnérabilité a été rendue publique le 10 novembre 2026. Le correctif est inclus dans les versions 29.2 et 30.0. Le risque est limité, car son exploitation dépend des conditions liées aux pairs mentionnées ci-dessus ou d’un mode de fonctionnement particulier : tous les nœuds ne sont pas concernés.
La version de votre nœud est-elle déjà la 29.2 ou la 30.0 ?