Ceci est un signal d’alarme pour les utilisateurs de LNbits. Si vous n’avez pas effectué la mise à jour, faites-le maintenant.
LNbits publie une mise à jour de sécurité après des attaques ayant entraîné des pertes de fonds
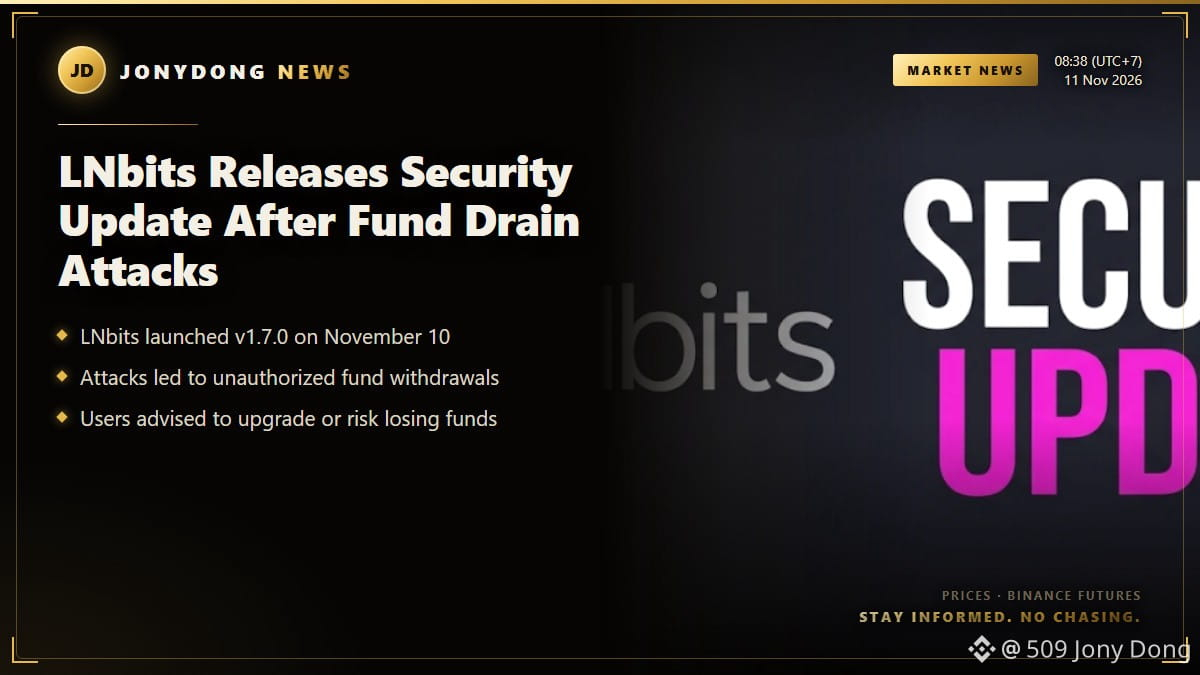
LNbits, le portefeuille Lightning Network open source, a publié le 10 novembre une mise à jour de sécurité urgente, version 1.7.0. Cette mise à jour fait suite à une série d’attaques qui ont débuté le 8 novembre, au cours desquelles la création de comptes non autorisés et des retraits de fonds ont été signalés. Les utilisateurs ont reçu pour consigne d’arrêter immédiatement leurs serveurs LNbits afin d’éviter de nouvelles pertes.
Les attaques auraient permis de dérober environ 2 285 545 satoshis (soit environ 0,0229 BTC) à un service fonctionnant avec LNbits. Le projet a souligné que tous les opérateurs doivent effectuer la mise à niveau avant de redémarrer leurs serveurs, car les versions antérieures sont vulnérables aux attaques. La nouvelle version comprend des correctifs de sécurité essentiels et des améliorations dans différents domaines opérationnels.
Pour ceux qui pensent que leurs serveurs ont peut-être été compromis, LNbits conseille de configurer un nouveau serveur et de renouveler toutes les clés des portefeuilles des utilisateurs. Il est également recommandé de vérifier les connexions de toutes les extensions et de remplacer les identifiants des sources de financement afin de garantir la sécurité.
Cet incident montre à quel point il est important de maintenir ses logiciels à jour dans le secteur des cryptomonnaies. LNbits étant un portefeuille chaud, les opérateurs ne devraient conserver en ligne que les soldes nécessaires et surveiller régulièrement les activités afin de protéger leurs fonds.
#Security #LightningNetwork #CryptoNews
LNbits publie une mise à jour de sécurité après des attaques ayant entraîné des pertes de fonds
LNbits, le portefeuille Lightning Network open source, a publié le 10 novembre une mise à jour de sécurité urgente, version 1.7.0. Cette mise à jour fait suite à une série d’attaques qui ont débuté le 8 novembre, au cours desquelles la création de comptes non autorisés et des retraits de fonds ont été signalés. Les utilisateurs ont reçu pour consigne d’arrêter immédiatement leurs serveurs LNbits afin d’éviter de nouvelles pertes.
Les attaques auraient permis de dérober environ 2 285 545 satoshis (soit environ 0,0229 BTC) à un service fonctionnant avec LNbits. Le projet a souligné que tous les opérateurs doivent effectuer la mise à niveau avant de redémarrer leurs serveurs, car les versions antérieures sont vulnérables aux attaques. La nouvelle version comprend des correctifs de sécurité essentiels et des améliorations dans différents domaines opérationnels.
Pour ceux qui pensent que leurs serveurs ont peut-être été compromis, LNbits conseille de configurer un nouveau serveur et de renouveler toutes les clés des portefeuilles des utilisateurs. Il est également recommandé de vérifier les connexions de toutes les extensions et de remplacer les identifiants des sources de financement afin de garantir la sécurité.
Cet incident montre à quel point il est important de maintenir ses logiciels à jour dans le secteur des cryptomonnaies. LNbits étant un portefeuille chaud, les opérateurs ne devraient conserver en ligne que les soldes nécessaires et surveiller régulièrement les activités afin de protéger leurs fonds.
#Security #LightningNetwork #CryptoNews