La blockchain Initia, un réseau public conçu pour l’interopérabilité des Rollups, s’est de nouveau arrêtée. Le 10 novembre, l’équipe a publié sur X une mise à jour de son enquête, indiquant que cette fois, il ne s’agissait pas d’une faille de contrat, mais de clés cloud compromises, utilisées pour falsifier des retraits inter-chaînes.
Quelques points à retenir :
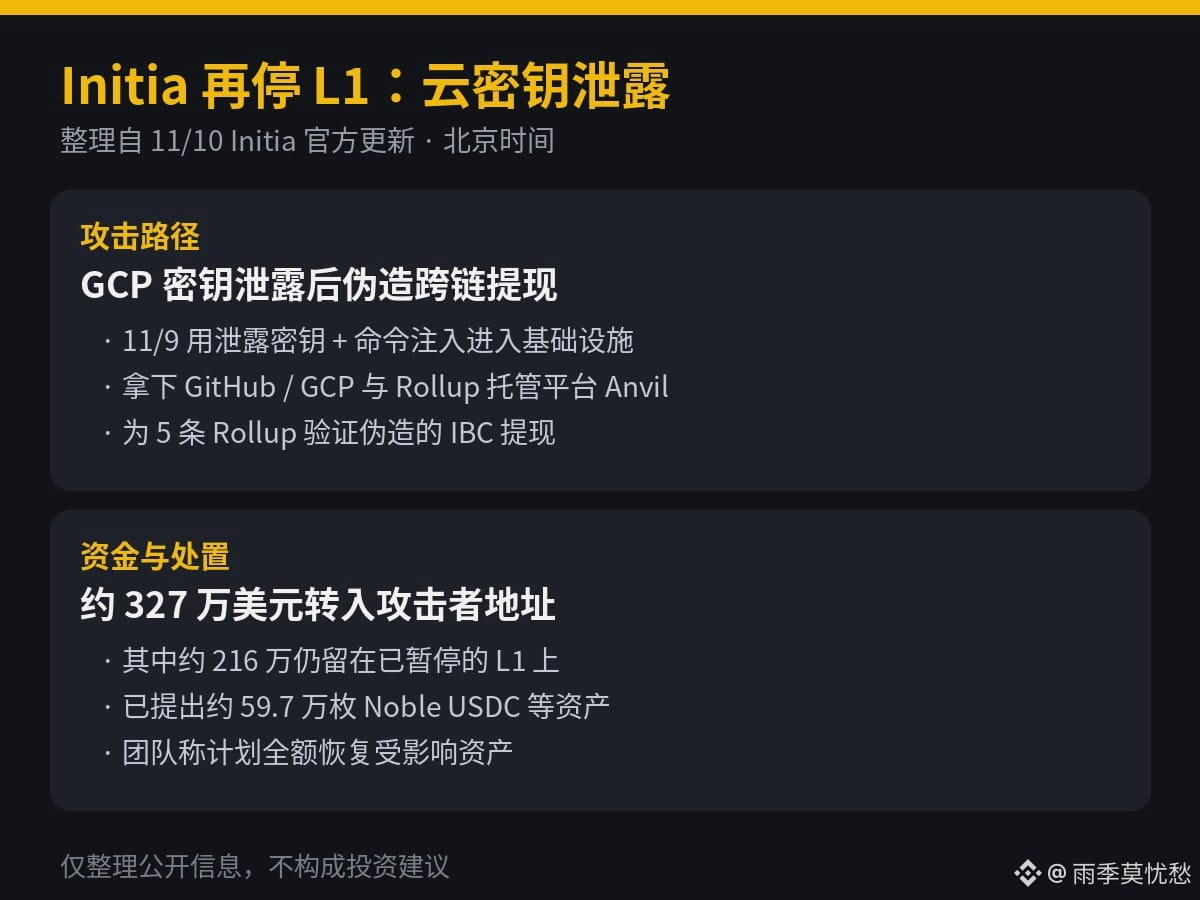
1. Selon la mise à jour officielle d’Initia (relayée par PANews, ChainCatcher et 深潮 entre le 10 et le 11 novembre) : le L1 s’est arrêté avec l’aide des validateurs le 10 novembre à 14 h 18, heure de Pékin (06 h 18 UTC). L’équipe affirme que le 9 novembre, l’attaquant a exploité une clé GCP utilisée pour configurer des nœuds privés afin de pénétrer dans l’infrastructure par injection de commandes. Il a ensuite obtenu l’accès à GitHub, aux comptes GCP et à d’autres identifiants, puis à la plateforme d’hébergement de Rollups Anvil, où il a validé de faux retraits IBC pour 5 Rollups, déverrouillant ainsi des comptes détenant des actifs inter-chaînes sur le L1.
2. La même mise à jour indique qu’environ 3,27 millions de dollars d’actifs ont été transférés vers une adresse de l’attaquant sur le L1. Environ 2,16 millions de dollars se trouvent toujours sur la chaîne, désormais suspendue, et ne peuvent pas être transférés pour le moment. Après avoir vendu une partie des actifs volés sur le DEX d’Initia, l’attaquant a déjà retiré 13 400 TIA, 8 000 USDC.inj et 597 000 Noble USDC, sans transférer d’INIT. L’équipe affirme prévoir de rétablir intégralement les actifs concernés et de reconstruire l’infrastructure dans un environnement isolé ; le redémarrage prendra plus de temps qu’une interruption habituelle. Les efforts de récupération se poursuivent avec les autorités et des partenaires spécialisés en sécurité. Les premières estimations, publiées plus tôt, portaient principalement sur les sommes déjà sorties de la chaîne : environ 605 000 USDC transférés via Noble, auxquels s’ajoutaient quelque 10 000 dollars d’autres jetons.
3. Il s’agit du deuxième arrêt du L1 en moins d’un mois. Selon des explications antérieures de l’équipe citées par CryptoPotato et d’autres médias, le 23 octobre, une faille dans le cache de scripts de MoveVM a permis à l’attaquant de créer du WETH, de l’iUSD et de l’USDC sans réserves pour les garantir. Environ 2,7 millions de dollars ont été transférés hors de la chaîne avant son arrêt. La fondation a ensuite débloqué des fonds pour rétablir les réserves des actifs concernés selon un ratio de 1:1. Le réseau n’a repris ses activités que le 2 novembre, après l’application de correctifs et un audit indépendant. Cette nouvelle interruption intervient à peine 8 jours après le redémarrage.
Mon avis : la compromission des clés et de la plateforme d’hébergement est plus problématique qu’une faille isolée dans un contrat, car la surface d’attaque se situe du côté des opérations. Déployer un correctif ne garantit pas que la prochaine attaque ne passera pas par un compte cloud. Il faut encore récupérer les stablecoins et les TIA déjà retirés ; quant aux quelque 2,16 millions toujours bloqués sur la chaîne, leur sort dépendra des mesures prises avant le redémarrage. Pour les utilisateurs ordinaires, le plus prudent est de ne pas effectuer de dépôts, de retraits ni de transferts inter-chaînes sur Initia et les Rollups associés, jusqu’à ce que l’équipe annonce les modalités de redémarrage et d’indemnisation. Ne prenez pas non plus la promesse d’un « rétablissement intégral » pour la confirmation que les fonds ont déjà été crédités.
Cette synthèse repose uniquement sur des informations publiques et ne constitue pas un conseil en investissement.
$INIT $USDC
Quelques points à retenir :
1. Selon la mise à jour officielle d’Initia (relayée par PANews, ChainCatcher et 深潮 entre le 10 et le 11 novembre) : le L1 s’est arrêté avec l’aide des validateurs le 10 novembre à 14 h 18, heure de Pékin (06 h 18 UTC). L’équipe affirme que le 9 novembre, l’attaquant a exploité une clé GCP utilisée pour configurer des nœuds privés afin de pénétrer dans l’infrastructure par injection de commandes. Il a ensuite obtenu l’accès à GitHub, aux comptes GCP et à d’autres identifiants, puis à la plateforme d’hébergement de Rollups Anvil, où il a validé de faux retraits IBC pour 5 Rollups, déverrouillant ainsi des comptes détenant des actifs inter-chaînes sur le L1.
2. La même mise à jour indique qu’environ 3,27 millions de dollars d’actifs ont été transférés vers une adresse de l’attaquant sur le L1. Environ 2,16 millions de dollars se trouvent toujours sur la chaîne, désormais suspendue, et ne peuvent pas être transférés pour le moment. Après avoir vendu une partie des actifs volés sur le DEX d’Initia, l’attaquant a déjà retiré 13 400 TIA, 8 000 USDC.inj et 597 000 Noble USDC, sans transférer d’INIT. L’équipe affirme prévoir de rétablir intégralement les actifs concernés et de reconstruire l’infrastructure dans un environnement isolé ; le redémarrage prendra plus de temps qu’une interruption habituelle. Les efforts de récupération se poursuivent avec les autorités et des partenaires spécialisés en sécurité. Les premières estimations, publiées plus tôt, portaient principalement sur les sommes déjà sorties de la chaîne : environ 605 000 USDC transférés via Noble, auxquels s’ajoutaient quelque 10 000 dollars d’autres jetons.
3. Il s’agit du deuxième arrêt du L1 en moins d’un mois. Selon des explications antérieures de l’équipe citées par CryptoPotato et d’autres médias, le 23 octobre, une faille dans le cache de scripts de MoveVM a permis à l’attaquant de créer du WETH, de l’iUSD et de l’USDC sans réserves pour les garantir. Environ 2,7 millions de dollars ont été transférés hors de la chaîne avant son arrêt. La fondation a ensuite débloqué des fonds pour rétablir les réserves des actifs concernés selon un ratio de 1:1. Le réseau n’a repris ses activités que le 2 novembre, après l’application de correctifs et un audit indépendant. Cette nouvelle interruption intervient à peine 8 jours après le redémarrage.
Mon avis : la compromission des clés et de la plateforme d’hébergement est plus problématique qu’une faille isolée dans un contrat, car la surface d’attaque se situe du côté des opérations. Déployer un correctif ne garantit pas que la prochaine attaque ne passera pas par un compte cloud. Il faut encore récupérer les stablecoins et les TIA déjà retirés ; quant aux quelque 2,16 millions toujours bloqués sur la chaîne, leur sort dépendra des mesures prises avant le redémarrage. Pour les utilisateurs ordinaires, le plus prudent est de ne pas effectuer de dépôts, de retraits ni de transferts inter-chaînes sur Initia et les Rollups associés, jusqu’à ce que l’équipe annonce les modalités de redémarrage et d’indemnisation. Ne prenez pas non plus la promesse d’un « rétablissement intégral » pour la confirmation que les fonds ont déjà été crédités.
Cette synthèse repose uniquement sur des informations publiques et ne constitue pas un conseil en investissement.
$INIT $USDC