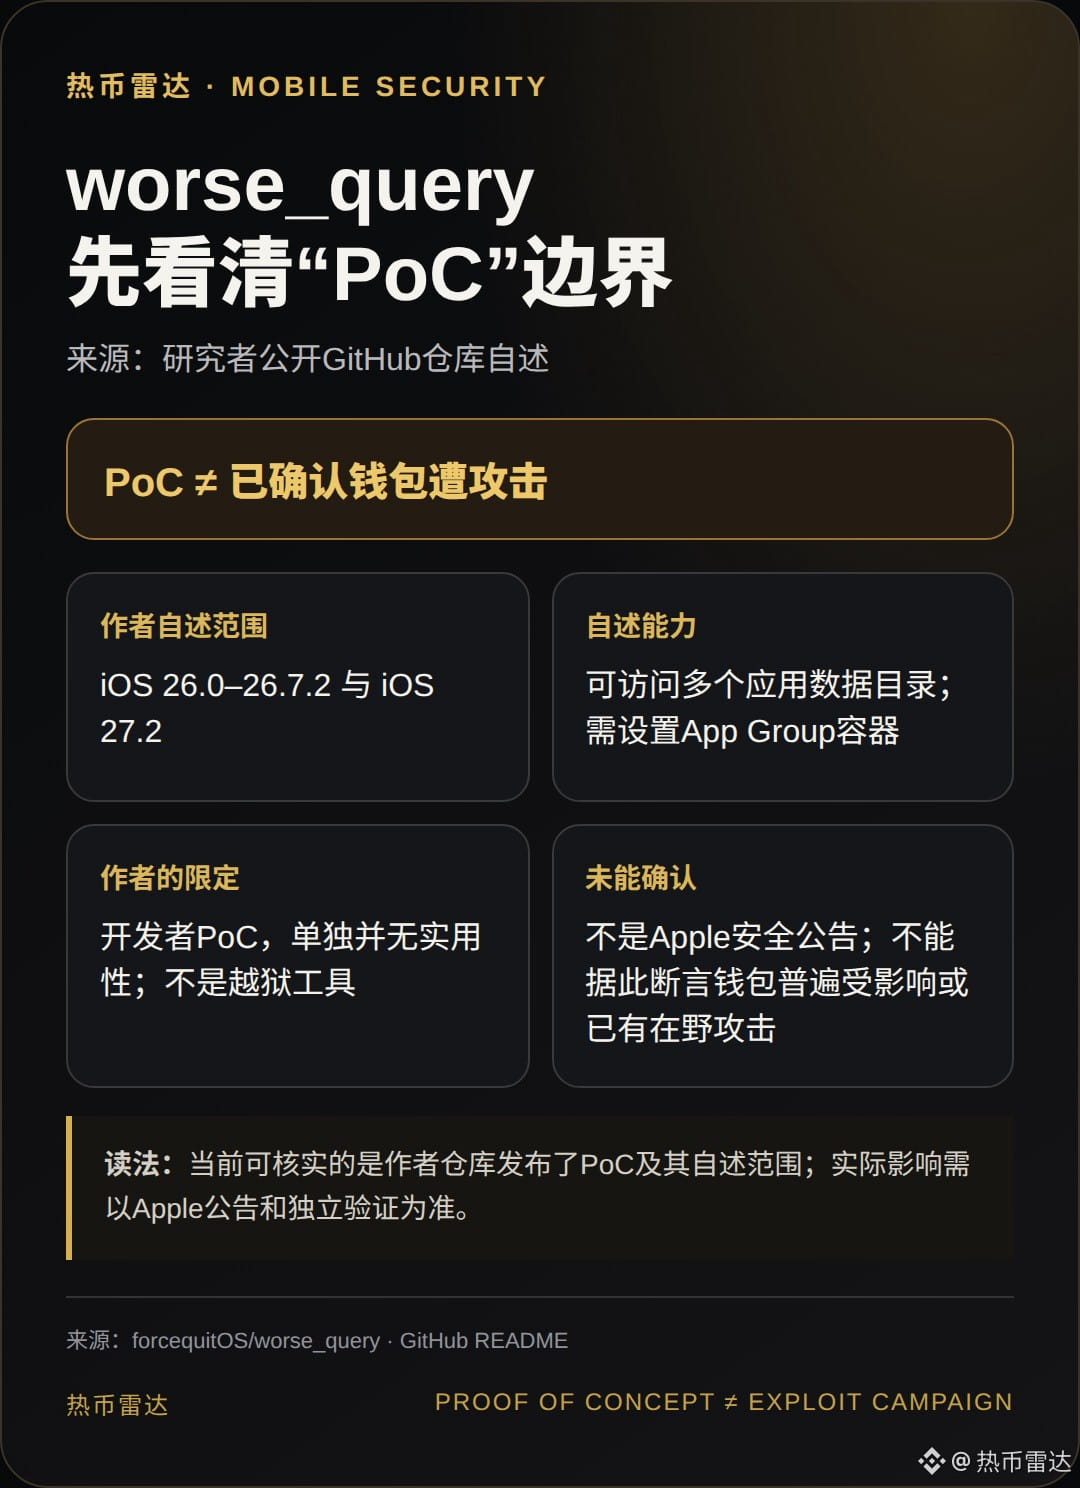
公开PoC不等于“所有钱包已被攻破”:研究者forcequitOS在GitHub发布worse_query,README自述目标为iOS 26.0–26.7.2与27.2,可触及多个应用数据目录;作者同时说明它是开发者PoC、单独并无实用性,也不是越狱工具。这是研究者仓库自述,不是Apple安全公告;目前不能据此断言具体钱包都受影响或已有在野攻击。来源:https://github.com/forcequitOS/worse_query
本文可能参与 Binance Square Write to Earn 内容奖励,具体以平台资格与规则为准;不构成交易建议。
本文可能参与 Binance Square Write to Earn 内容奖励,具体以平台资格与规则为准;不构成交易建议。