🚨 Le responsable de la sécurité de Binance révèle pourquoi la sortie de 6,3 milliards de dollars n’a pas pu être stoppée !
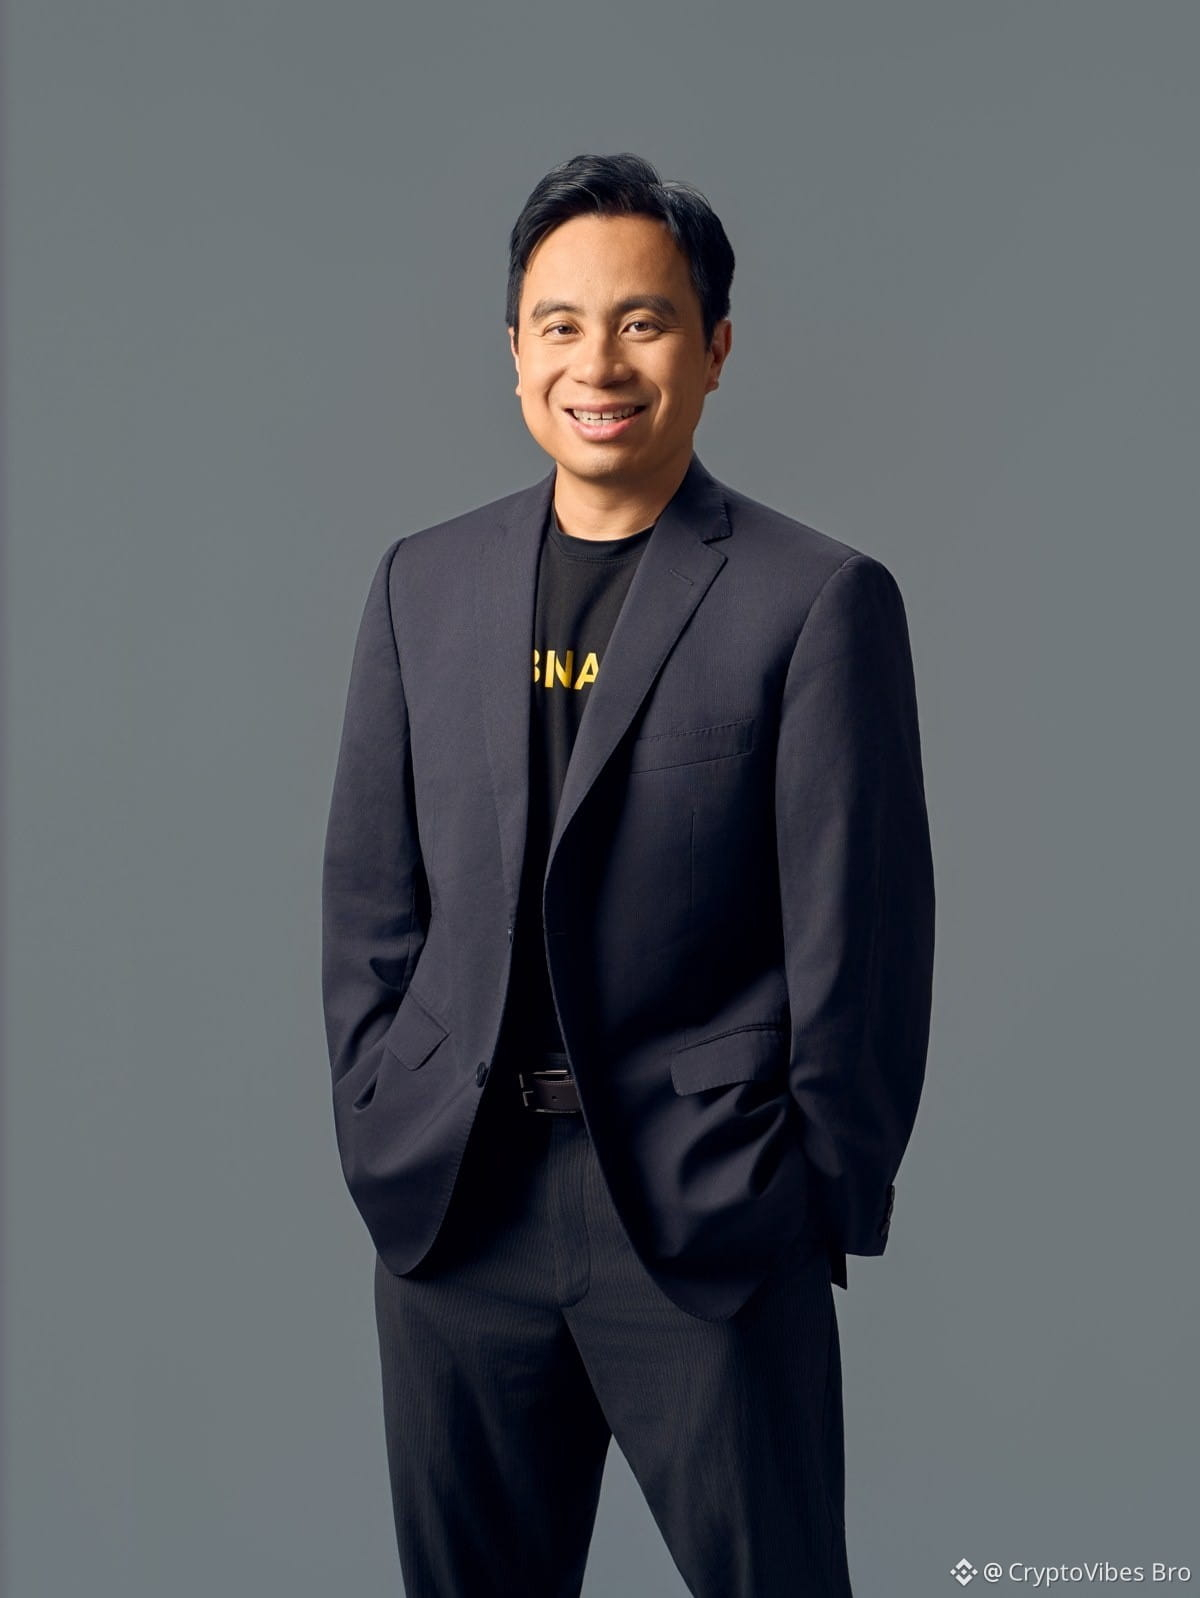
Lors de l’espace X de ce soir, les co-PDG de Binance, Richard Teng et He Yi, ont rejoint le directeur de la sécurité, Jimmy Su, pour discuter de l’incident de sécurité majeur du 29 octobre.
Jimmy Su a révélé quelques détails surprenants :
🔹 Au-delà des contrôles de retrait : l’autorisation des transactions par les attaquants a eu lieu directement sur la chaîne, en contournant le système de retrait habituel de Binance. Suspendre les retraits à lui seul n’aurait pas empêché les fonds de sortir.
🔹 La complexité du portefeuille MPC : le portefeuille chaud de Binance utilise la technologie de calcul multipartite (MPC), ce qui signifie qu’aucune clé privée unique ne permettait de révoquer instantanément l’autorisation.
🔹 Des heures pour réagir : l’équipe de sécurité a dû élaborer une procédure de révocation d’urgence, ce qui lui a pris plusieurs heures pour maîtriser la situation.
🔹 Un logiciel malveillant zero-day : l’attaque aurait impliqué un logiciel malveillant zero-day que les solutions tierces de protection des terminaux n’ont pas réussi à détecter à ce moment-là.
Cet incident soulève de sérieuses questions sur la sécurité des portefeuilles crypto, les systèmes d’intervention d’urgence et les risques liés aux cyberattaques sophistiquées.
La grande question : comment même les grandes plateformes d’échange crypto peuvent-elles renforcer leur sécurité face à des menaces que les mesures de protection traditionnelles pourraient ne pas détecter ?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews
Lors de l’espace X de ce soir, les co-PDG de Binance, Richard Teng et He Yi, ont rejoint le directeur de la sécurité, Jimmy Su, pour discuter de l’incident de sécurité majeur du 29 octobre.
Jimmy Su a révélé quelques détails surprenants :
🔹 Au-delà des contrôles de retrait : l’autorisation des transactions par les attaquants a eu lieu directement sur la chaîne, en contournant le système de retrait habituel de Binance. Suspendre les retraits à lui seul n’aurait pas empêché les fonds de sortir.
🔹 La complexité du portefeuille MPC : le portefeuille chaud de Binance utilise la technologie de calcul multipartite (MPC), ce qui signifie qu’aucune clé privée unique ne permettait de révoquer instantanément l’autorisation.
🔹 Des heures pour réagir : l’équipe de sécurité a dû élaborer une procédure de révocation d’urgence, ce qui lui a pris plusieurs heures pour maîtriser la situation.
🔹 Un logiciel malveillant zero-day : l’attaque aurait impliqué un logiciel malveillant zero-day que les solutions tierces de protection des terminaux n’ont pas réussi à détecter à ce moment-là.
Cet incident soulève de sérieuses questions sur la sécurité des portefeuilles crypto, les systèmes d’intervention d’urgence et les risques liés aux cyberattaques sophistiquées.
La grande question : comment même les grandes plateformes d’échange crypto peuvent-elles renforcer leur sécurité face à des menaces que les mesures de protection traditionnelles pourraient ne pas détecter ?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews