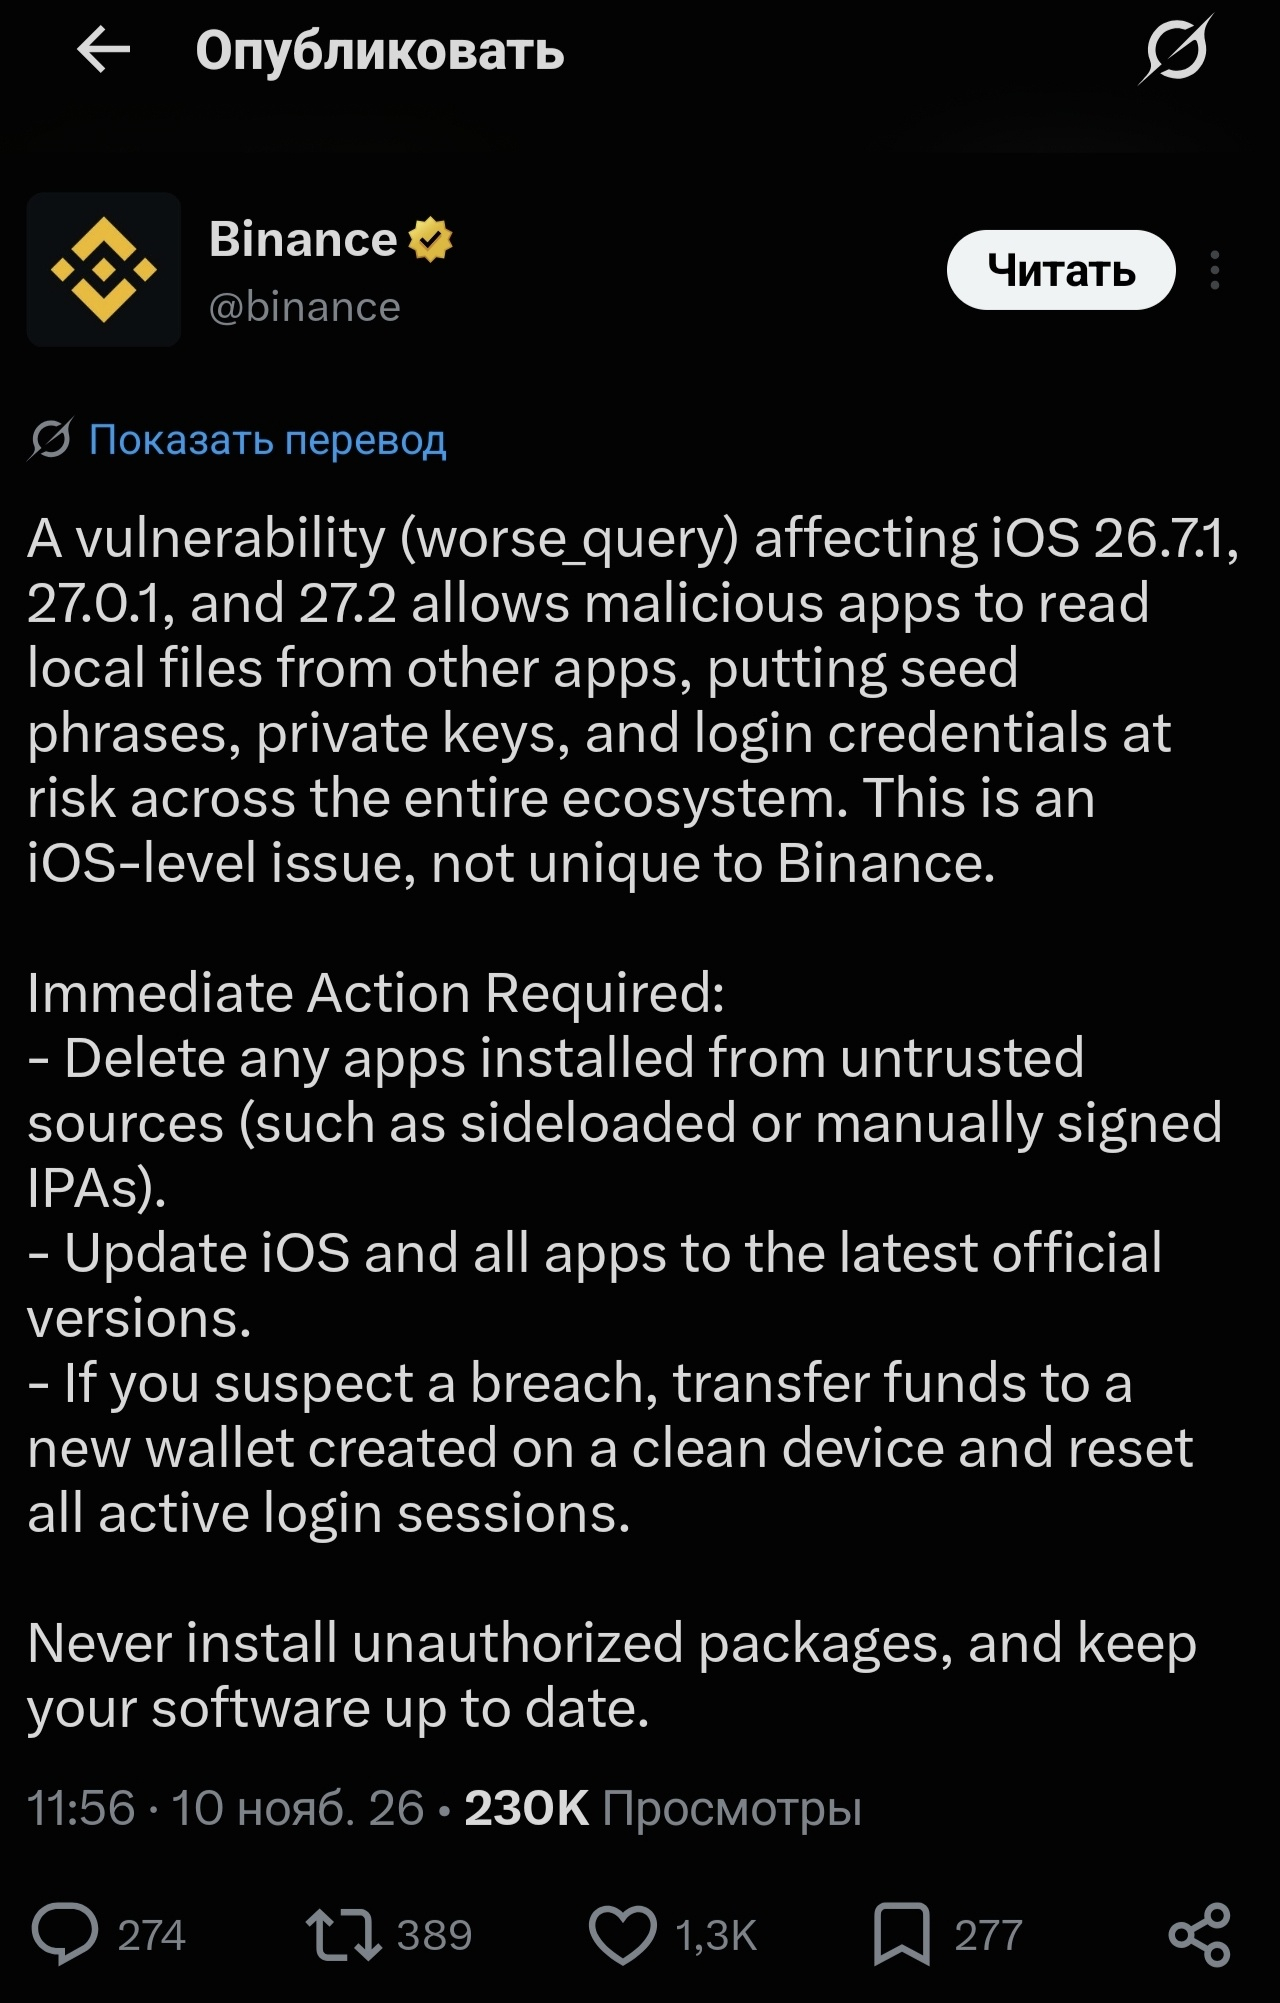
Des spécialistes en cybersécurité de SlowMist (notamment 23pds, directeur de la sécurité) ont confirmé les détails techniques de cette vulnérabilité :
En quoi consiste le problème ?
Il s’agit d’une évasion du bac à sable (Sandbox Escape) : sous iOS, les applications sont isolées les unes des autres et ne peuvent pas accéder aux dossiers des autres. La vulnérabilité baptisée worse_query brise cette isolation.
Comment fonctionne l’attaque : si un logiciel malveillant s’introduit sur l’appareil, il peut contourner les protections du système d’exploitation et lire directement les fichiers locaux (conteneurs) d’autres applications.
Ce qui est menacé : si des portefeuilles ou des applications crypto stockent vos phrases de récupération, vos clés privées, vos identifiants ou le cache WebView localement sur l’appareil en clair (sans chiffrement), une application malveillante pourra les copier.
L’essentiel : il n’y a pas de piratage automatique
La vulnérabilité ne vole pas d’argent à elle seule. Pour que le mécanisme se déclenche, l’utilisateur doit installer lui-même une application malveillante. Le plus souvent, celle-ci se fait passer pour un jeu non officiel ou un logiciel piraté, ou est installée sous la forme d’un fichier IPA tiers en contournant l’App Store (sideloading).